Sessiekaping is een type cyberaanval waarmee een aanvaller de controle over de sessie van een gebruiker op een website kan overnemen. Het kan worden gebruikt om toegang te krijgen tot persoonlijke informatie of om namens de gebruiker bewerkingen uit te voeren.
Sessiekaping is een enorm risico voor gebruikers zoals jij. Als iemand toegang heeft tot en gebruik kan maken van sessiecookies, kan hij ongeautoriseerde toegang krijgen tot uw gevoelige gegevens of bankrekeningen. Het voorkomen van sessiekaping is belangrijk om uzelf online te beschermen.
Er zijn veel manieren waarop een aanvaller een sessiekaping kan uitvoeren. Een veelgebruikte methode is het gebruik van tracking cookies. Dit zijn kleine bestanden die op het apparaat van de gebruiker worden opgeslagen en die hun activiteit op de website volgen. Deze cookies kunnen worden gebruikt om de gebruiker te identificeren en te profileren.
Het is gemakkelijk om je af te vragen of sessiekaping volledig kan worden voorkomen. U zult het moeilijk vinden om te voorkomen dat cookies worden geplaatst, en sessiekaping kan via verschillende andere mechanismen plaatsvinden. Desondanks is het regelmatig verwijderen van uw browsercookies nog steeds een uitstekende manier om uw veiligheid online te verbeteren en het risico op sessiekaping te verminderen. Verifiëren Beste gratis internethulpmiddelen om uw veiligheid tijdens het browsen te verbeteren.
Snelle links
Voordelen van het regelmatig verwijderen van cookies uit uw browser
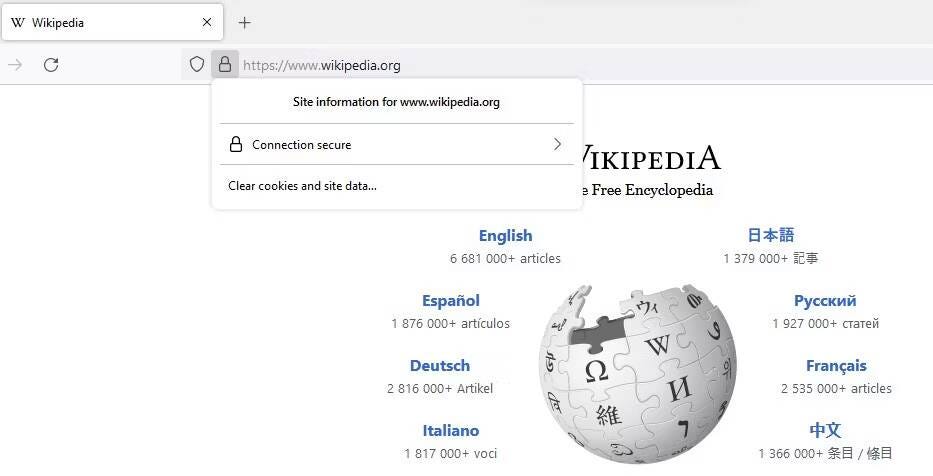
Browsercookies zijn buitengewoon nuttig - ze zijn zelfs een van de kerntechnologieën die surfen op internet zo gemakkelijk maken. Als deze bestanden niet beschikbaar zijn om uw online sessies op te slaan, moet u opnieuw inloggen op uw account nadat u naar een andere pagina op de website bent genavigeerd. In wezen zijn cookies enigszins onvermijdelijk.
U kunt cookies echter verwijderen wanneer ze niet in gebruik zijn. En als u slechts af en toe een website bezoekt, kunt u gerust zeggen dat het verwijderen van browsercookies voor die specifieke website meer voordelen dan nadelen biedt. Vanwege de manier waarop sessiekaping werkt, kan het verwijderen van uw browsercookies de overgrote meerderheid van pogingen voorkomen.
Sessiekaping vindt meestal plaats door middel van phishing, malware-injectie of packet sniffing-aanvallen. Een hacker kan proberen de toegang tot sessiecookies op frauduleuze wijze te beveiligen door u een valse inloglink te sturen, of hij kan eenvoudigweg de informatie verkrijgen door gegevens te onderscheppen terwijl hij een onbeveiligd openbaar Wi-Fi-netwerk gebruikt.
Sommige sessiekapingen zullen proberen te profiteren van tokens die in uw browser zijn opgeslagen. Dit is waar het regelmatig verwijderen van cookies nuttig wordt. Als u ze regelmatig verwijdert, is er minder informatie beschikbaar om mee te werken. Als uw bankgegevens van twee weken geleden niet beschikbaar waren voor de hacker, zou u een vreselijke situatie kunnen voorkomen.
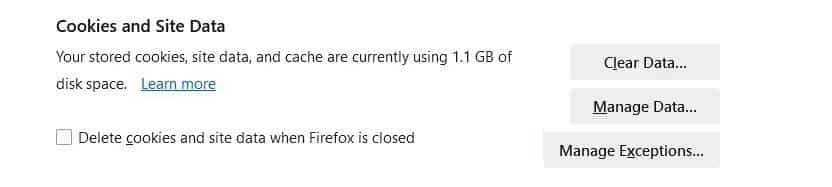
Het is duidelijk dat het verwijderen van cookies in uw browser enkele voordelen biedt in dit verband. Het kan onbevoegde toegang helpen voorkomen van iemand die uw computer ook fysiek probeert te gebruiken. De beste manier om ervoor te zorgen dat cookies regelmatig worden verwijderd, is door uw browser zo in te stellen dat cookies automatisch worden verwijderd wanneer u het tabblad sluit of sluit. Verifiëren Hoe u uw privacy en veiligheid in Firefox kunt verbeteren door instellingen te wijzigen.



Andere manieren om sessiekaping te voorkomen
Het is niet mogelijk om het kapen van sessies volledig te voorkomen, maar het toepassen van goede gewoonten op het gebied van cyberbeveiliging kan de kans op een succesvolle aanval verkleinen. Afgezien van het verwijderen van uw browsercookies, zijn hier enkele gewoonten die u kunt gebruiken om sessiekaping te voorkomen.
Gebruik alleen HTTPS-verbindingen
HTTPS (of Hypertext Transfer Protocol Secure) is een indrukwekkende upgrade van het onveilige HTTP-protocol. Helaas wordt HTTP nog steeds overal op internet gebruikt en veel hackers maken er misbruik van om kwaadaardige scripts uit te voeren die sessiecookies stelen.
Veel antivirus-apps en VPN's bieden een instelling waarmee u uw browser automatisch kunt omleiden naar de HTTPS-versie van websites. U moet controleren of u een app heeft die deze functie biedt, en als dit het geval is, moet u deze inschakelen. Verifiëren Hulpmiddelen voor online winkelen die u moet proberen voor uw volgende bestelling.
Stel meervoudige authenticatie in
Sessiekaping kan vele vormen van multifactorauthenticatie omzeilen, maar het kan geen kwaad om MFA aan uw account toe te voegen. Het kan helpen om phishing en bepaalde andere soorten aanvallen van sessiekaping minder haalbaar te maken.
Natuurlijk zijn niet alle MFA-methodes even sterk. U moet een fysiek authenticatieapparaat of authenticatie-app gebruiken met elke website die dit toestaat. Als deze opties niet beschikbaar zijn, zijn e-mail of sms acceptabele authenticatieoplossingen - en nog steeds beter dan helemaal geen tweefactorauthenticatie! Verifiëren Wat is hacken van draadloze netwerken en hoe bescherm je jezelf?.
Controleer actieve sessies op uw accounts
Veel websites bieden een tabblad in de instellingen of het privacypaneel waarmee u alle actieve aanmeldingssessies voor uw account kunt zien. Deze instellingen verwijzen meestal alleen naar jou op verschillende apparaten: de ene is misschien de login op je smartphone, terwijl de andere misschien een resterende sessie is van het gebruik van de laptop die je een paar weken geleden hebt geleend.
Het regelmatig beëindigen van deze sessies is een uitstekende manier om sessiekaping te voorkomen. Wanneer u deze sessies verwijdert, wordt elke hacker die mogelijk een van deze sessies heeft gebruikt, er onmiddellijk uit gegooid. Als u verdachte actieve sessies op een website zoals Facebook opmerkt, moet u het wachtwoord onmiddellijk wijzigen.
Wees voorzichtig op internet
Zoals eerder vermeld, is er geen manier om elk type sessiekapingaanval te vermijden, maar u kunt goede gewoonten aannemen om de kans te verkleinen dat u het doelwit wordt. U moet op de hoogte blijven van de nieuwste aanbevelingen voor cyberbeveiliging en deze in uw eigen leven toepassen.
Gewoonten met gezond verstand zullen effectief zijn om u te verwijderen uit situaties waarin aanvallen kunnen voorkomen. U moet bijvoorbeeld voorkomen dat u verdachte e-mails opent of op vreemde links klikt. U moet voorkomen dat u met gevoelige gegevens op ongeautoriseerde openbare wifi werkt en u mag uw apparaat nooit ontgrendeld of gecontroleerd laten. Verifiëren Kunstmatige intelligentie en privacyrisico's: uw gegevens beschermen in een geautomatiseerde wereld.
Oefen goede cyberhygiëne
Sessiekapingen worden met de dag steeds geavanceerder. Helaas is er geen voorspelling van hoe het eruit zal zien of welke methoden een hacker in de toekomst zou kunnen gebruiken. Hoewel er geen manier is om elke hack te vermijden, kunt u veilig blijven op internet door goede gewoontes te oefenen. U kunt nu bekijken Op gedrag gebaseerde veiligheidstips die u moet volgen om online veilig te blijven.