Het opzetten van je thuisnetwerk lijkt een vrij eenvoudige taak. Je internetprovider (ISP) doet al het zware werk voor je; je hoeft alleen maar je wifi-wachtwoord in te voeren om te beginnen. Dat is inderdaad alles wat je nodig hebt om verbinding te maken met internet, maar je router is niet zo veilig als je misschien denkt.

Ik dacht dat mijn wifi-netwerk veilig was, totdat ik mijn routerinstellingen controleerde.Maar een onderzoek naar de open poorten bracht veel grotere risico's aan het licht. Van buitenaf leek alles in orde, maar achter de schermen reageerde mijn router stilletjes op signalen vanuit het open internet op poorten die ik nooit bewust had opengezet.
Snelle links
Wat betekent een open poort op uw netwerk eigenlijk?
Het is niet zomaar een getal – het is een open deur.

Beschouw je thuisnetwerk als een gebouw en je router als de hoofdingang. Elke poort is als een genummerde deur in dat gebouw. Meestal laat je router alleen verkeer binnen wanneer iets op je netwerk een verbinding start, bijvoorbeeld wanneer je browser een website laadt.
Een open poort die direct toegankelijk is via internet betekent dat iedereen rechtstreeks toegang kan krijgen. Dit is op zich niet slecht of onveilig, aangezien sommige diensten dit echt nodig hebben, zoals gameservers, systemen voor toegang op afstand of mediaservers. Elke open poort vormt echter een potentiële aanvalsroute als de beveiliging erachter zwak, verouderd of verkeerd geconfigureerd is. Een paar vergeten selectievakjes of standaardinstellingen kunnen dit abstracte risico ongemerkt in een zeer reëel risico veranderen.
Hoe controleer je of je router open poorten heeft?
Eenvoudige hulpmiddelen die iedereen kan gebruiken
Om te achterhalen wat de buitenwereld kan zien, moet u uw openbare IP-adres vanaf het internet controleren, niet vanuit uw eigen netwerk of wifi-verbinding. De eenvoudigste manier is via browsergebaseerde tools zoals... YouGetSignal open poortscantool أو PortChecker Of vergelijkbare sites. Deze tools detecteren doorgaans automatisch uw openbare IP-adres en scannen een aantal veelgebruikte open poorten.
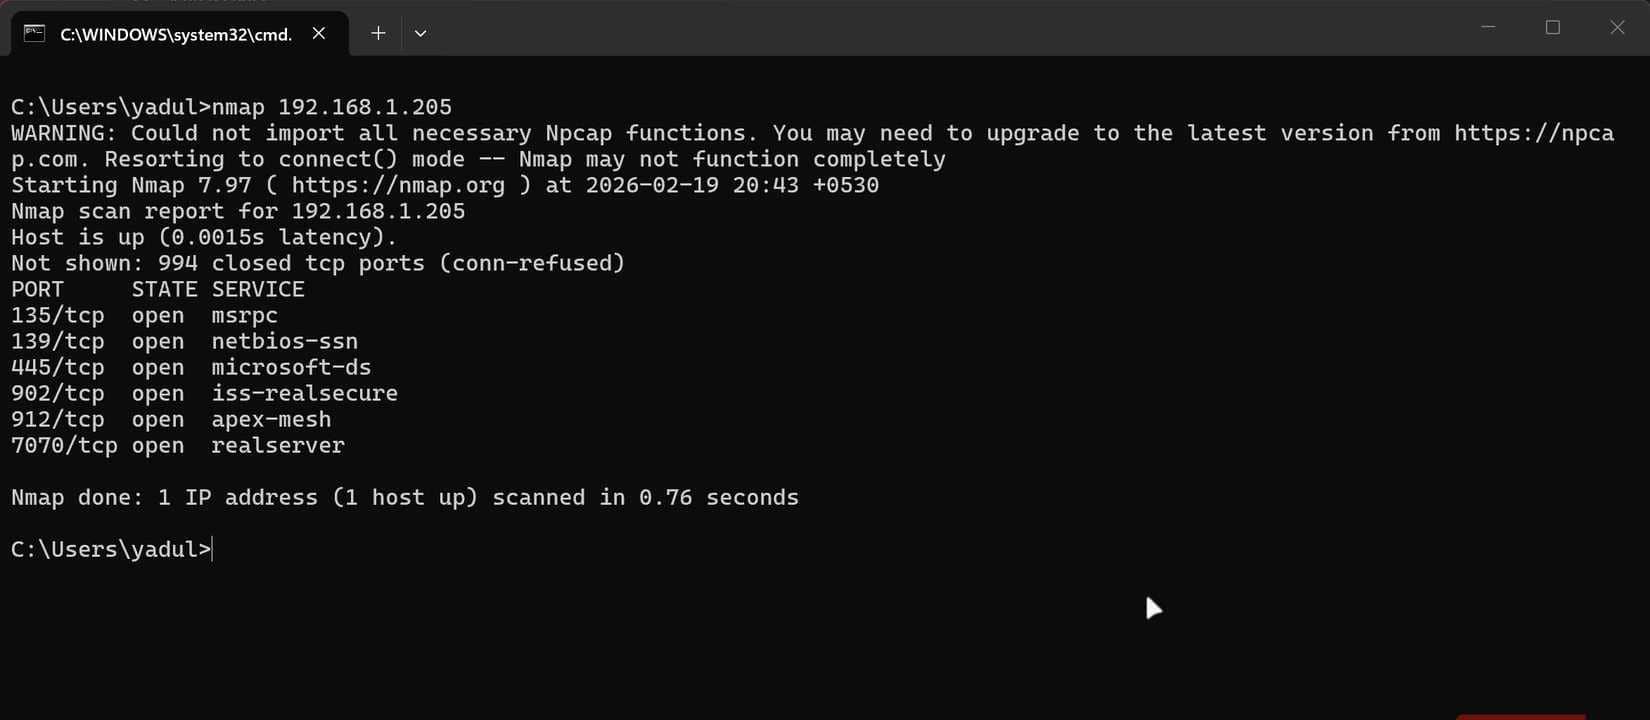
Voor een diepgaander, meer technisch inzicht kunt u Nmap gebruiken. Na installatie op Linux of macOS kunt u een snelle scan uitvoeren met het volgende commando:
nmap -Pn -F YOUR_PUBLIC_IP
Om een grondigere scan uit te voeren, voert u het volgende commando uit:
nmap -Pn --top-ports 1000 YOUR_PUBLIC_IP
Om de services en versies te specificeren:



nmap -Pn -sV --top-ports 1000 YOUR_PUBLIC_IP
Op Windows kunt u na de installatie van Nmap dezelfde commando's uitvoeren in PowerShell of Windows Terminal. Als u de voorkeur geeft aan een grafische gebruikersinterface, gebruik dan Zenmap, voer uw externe IP-adres in en voer een diepe scan uit. Om deze resultaten te vergelijken met de daadwerkelijke applicaties op uw apparaten, gebruikt u de volgende opdracht: netstat -ano | findstr LISTENING Op het Windows-besturingssysteem, of ss -tulpn op Linux, of lsof -i -P | grep LISTEN op macOS.
Wat ik ontdekte op mijn "gewone" thuisrouter
De standaardinstellingen waren niet zo veilig als ik had aangenomen.
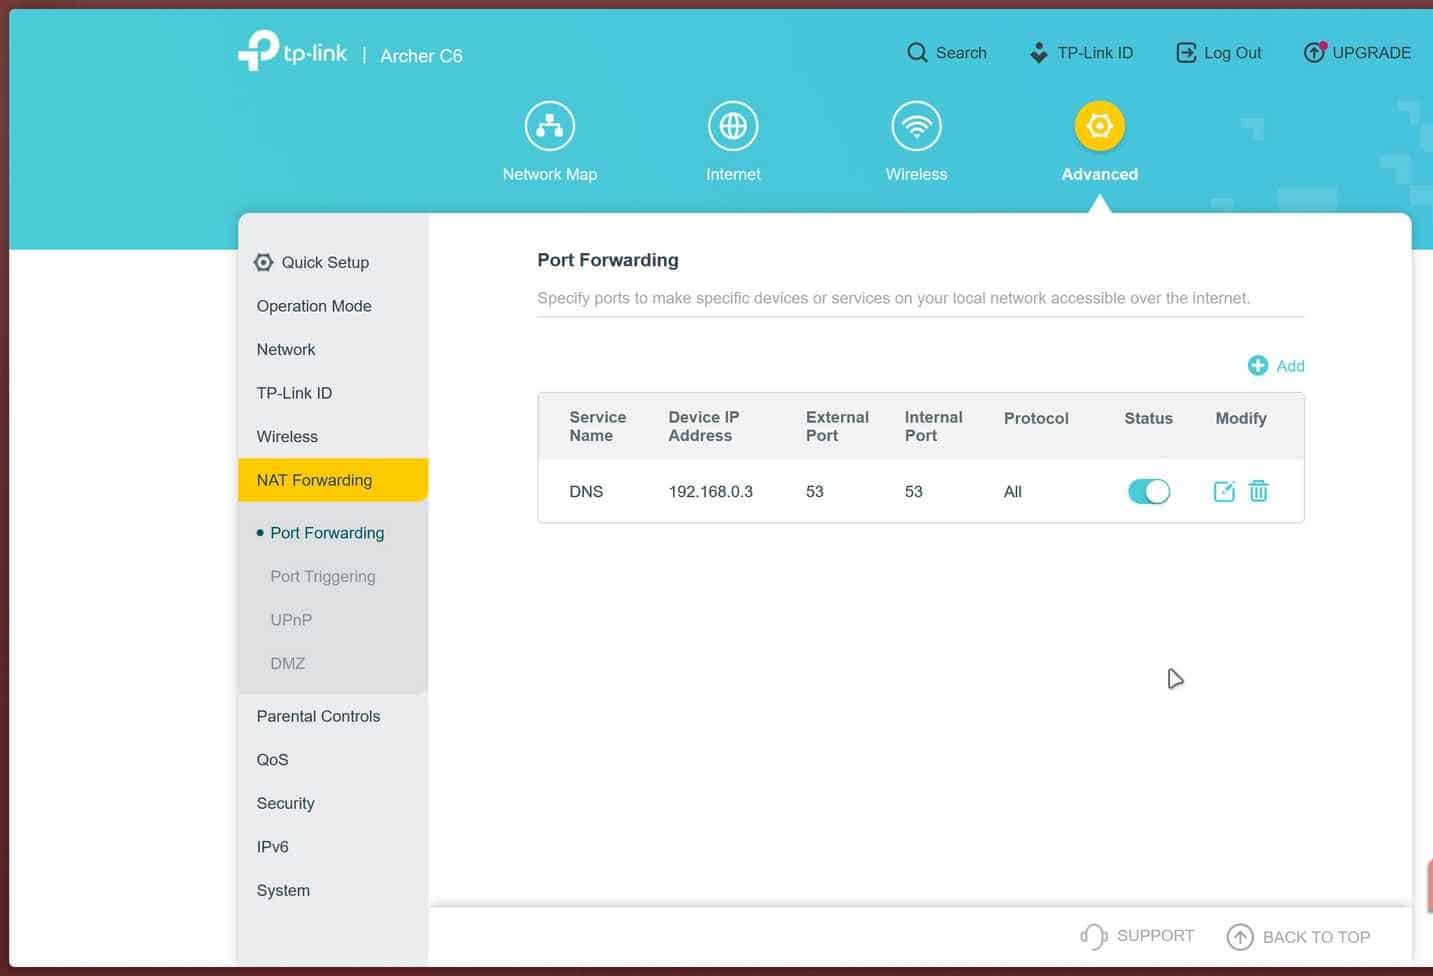
Toen ik mijn doorsnee thuisrouter controleerde, verwachtte ik een schone lei. In plaats daarvan zag ik een klein, overzichtelijk lijstje met open poorten. Er was een open webpoort voor de functie voor beheer op afstand die mijn internetprovider stiekem had ingeschakeld, zodat ze de router van buitenaf konden beheren. Er was een willekeurig gekozen poort met een hoog gebruiksbereik, die de poort bleek te zijn voor de NAS-cloudback-up, die ik na het testen niet had gesloten. Een andere poort met een hoog gebruiksbereik was toegewezen aan een Minecraft-server die ik maanden geleden had gedeactiveerd, maar die ik nooit uit de port forwarding-regels van mijn router had verwijderd.
Afzonderlijk leek niets van dit alles alarmerend. Maar samen betekenden ze dat de inlogpagina van mijn router toegankelijk was via internet, en dat twee verouderde en zelden gecontroleerde apparaten wachtten tot iemand op de juiste dag het juiste poortbereik zou scannen. Als je een doorsnee router scant, zie je waarschijnlijk iets bekends. Het geheel lijkt onschuldig totdat je je realiseert dat aanvallers deze scans automatiseren en binnen enkele minuten complete poortbereiken kunnen scannen, over honderden, zo niet duizenden IP-adressen.
Waarom vormen blootgestelde poorten een ernstig veiligheidsrisico?
Soms is één open poort al voldoende.
Aanvallers raden niet je IP-adres en scannen het niet handmatig; in plaats daarvan voeren ze massale geautomatiseerde scans uit over het internet, op zoek naar alles wat reageert op interessante poorten. Zodra ze een reactie vinden, identificeren ze de dienst, controleren ze de versie en beginnen ze bekende kwetsbaarheden, standaard inloggegevens of pogingen tot credential stuffing toe te passen.
Zwakke of standaardwachtwoorden maken routers en diensten een gemakkelijk doelwit voor brute-force-aanvallen, vooral gezien het feit dat Het standaardwachtwoord van uw router staat waarschijnlijk in een openbare database.Verouderde firmware en serversoftware bevatten vaak publiekelijk toegankelijke kwetsbaarheden die gemakkelijk gekopieerd en geplakt kunnen worden. Per ongeluk blootgestelde beheerdersinterfaces geven in feite uw netwerksleutels prijs als iemand erin slaagt in te loggen. Diensten zoals open FTP (poort 21), SMB (poort 445) of RDP (poort 3389) kunnen bestanden lekken of een perfecte toegangspoort bieden voor iemand om dieper in uw thuisnetwerk door te dringen. Ondertussen lijkt alles binnenin prima te werken: uw wifi werkt, streamen werkt en er zijn geen duidelijke tekenen dat uw router stiekem reageert op oproepen van buitenaf.
Hoe heb ik die poorten gesloten en mijn router beveiligd?
Met bepaalde instellingen bent u relatief veilig.
Zodra u de open poorten hebt geïdentificeerd, is het uw taak om alle poorten die u niet expliciet nodig hebt te sluiten en de rest te beveiligen. Log in op de beheerderspagina van uw router vanuit uw netwerk door het IP-adres van de standaardgateway (meestal 192.168.0.1 of 192.168.1.1) in een browser in te voeren. Als het beheerderswachtwoord nog steeds het standaardwachtwoord is dat op het label staat, wijzig dit dan onmiddellijk in een sterk en uniek wachtwoord.
Vervolgens moet u alle externe internettoegang uitschakelen. Deze opties vindt u meestal onder Beheer, Systeem of Management. Daarna moet u UPnP en NAT-PMP uitschakelen onder Geavanceerde instellingen, Netwerk of NAT/Doorsturen om te voorkomen dat apparaten ongemerkt misbruik maken van beveiligingslekken in uw firewall.
Verwijder op de pagina voor port forwarding of virtuele servers alle regels die u niet herkent of niet meer gebruikt, met name regels die betrekking hebben op camera's, NAS-systemen of computers. Werk indien mogelijk de firmware van uw router bij om ervoor te zorgen dat eventuele bekende bugs worden verholpen.
Gebruik voor alles wat u bewust open wilt laten staan sterke wachtwoorden, schakel waar mogelijk tweefactorauthenticatie in, geef de voorkeur aan beveiligde protocollen zoals SSH of VPN boven onbeveiligde Telnet-, FTP- of RDP-protocollen, en beperk de toegang via IP-adressen waar de software dit toelaat.
Als je vandaag één ding gaat doen, sluit dan deze poorten.
Beveiligingsoverwinning in 10 minuten
Ik begon aan deze oefening in de veronderstelling dat het een saaie controle zou zijn of alles wel veilig was. In plaats daarvan hadden vergeten apparaten, achtergebleven doorstuurregels en toegang op afstand via mijn internetprovider mijn gewone thuisnetwerk stilletjes veranderd in iets waar een willekeurige bot zomaar in kon struikelen en het kon vernielen.
Als je je netwerk nog niet hebt gescand op open poorten, neem dan vanmiddag de tijd om dat te doen. Voer een scan uit, verwijder doorstuurregels, schakel beheer op afstand uit en wijzig het standaardwachtwoord van je router. Het doel is niet om volledig veilig te zijn – praktisch gezien is dat onmogelijk – maar om het zo saai te maken dat aanvallers doorgaan naar het volgende, makkelijkere doelwit.