Meestal beperkt uw zorg voor uw thuisnetwerk zich tot het controleren of u toegang hebt tot internet. Als u uw netwerk echter scant op mogelijke beveiligingsproblemen en kwetsbaarheden, ontdekt u mogelijk dringender problemen dan u denkt. Bent u zich bewust van de verborgen bedreigingen die de veiligheid en privacy van uw netwerk kunnen bedreigen? Ontdek hoe u zich kunt beschermen tegen mogelijke inbreuken en uw gegevens veilig kunt houden.

Snelle links
Waarom moet u uw netwerk regelmatig scannen?

Je thuisnetwerk bestaat waarschijnlijk uit een router die al je bekabelde en draadloze apparaten met elkaar verbindt. Deze configuratie staat bekend als een SOHO-netwerk (Small Office/Home Office) en kan beveiligingslekken bevatten die hackers kunnen misbruiken. Aanvallers kunnen op verschillende manieren proberen toegang te krijgen tot je netwerk, waardoor netwerkscans essentieel zijn voor de beveiliging:
- Het misbruiken van open poorten die toegankelijk zijn voor het internet, waardoor ongeautoriseerde toegang tot netwerkdiensten en -protocollen mogelijk wordt.
- Richt u rechtstreeks op apparaten in uw lokale netwerk, zoals computers, printers en IoT-apparaten (Internet of Things).
- Voer draadloze aanvallen uit om uw Wi-Fi-netwerk in gevaar te brengen, zodat aanvallers toegang krijgen tot uw gegevens en netwerkverkeer.
- Val verbindingen voor extern werk (zoals VPN of RDP) aan, vooral als deze verbindingen onveilig zijn of zwakke wachtwoorden gebruiken.
Regelmatig je netwerk scannen en kwetsbaarheden aanpakken helpt je te beschermen tegen deze bedreigingen. Gelukkig is het makkelijker dan je denkt. Regelmatig je netwerk scannen is een best practice voor cybersecurity thuis. Zo blijf je potentiële bedreigingen voor en bescherm je je persoonlijke gegevens.
Hoe u uw netwerk kunt scannen: twee basismethoden
Wanneer u uw netwerk scant, hebt u twee hoofdopties:
- Webgebaseerde netwerkscantools
- Servergebaseerde netwerkscantools
Webgebaseerde hulpmiddelen omvatten sites zoals: Pentest-hulpmiddelenMet deze tools kun je snel je openbare IP-adres scannen op open poorten die hackers zouden kunnen misbruiken. Dit is echter slechts een oppervlakkige scan, tenminste totdat je voor deze diensten betaalt. Webgebaseerde tools zoals Pentest Tools kunnen alleen scannen wat zichtbaar is op internet – niet je interne apparaten of wifi-clients.
Als u meer informatie wilt, moet u servergebaseerde hulpmiddelen gebruiken zoals Nmap, dat op een externe server draait en uw netwerk van buitenaf scant. Nmap is open source en gratis te gebruiken, en hackers gebruiken het vaak om een netwerk te scannen voordat ze proberen binnen te dringen. Nmap is een krachtige tool voor cybersecurity en penetratietests, die gedetailleerde informatie biedt over de apparaten en services die op het doelnetwerk draaien.
Penetratietesttools
Bent u nieuw met penetratietesten of wilt u een vereenvoudigd overzicht van uw netwerk zonder dat u een Linux-server hoeft op te zetten? Dan is Pentest Tools de oplossing.
- Bepaal en registreer uw externe IP-adres zonder een VPN te gebruiken. U kunt uw externe IP-adres vinden door op Google te zoeken naar "wat is mijn IP-adres" of door sites zoals Wat is mijn IP?Deze stap is essentieel om te begrijpen hoe de buitenwereld uw netwerk ziet.
- Gereedschap openen Netwerkkwetsbaarheidsscanner Kopieer en plak uw externe IP-adres in het veld van Pentest Tools. doelwiten klik vervolgens op de knop . Start scannenDit proces start een basisscan van uw netwerk.
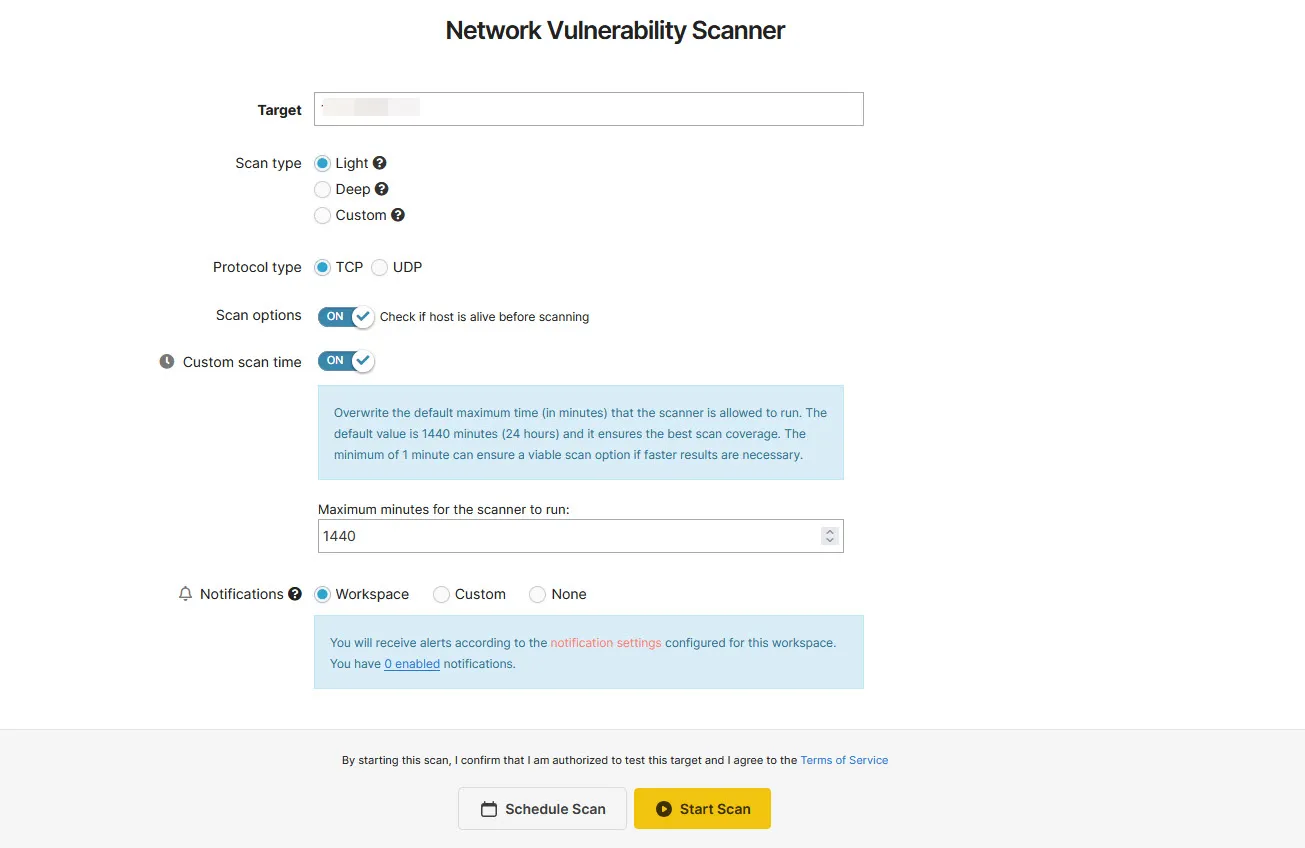
De resultatenpagina toont alle netwerkinformatie en open poorten die een aanvaller zou kunnen verzamelen door uw openbare IP-adres te scannen – een belangrijke reden om dit niet openbaar te maken. De resultaten van de lichte scan die beschikbaar zijn voor gratis gebruikers, zijn echter alleen geschikt voor het vinden van veelgebruikte poorten die standaard in uw netwerk openstaan. Het uitvoeren van een meer diepgaande scan, die een veel groter aantal poorten scant, kan tot $ 85 per maand kosten. Aangezien de site echter sowieso Nmap gebruikt om de scans uit te voeren, is het de moeite waard om Nmap te leren gebruiken als u meer diepgaande resultaten nodig hebt. Nmap is een krachtige en flexibele tool waarmee u aangepaste scans kunt uitvoeren en de beveiliging van uw netwerk uitgebreid kunt analyseren.
Nmap
Als u gedetailleerdere en nauwkeurigere resultaten nodig hebt, is Nmap (netwerkscanner) een geavanceerde en geschikte optie. Het installeren en gebruiken van Nmap vereist enige technische expertise, maar het programma beschikt over een grafische gebruikersinterface (GUI) voor Windows, waardoor het eenvoudig te gebruiken is.
downloaden: Nmap
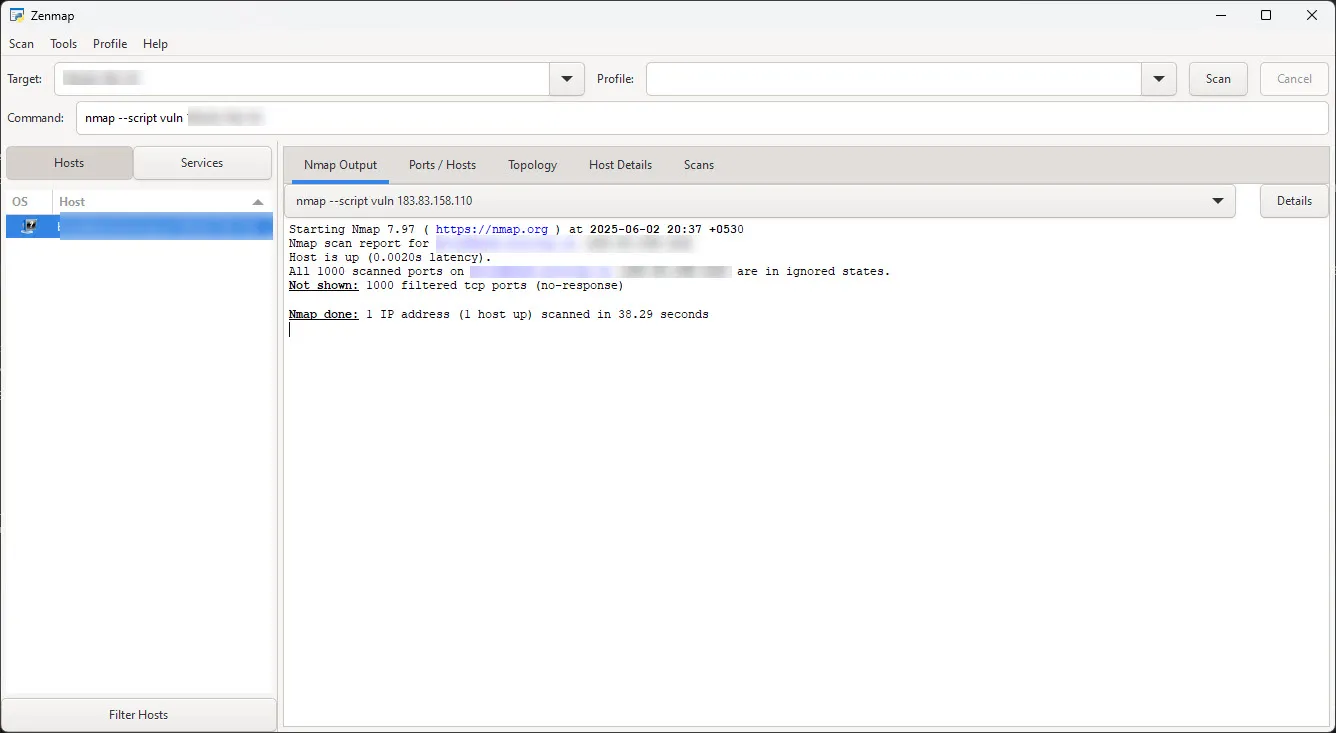
U kunt Nmap installeren op uw Windows-, macOS- of Linux-computer. Vervolgens kunt u het gebruiken om andere apparaten die op uw thuisnetwerk zijn aangesloten te scannen, zodat u potentiële beveiligingsproblemen kunt identificeren en uw beveiligingsniveau kunt beoordelen.
nmap -sT [uw externe IP-adres]
Met deze opdracht worden alle apparaten in een typisch thuissubnet gescand op open TCP-poorten.
De beste manier om Nmap uit te voeren is echter via een online Linux-server. Door Nmap vanaf een externe server uit te voeren, kunt u uw netwerk van buitenaf scannen en open poorten, kwetsbaarheden en misbruikbare services aan het licht brengen. Wanneer Nmap lokaal wordt uitgevoerd, kan het andere apparaten in uw netwerk scannen – zoals uw router, smart devices of andere computers – om open poorten en services te identificeren. Het onthult alleen wat een buitenstaander ziet als het van buiten uw netwerk wordt uitgevoerd.
Zodra u alles hebt ingesteld, voert u de opdracht uit. sudo apt installeer nmap Installeer Nmap in de terminal. Scan vervolgens op kwetsbaarheden op open poorten:
nmap --script vuln [uw externe IP-adres]
De uitdaging bij het gebruik van Nmap vanaf een externe server is dat je technische expertise in Linux nodig hebt of de kosten voor het opzetten en beheren van een server. Je kunt een Linux-server huren via sites zoals Linode أو Vultr Voor respectievelijk $ 5 en $ 2.50. Met deze services kunt u zich registreren met een e-mailaccount en krijgt u toegang tot een Linux-machine met veel resources nadat u het verificatieproces hebt voltooid. U kunt ook proberen Nmap op Linux op een andere machine uit te voeren en uw netwerk te scannen. Zorg er wel voor dat de scanmachine uw router niet gebruikt om verbinding te maken met internet, aangezien dit het proces kan verstoren.
Scannen vanaf een Virtual Private Server (VPS) betekent dat u uw IP-adres deelt met een externe dienst. Houd u altijd aan de servicevoorwaarden van de VPS-provider en scan nooit netwerken die u niet bezit of waarvoor u geen toestemming hebt om te testen. Dit is noodzakelijk om wettelijke naleving te garanderen en schendingen van de servicevoorwaarden te voorkomen.
Dit is een beperking bij het onderzoeken van een netwerk terwijl het in gebruik is, omdat je nooit het perspectief van de hacker ziet. Je netwerk gedraagt zich intern en extern anders. Tenzij je dezelfde kwetsbaarheden kunt zien die een hacker zou kunnen misbruiken, kun je ze niet oplossen, omdat ze alleen van buiten het netwerk zichtbaar zijn. Daarom zetten veel beveiligingsfanaten of personen die de sterkte van hun netwerk willen testen een lab op met ten minste één Linux-computer die via een externe verbinding met het internet is verbonden. Deze opstelling stelt je in staat om een echte aanval te simuleren en kwetsbaarheden te beoordelen vanuit het perspectief van de aanvaller, wat een compleet beeld geeft van de beveiliging van je netwerk.
Sluit kwetsbaarheden en versterk uw wifi-router
Ongeacht welke scan u uitvoert, ziet u informatie over uw router, uw internetprovider (ISP), uw huidige locatie, open poorten en, als u Nmap gebruikt, eventuele kwetsbaarheden waaraan deze mogelijk is blootgesteld. Meestal vindt u een reeks veelgebruikte open poorten:
- 80 (HTTP)
- 443 (HTTPS)
- 53 (DNS)
- 3389 (RDP)
- 22 (SSH)
- 23 (Telnet)
Niet alle open poorten zijn gevaarlijk, maar je moet ze wel begrijpen. Open poorten stellen externe services in staat verbinding te maken met programma's op je apparaten, zoals pc's, smartphones, smart-tv's en zelfs de router zelf. Het simpelweg sluiten van alle open poorten is echter geen praktische oplossing, omdat dit je internetverbinding zal belemmeren.
Veelgebruikte poorten zoals 80 (HTTP), 443 (HTTPS) en 53 (DNS) moeten open blijven. Als u echter poorten open hebt staan die worden gebruikt door applicaties van derden of functies van het besturingssysteem, zoals RDP (3389), SSH (22), Telnet (23) en FTP (20 en 21), kunt u overwegen deze te sluiten, afhankelijk van uw netwerkgebruik.
Als u om welke reden dan ook een specifieke poort open wilt hebben, kunt u deze verbergen voor hackers die uw IP-adres of router scannen op kwetsbaarheden. U kunt ook specifieke poorten openen en vervolgens weer sluiten om uw netwerk te beveiligen. RDP, SSH, Telnet en FTP hebben veel legitieme toepassingen, en door deze poorten te sluiten, kunnen deze protocollen niet met externe services communiceren.
Zoals u kunt zien in de scanresultaten uit de vorige sectie, waren alle poorten die door Nmap en de Pentest Tools netwerkscantool op mijn netwerk waren gescand, gesloten. Meer specifiek: ze bevonden zich in een "gefilterde status", waarbij de netwerkscantool niet kon bevestigen of een poort open, gesloten of gefilterd was.
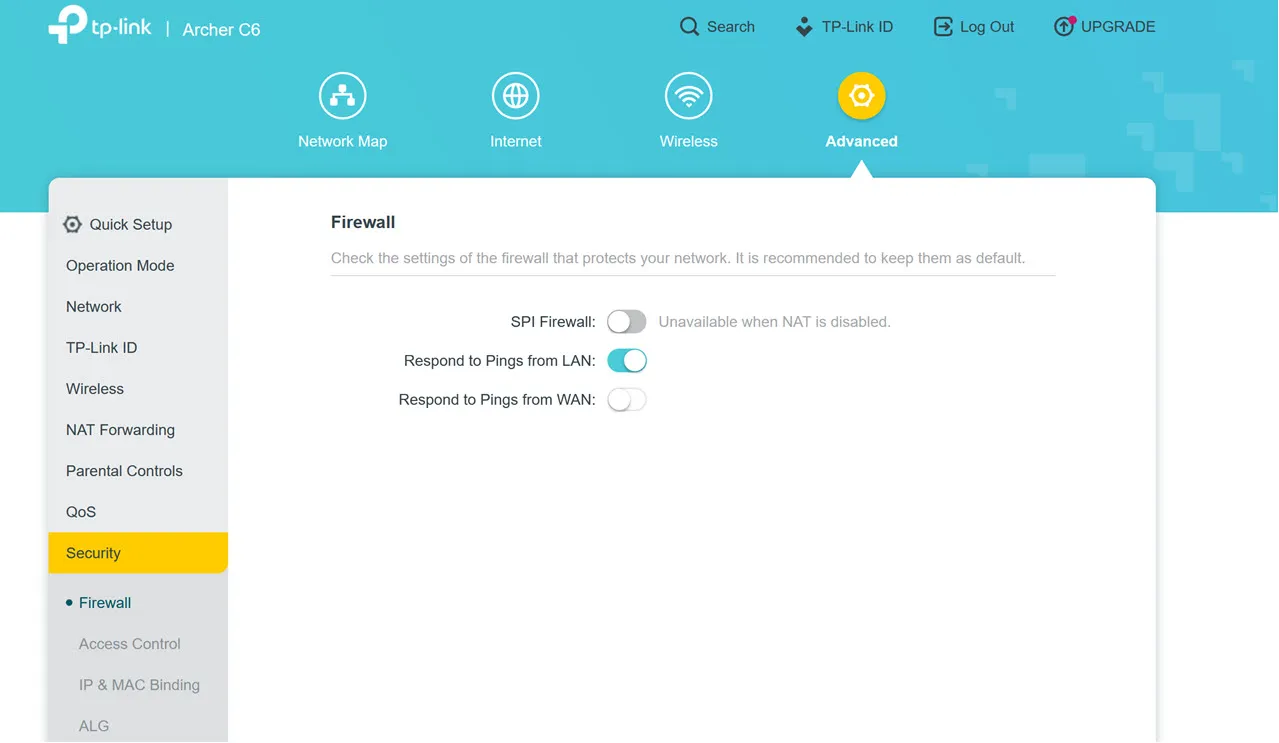
U kunt dit bereiken door de firewallinstellingen op uw router aan te passen. Als u een optie ziet om pingtests vanaf het WAN uit te schakelen, schakel deze dan onmiddellijk in. Dit geeft de firewall van uw router de opdracht niet te reageren op pingverzoeken van internet, wat betekent dat deze niet wordt weergegeven wanneer hackers massaal IP-scans uitvoeren.
Dit brengt me bij de volgende belangrijkste manier om jezelf te beschermen: je routerinstellingen. Het versterken van je router tegen aanvallen is een van de eerste stappen die je moet nemen. Bij het instellen van een nieuwe router om het beste resultaat te krijgenResultatenHet is echter beter om een aantal De instellingen van de Wi-Fi-router zijn uitgeschakeld..
De exacte routerinstellingen die u nodig hebt, variëren afhankelijk van uw router, maar de volgende lijst met instellingen is een goed startpunt:
- Schakel routerfirewall in
- Schakel functies voor externe toegang uit
- Schakel alle poortdoorstuurvermeldingen uit.
- UPnP (Universal Plug and Play) uitschakelen
- Wijzig de standaard toegangsgegevens voor uw router
- Gebruik indien mogelijk WPA3-draadloze encryptie.
- Werk de firmware van uw router regelmatig bij.
Het scannen van uw Wi-Fi-netwerk op kwetsbaarheden lijkt misschien ingewikkeld, maar met een paar eenvoudige hulpmiddelen en een beetje onderzoek kunt u uw netwerk veiliger maken.