De meeste online oplichting draait nog steeds om één doel: je wachtwoord stelen. We hebben onszelf aangeleerd om op te letten voor nep-inlogpagina's, verdachte links en dringende e-mails waarin ons wordt gevraagd onze accountgegevens te "verifiëren".

Maar een nieuwe golf aanvallen op Microsoft-accounts werkt anders. Slachtoffers loggen in op de echte Microsoft-website, gebruiken legitieme beveiligingscontroles en voltooien zelfs met succes de multifactorauthenticatie – en toch krijgen de aanvallers toegang.
Deze technologie, bekend als Apparaatcode-phishingHet steelt je wachtwoord helemaal niet. In plaats daarvan misleidt het je om zelf toegang te verlenen, door gebruik te maken van Microsofts eigen authenticatiesysteem, precies zoals het bedoeld is.
Snelle links
Inloggen met een apparaatcode is erg handig.
Je hebt het misschien al meerdere keren eerder gebruikt.
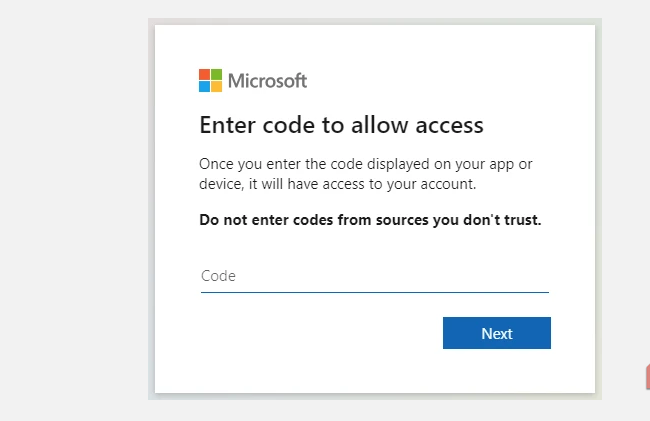
Microsoft ondersteunt, net als andere grote technologiebedrijven, iets dat heet... ApparaatautorisatieprocesDit wordt ook wel apparaatcode-aanmelding genoemd. Maar vaker wordt hiermee bedoeld dat er op al je apparaten een overeenkomende aanmeldingscode wordt weergegeven in plaats van een volledige aanmeldingspagina, die je moet invoeren om het aanmeldingsproces te voltooien.
Dit is erg handig, vooral op apparaten die niet gemakkelijk een volledige inlogpagina kunnen weergeven of in situaties waarin je verbinding maakt met een apparaat met beperkte functionaliteit. Je bent deze pictogrammen bijvoorbeeld misschien wel eens tegengekomen op je smart-tv of bij het verbinden met de tv in je hotelkamer – beide zijn goede voorbeelden.
Meestal is dit proces volkomen veilig en ongevaarlijk. Maar dat verandert allemaal wanneer een specifieke kwetsbaarheid wordt uitgebuit.
Legitieme eigenschappen kunnen tegen je gebruikt worden.
Het maakt gebruik van een veelvoorkomende aanname.
Inloggen met een apparaatcode is ontzettend handig. Het kan echter misbruikt worden, omdat apparaataanmeldingen er standaard van uitgaan dat de persoon die de code heeft ingevoerd, het verzoek heeft geïnitieerd. Dit is deels waar het proces misgaat.
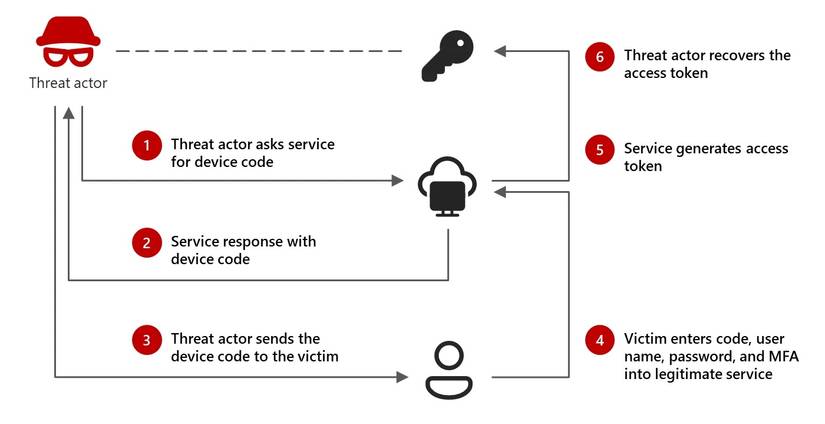
Als een aanvaller uw e-mailadres of andere bekende contactgegevens kent, kan hij of zij vanaf het eigen apparaat een inlogverzoek indienen en een unieke sessie starten. Microsoft (en andere technologiebedrijven) genereren vervolgens een legitiem apparaattoken dat aan die sessie is gekoppeld.



Hier wordt het ingewikkeld. In plaats van de code zelf te gebruiken, kan de aanvaller deze rechtstreeks naar u sturen, vermomd als een ander proces. Veel van deze processen maken gebruik van bekende phishingtactieken:
- Beveiligingswaarschuwing vanwege verdachte activiteit.
- Dringende mededeling van Microsoft 365
- Berichten van Teams of berichten van de IT-ondersteuning
- Zakelijke of andere e-mailverzoeken
Het verzoek leidt u naar de officiële Microsoft-aanmeldpagina en instrueert u om de verstrekte code in te voeren om uw account te "beveiligen" of "verifiëren". Hier begint de volgende fase van het misbruikproces. U bezoekt geen nep-aanmeldpagina of een slim ontworpen phishing-portaal: het is een echte Microsoft-aanmeldpagina en de authenticatiecontroles zijn echt.
Je voert je apparaatcode in om zoals gebruikelijk in te loggen, accepteert het verzoek en denkt dat je je account hebt beveiligd. Maar in werkelijkheid heb je de aanvaller geauthenticeerd en je accountgegevens prijsgegeven.
Tijdens het hele proces wordt uw wachtwoord nooit onthuld, terwijl u uw account wel rechtstreeks hebt overgedragen.
Waarom werkt de oplichting met de apparaatcode zo goed?
Het draait allemaal om traditie.
Het grootste probleem met oplichting via apparaatcodes is dat ze verder gaan dan de meeste traditionele phishingtactieken. Bij phishing wordt doorgaans gebruikgemaakt van een gekloonde inlogpagina, een vergelijkbare inlogpagina of een systeem dat inloggegevens onderschept.
Hoewel de phishing-oplichting met apparaatcode-aanmelding dit alles omzeilt en alles er legitiem en legaal uit laat zien, is het in feite niet eens "legitiem" – het ís namelijk wel legitiem, omdat je te maken hebt met het authenticatieproces van Microsoft. De hele oplichting werkt omdat alles precies functioneert zoals het hoort; het is alleen een beetje omgekeerd voor jou.
Wat zou een aanvaller dan kunnen winnen door uw toegangstoken te gebruiken?
Het is duidelijk dat het steunen van een aanvaller een slechte situatie is.
Nadat de authenticatie is voltooid, geeft Microsoft een toegangstoken uit. Dit token dient als tijdelijk bewijs dat de aanmelding is geverifieerd. Het systeem gaat er in feite van uit dat de tokenhouder zijn of haar identiteit al heeft bevestigd, waardoor toegang wordt verleend zonder dat er herhaaldelijk om inloggegevens hoeft te worden gevraagd.
Het antwoord hangt er dus vanaf wat de aanvaller daadwerkelijk kan bereiken met het doelwitaccount. Als bijvoorbeeld uw Outlook-account het doelwit is, kan de aanvaller toegang krijgen tot uw e-mails en, bijgevolg, tot andere diensten die aan dat adres zijn gekoppeld (door wachtwoorden te resetten, toegang te krijgen tot 2FA-codes, enz.).
Maar als uw Teams-aanmelding het doelwit is, kan de aanvaller toegang krijgen tot het Teams-account van uw bedrijf en zo de daarin opgeslagen gegevens bemachtigen.
Hoe bescherm je jezelf tegen phishing met apparaatcodes?
Constante waakzaamheid die nooit eindigt
Uiteindelijk is de beste verdediging tegen codegebaseerde apparaataanmeldingsaanvallen om te proberen te begrijpen hoe apparaataanmelding daadwerkelijk werkt. Zelfs een basiskennis van apparaataanmeldingsprocessen biedt al bescherming. Als gevolg van deze phishingaanval.
Kortom, apparaat-aanmeldcodes zouden alleen moeten verschijnen wanneer u zelf inlogt op een ander apparaat. Microsoft stuurt u geen willekeurige code om uw account te beveiligen, net zoals het u nooit een e-mail zal sturen om uw wachtwoord op te vragen, een code voor tweefactorauthenticatie (2FA) te bevestigen, enzovoort.
Dit gaat niet alleen over Microsoft. Geen enkel bedrijf, technologiebedrijf of anderszins, zou u om deze informatie mogen vragen. Het is privé en alleen van u.
In de meeste gevallen kunt u phishingaanvallen herkennen door de volgende algemene beveiligingsregels te volgen:
- Voer nooit een inlogcode in die u via e-mail, chat of sms hebt ontvangen.
- Behandel onverwachte authenticatieverzoeken op dezelfde manier als wachtwoordverzoeken.
- Als u een MFA-prompt ontvangt die u niet zelf hebt geactiveerd, weiger deze dan onmiddellijk.
- Controleer regelmatig uw aanmeldingsactiviteit bij Microsoft op onbekende toepassingen of sessies.
Onthoud dat authenticatiecodes machtigingen zijn, geen verificatiestappen. Als het proces niet is gestart, heeft iemand anders dat wel gedaan.