Een standaard wachtwoord is tegenwoordig geen goede optie. In de meeste gevallen is het waarschijnlijk het beste om wat extra instellingen te gebruiken, vooral als je bedenkt dat veel gebruikers voor veel van hun accounts op dezelfde toegangscodes vertrouwen.
Twee-factor-authenticatie (2FA) is vaak het eerste aanspreekpunt bij het zoeken naar alternatieve manieren om persoonlijke bestanden online veilig te houden. Maar hoewel tweefactorauthenticatie een extra beveiligingslaag biedt, is het niet altijd de ultieme beveiligingsoplossing die veel mensen denken. Verifiëren Hoe u twee-factor-authenticatiecodes maakt in Windows 10 met Google Authenticator.
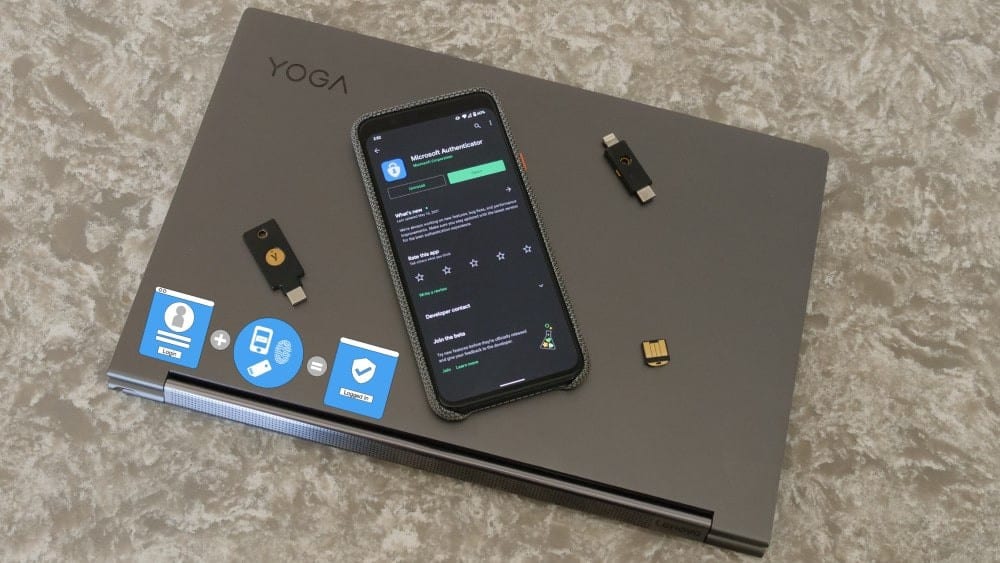
Dus waarom is 2FA niet zo veilig als je eerst dacht? Welke beveiligingsrisico's bestaan er nog steeds ondanks uw gebruik van de "functie"XNUMX-staps verificatie“?
Snelle links
Wat is tweefactorauthenticatie?
Zoals je misschien al geraden hebt uit de naam, verwijst tweefactorauthenticatie naar het hebben van twee authenticatieniveaus voor je online accounts. Op het meest basale niveau moet u over het algemeen uw wachtwoord invoeren (en houd er rekening mee dat dit moet zijn) Wachtwoorden zijn veilig makkelijk te onthouden).
Na uw wachtwoord moet u uw identiteit op een andere manier verifiëren. Veelgebruikte methoden hiervoor zijn:
- Stuur een code naar je telefoonnummer via sms.
- Herken uw vingerafdruk of gezicht.
- Verifieer door de melding naar je telefoon te duwen.
Wat zijn de beveiligingsrisico's ondanks het gebruik van 2FA?
Het idee achter tweefactorauthenticatie is eenvoudig. Iedereen kan uw wachtwoord krijgen, maar het volgende niveau van authenticatie is altijd nodig.
Helaas is dit niet altijd het geval; Hier zijn vijf risico's waarvan u zich bewust moet zijn.
1. Pak een simkaart
Ondanks wat de naam doet vermoeden, Pak een simkaart U hoeft de simkaart niet uit uw telefoon te halen en in het apparaat van de crimineel te plaatsen. Wat meestal gebeurt, is dat de aanvaller uw mobiele netwerkprovider belt en zich voordoet als u. Vervolgens zal het in plaats daarvan proberen uw nummer aan zijn simkaart toe te voegen.
Om een sim-zwendelaanval met succes te voltooien, moet een oplichter die uw identiteit probeert te stelen, bepaalde informatie over uw account weten, zoals uw wachtwoord (dat toch niet volledig hoeft te worden gedeeld) of antwoorden op uw geheime vragen.



Na "verificatie" van deze informatie hoopt de aanvaller dat de persoon aan de andere kant het slachtoffer is geworden van zijn of haar bedrog. Als hij over de benodigde gegevens beschikt, is uw telefoonnummer nu in handen van de crimineel - wat betekent dat hij twee-factor-authenticatie (2FA) kan gebruiken om in uw account te komen.
2. Iedereen kan uw apparaat in handen krijgen
Soms hoeft een cybercrimineel niet veel moeite te doen om een aanval op de SIM-kaart te kapen. Het is heel goed mogelijk dat je je telefoon ergens hebt achtergelaten of dat iemand hem van je kan stelen.
Wanneer de crimineel je telefoon grijpt, is de kans groot dat hij toegang krijgt tot je apparaat. Zodra het daar is, kan het het gebruiken om toegang te krijgen tot uw accounts met behulp van tweefactorauthenticatie (2FA).
Als u uw apparaat verliest, dient u maatregelen te nemen om de schade te beperken. Neem contact op met uw netwerkaanbieder om de simkaart te annuleren en doe hetzelfde voor eventuele bankkaarten en soortgelijke gegevens die op uw telefoon zijn opgeslagen.
Het is ook belangrijk om je smartphone op afstand te wissen als je weet dat je hem niet terug kunt krijgen. Het proces varieert afhankelijk van of je een Android-apparaat of een iPhone hebt. Verifiëren Is uw iPhone verloren of gestolen? Dit is wat je moet doen.
3. Gemiddelde aanvallen (MITM)
Wanneer u informatie online deelt, bent u niet 100% veilig, zelfs niet als u tweefactorauthenticatie (2FA) gebruikt. Veel hackers gebruiken MITM-aanvallen om uw informatie te stelen nadat u deze heeft gedeeld.
Een MITM-aanval houdt in dat de crimineel uw gegevenspad binnendringt en doet alsof er twee partijen zijn. Een bijzonder probleem met deze tactiek is dat je vaak niet weet wat er aan de hand is.
Gelukkig kun je jezelf op verschillende manieren beschermen tegen MITM-aanvallen. Het zal helpen om te gebruiken Veilig virtueel particulier netwerk (VPN) versleutelt uw informatie, wat betekent dat een potentiële hacker zijn tijd verspilt aan het proberen deze te bemachtigen.
Je kunt jezelf ook beschermen tegen een MITM-aanval door geen openbare wifi te gebruiken. Veel netwerken zijn niet veilig en het verzamelen van uw informatie is veel gemakkelijker voor de crimineel. Gebruik in plaats daarvan alleen beveiligde draadloze netwerken, zoals de wifi in uw huis of kantoor.
4. Log in op phishingsites
Phishing is een van de oudste internetbedreigingen. De reden dat de hacker deze methode blijft gebruiken, is echter dat deze vaak effectief is. Hoewel u misschien geen problemen ondervindt bij het opmerken van een phishing-e-mail, is het identificeren van dit soort websites iets ingewikkelder. Verifiëren De meeste soorten phishing-aanvallen die u moet kennen.
Phishingsites lijken vaak op de website die u probeert te bezoeken, zo niet identiek. Als je het gebruikt en persoonlijke informatie verstrekt, zoals je bankgegevens, kan een crimineel het stelen en allerlei soorten chaos veroorzaken.
Hoewel phishingwebsites moeilijk te herkennen kunnen zijn, kunt u op een aantal subtiele signalen letten om uzelf te beschermen. Waaronder:
- De URL is iets anders (bijvoorbeeld: .co-domein, wanneer het officiële adres .com is).
- Het ontwerp van de webpagina ziet er niet goed uit.
- Spellingsfouten.
Als u zich op een phishing-site bevindt, verlaat dan de pagina zodra u dit opmerkt. U kunt de risico's beperken voordat u gaat browsen door te controleren of een website veilig is om te gebruiken.
5. Verlies van uw inloggegevens
We hebben bijna allemaal het vervelende proces doorlopen waarbij we het wachtwoord moesten wijzigen nadat we het waren vergeten. En hoewel je misschien denkt dat tweefactorauthenticatie (2FA) deze problemen zou elimineren (of op zijn minst verminderen), is dit niet altijd het geval.
Zelfs als u tweefactorauthenticatie (2FA) gebruikt, kunt u uw inloggegevens nog steeds kwijtraken. U moet bijvoorbeeld uw nummer mogelijk bijwerken nadat u een nieuwe telefoon hebt gekocht.
Als u uw twee-factor-authenticatie (2FA)-gegevens niet bijwerkt zodra u de toegang verliest, loopt u het risico dat iemand anders deze gegevens overneemt en toegang krijgt tot uw account. Zorg er altijd voor dat uw telefoonnummers, e-mailadressen en al het andere dat u altijd gebruikt, up-to-date zijn.
Vertrouw niet alleen op tweefactorauthenticatie voor beveiliging
Als dit je bang heeft gemaakt en ervoor heeft gezorgd dat je misschien geen tweefactorauthenticatie wilt gebruiken, is dat zeker niet de bedoeling van dit artikel. Het is essentieel om extra beveiligingslagen voor uw account te gebruiken, en tweefactorauthenticatie (2FA) is een van de meest effectieve manieren om aanvallers af te weren.
Tegelijkertijd is het cruciaal om deze methode niet te zien als een one-stop-shop voor online beveiliging. 2FA is niet onfeilbaar en uw gegevens kunnen in verkeerde handen vallen als u niet voorzichtig bent.
Identificeer risico's tijdens het online browsen, houd uw informatie up-to-date en informeer degenen die u nodig heeft als er iets misgaat of uw omstandigheden veranderen. Door al deze dingen te doen, behoudt u uw veiligheid online. U kunt nu bekijken Beste privacy-extensies voor Chrome om de beveiliging te verbeteren en uw gegevens te beschermen.