De Gooligan Malware-aanval was gericht op Android-apparaten en infecteerde meer dan een miljoen Google-accounts en elke dag nam het aantal toe, waarbij ongeveer 13000 nieuwe accounts werden geïnfecteerd, wat gevolgen had voor apparaten met Android 4 (Jelly Bean, KitKat) en Android 5 (Lollipop).
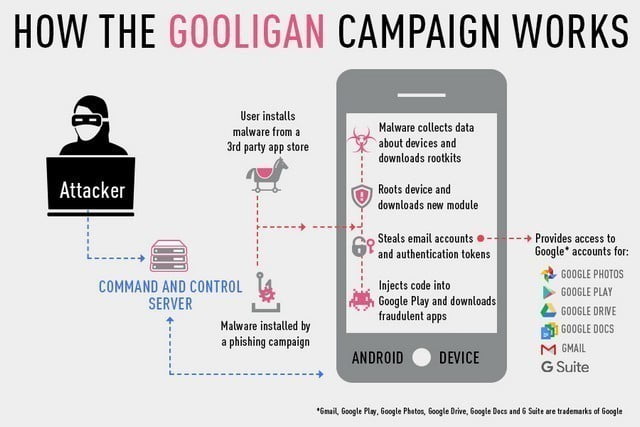
Gooligan-software wordt verspreid via applicaties van derden in de Google Store en via aanvalsberichten die kwaadaardige links bevatten. De software is afhankelijk van toegang tot uw apparaat en het verkrijgen van de benodigde bevoegdheden, het stelen van uw accountgegevens en het installeren van andere software erop, waarvan sommige reclame-inhoud, d.w.z. met het doel van winst, wat betreft de manier waarop de software uw telefoon bereikt, het is een zeer duidelijke manier. De methode is afhankelijk van geïnfecteerde apps in niet-officiële app-winkels, zodat zodra deze app is geïnstalleerd, de malware de uw apparaat. Of via Google Play, Gmail, Google Foto's, Google apps Docs, G Suite, Google Drive en andere applicaties.
De software installeert ook verschillende apps die uw accountgegevens kunnen stelen om valse beoordelingen en recensies toe te voegen om deze apps te markeren.
Is je account gehackt? Het is gemakkelijk te controleren om erachter te komen.
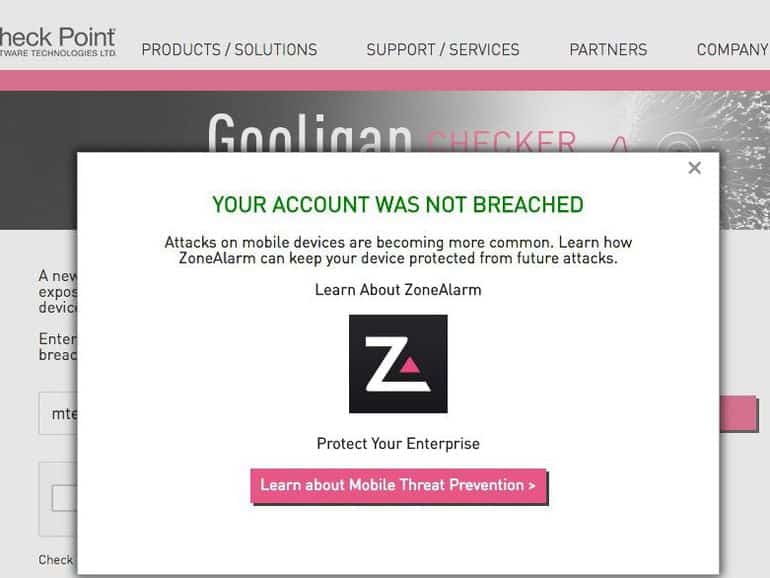
Verifieer uw account via Check Point:
Ga naar de site Check Point-website Voer vervolgens uw e-mailadres in, plaats het menselijke verificatieteken en klik vervolgens op Controleren om uiteindelijk een resultaat te krijgen dat aangeeft of uw Google-account is geselecteerd of niet.
Wat te doen als uw Google-account is gehackt:
Als uw Google-account is gehackt, moet u alle applicaties op het Android-apparaat verwijderen door de fabrieksinstellingen van de telefoon te herstellen, en u kunt dit onderwerp raadplegen De beste manier om uw persoonlijke gegevens op uw Android-apparaat te wissenEn installeer vervolgens alleen schone apps en vergeet niet je Google-accountgegevens te wijzigen.