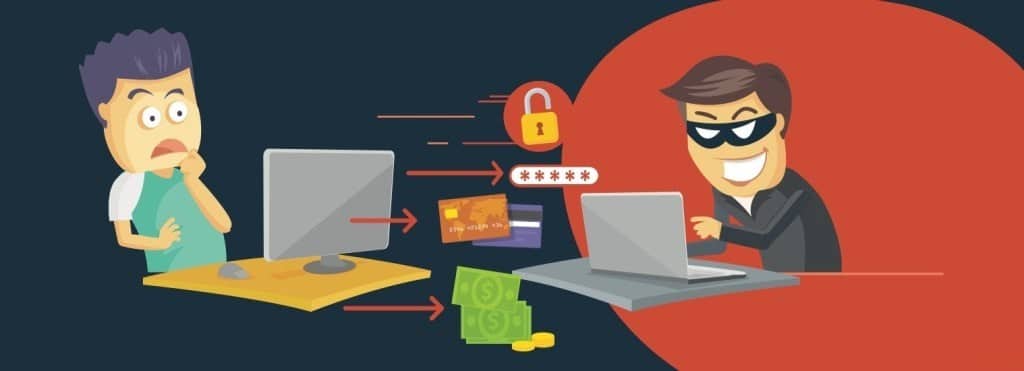
Computers zijn niet meer weg te denken uit het dagelijks leven. Computersystemen slaan bijna alle belangrijke persoonlijke informatie en kritieke infrastructuurgegevens op, zoals overheidsarchieven en bankrekeningen. Al deze informatie is waardevol, vooral voor cybercriminelen. De traditionele diefstal van fysieke objecten is geëvolueerd naar gegevensdiefstal. Maar hoe is cybercriminaliteit ontstaan? Welke historische bedreigingen zijn er nog? Verifiëren Hoe u uw cyberbeveiligingsdoelen stelt en bereikt.
Snelle links
Vroege voorbeelden van cybercriminaliteit
In de jaren zeventig waren de eerste voorbeelden van cyberaanvallen via telefoons. Het doel hier was om internationale telefoongesprekken te voeren; De aanvaller maakte actief gebruik van reverse engineering, d.w.z. het opnieuw creëren van de tonen die voor deze oproepen werden gebruikt om overal ter wereld gratis te kunnen bellen.
Eind jaren tachtig verschenen computerwormen. De eerste worm heette de Morris-worm, vernoemd naar de ontwikkelaar, Robert Morris. Ze zijn niet gemaakt voor enig kwaadaardig doel. In plaats daarvan zijn ze ontwikkeld om de grootte van internet te meten. De enorme financiële verliezen als gevolg van het gebruik ervan liepen echter op tot tientallen miljarden dollars. Morris wordt per ongeluk een van de beroemdste hackers.
In 1989 voerde de aanvaller de eerste ransomware-aanval uit, wat de zaken nog ingewikkelder maakte. Dit was op de gezondheidssector. De aanvaller beweerde over aids-gerelateerde informatie te beschikken en stuurde tienduizenden diskettes naar tientallen landen. Slachtoffers van ransomware werd gevraagd $ 189 naar een postbus in Panama te sturen om hun systemen te ontsleutelen. Vandaag de dag blijft ransomware een serieuze bedreiging. Verifiëren Wat is nep-ransomware en moet je je er zorgen over maken?
Hoe heeft cybercriminaliteit zich tot op de dag van vandaag ontwikkeld?
In de jaren negentig werden webbrowsers en e-mailtechnologieën wijdverspreid. Dit waren geweldige tools voor gewone mensen — en voor cybercriminelen, omdat het mogelijk was om in zeer korte tijd een groot publiek te bereiken. Cybercriminelen kunnen nu het internet gebruiken in plaats van de malware bij zich te dragen die ze met behulp van diskettes hebben ontwikkeld. Phishing-aanvallen en pogingen om mensen op te lichten zijn in deze periode enorm toegenomen. Door het ontbreken van serieuze veiligheidsmaatregelen en wetten hebben veel cybercriminelen illegaal veel geld verdiend.
Sociale netwerksites en gemakkelijkere online communicatie hebben het nieuwe millennium verwelkomd, en identiteitsdiefstal via online diensten wint aan kracht. Sociale netwerksites zijn slechts databases met de informatie van miljoenen gebruikers. Cyberaanvallen worden systemisch waarbij hackers doelen en slachtoffers identificeren en geschikte aanvalsvectoren beginnen te creëren.
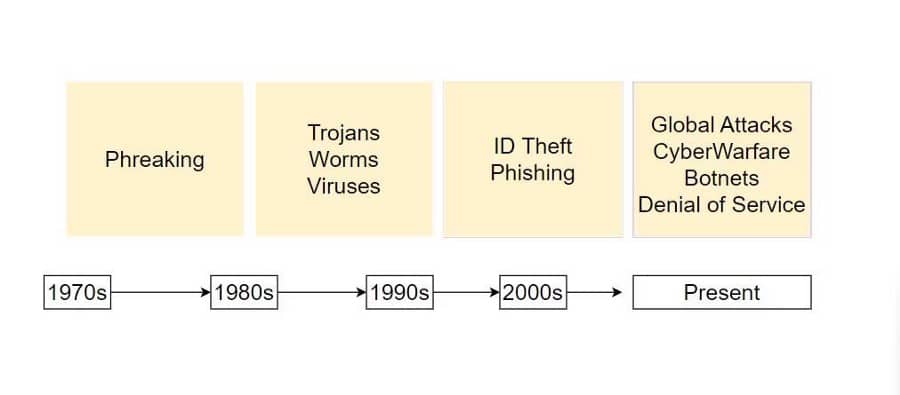
Ontwikkelaars en technologiebedrijven kondigen elke dag duizenden nieuwe technologieën, updates, software, hardware en applicaties aan. Dit betekent dat cybersecurity complexer is geworden. Het beste voorbeeld hiervan zijn botnets. Die duizenden apparaten kan besturen die kwetsbaar zijn voor malware. Stelt u zich eens een aanval voor door een groot aantal met internet verbonden apparaten op een kwetsbare website, zoals een gedistribueerde denial-of-service (DDoS)-aanval.
Wormen, trojans, phishing, identiteitsdiefstal, ransomware en DDoS-aanvallen: het blijven allemaal grote bedreigingen voor de veiligheid van onze data. Verifiëren Kosteneffectieve manieren om cyberbeveiliging binnen budget te implementeren.
De relatie tussen IT-engineering en het internet der dingen
Informatiebeveiliging betekent simpelweg het beschermen van gegevens tegen ongeoorloofde toegang. Elk bedrijf moet zijn gegevens, klanten en geregistreerde leden beschermen. Dit is de reden waarom grote bedrijven professionals inhuren om de beveiliging van hun informatie te verbeteren.



Het primaire doel van IT-beveiligingsingenieurs is om beveiligingsprincipes toe te passen op verschillende netwerken en systemen. Met het Internet of Things (IoT) kunnen cybercriminelen alles aanvallen dat met internet is verbonden. Niet alleen websites en apps zijn kwetsbaar voor cyberaanvallen. De koelkasten, ovens en zelfs de airconditioners in uw huis hebben nu ook bescherming nodig. Aangezien elk van deze apparaten een eigen IP-adres kan hebben, kan het ook potentiële beveiligingsproblemen hebben.
En als u denkt dat een apparaat dat geen verbinding maakt met een netwerk op internet veilig is, heeft u het mis. Communicatietools zoals USB kunnen worden gebruikt om apparaten aan te vallen die niet rechtstreeks met internet zijn verbonden. Met name bedrijfsnetwerken hebben IT-professionals nodig die gekwalificeerd zijn om mogelijke beveiligingsproblemen in het internet der dingen te onderzoeken.
Beveiligingsteams moeten de principes van vertrouwelijkheid, integriteit en beschikbaarheid hanteren en deze principes en vereisten integreren in systemen na succesvolle testresultaten. Als zodanig is dit van cruciaal belang voor ontwikkelaars, fabrikanten en IT-engineers.
Ontwikkelaars, fabrikanten en IT-teams lijken misschien onafhankelijk van elkaar, maar ze maken eigenlijk deel uit van een onafscheidelijk systeem. Informatieborging moet voor elke transactie een bepaald systeem volgen, dus een regelmatig, vooraf gedefinieerd netwerk is nodig om consistentie tussen het testteam, IT-ingenieurs en ontwikkelaars te garanderen. Er moet veel op voorhand worden beslist. U dient een product te ontwikkelen dat aan deze specifieke vereisten voldoet, in overeenstemming met de CIA-drie-eenheidsbenaderingen, namelijk vertrouwelijkheid, integriteit en gebruiksgemak. Dus wat is de betekenis ervan? Verifiëren Wat is de CIA-triade in cybersecurity?
Betekenis van de CIA-triade
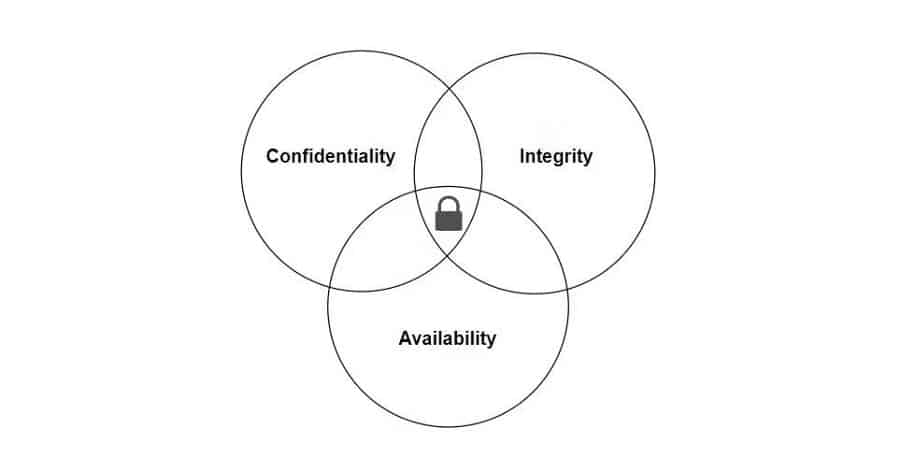
Een van de basisprincipes van informatiebeveiliging is de CIA-triade. Je kunt het zien als de vaste artikelen van de grondwet. De IT-professional denkt in lijn met de principes die zijn vastgelegd in de VP-triade.
- vertrouwelijkheidIs de informatie vertrouwelijk? Om te voorkomen dat gegevens bij ongeoorloofde toegang onbruikbaar worden, is het gebruik van verschillende versleutelingstechnieken noodzakelijk.
- integriteitHet correct opslaan van informatie is net zo belangrijk als het handhaven van de vertrouwelijkheid ervan. Het is noodzakelijk om actie te ondernemen tegen gegevens die op ongeoorloofde wijze worden gewijzigd.
- Beschikbaarheid: Natuurlijk moeten de gegevens ook beschikbaar zijn voor iedereen die er echt toegang toe moet hebben! Het is belangrijk om niet alleen toegang te krijgen tot software, maar ook tot hardware-informatie.
Bescherm uzelf tegen cybercriminaliteit
Door de toenemende technologische ontwikkelingen neemt cybercriminaliteit tegenwoordig in een steeds hoger tempo toe. Up-to-date blijven en weten hoe belangrijk uw wachtwoorden en gegevens zijn, is essentieel om uzelf tegen cybercriminelen te beschermen. Als u geen professionele kennis van dit onderwerp heeft, vraag dan om ondersteuning door experts en houd rekening met de aanbevelingen over gegevensbeveiliging.
De meeste apparaten die u gebruikt, bevatten belangrijke en vertrouwelijke informatie over u. Je wilt natuurlijk niet dat privégegevens in verkeerde handen vallen. Zelfs als apparaten het niet hebben, kan het mogelijk fysieke schade veroorzaken. Daarom is het belangrijk om te weten hoe cybercriminaliteit zich ontwikkelt en traject; Op deze manier kunt u enkele stappen ondernemen om uzelf te beschermen. U kunt nu bekijken Beste online cursussen om een carrière in cyberbeveiliging te starten.