De meeste mensen weten al welke basiscontroles ze moeten uitvoeren voordat ze een bestand openen.Dit geldt ook voor pdf's: controleer of de afzender betrouwbaar lijkt, wees voorzichtig met het openen of downloaden van onverwachte bijlagen en vermijd pdf's met dubbele extensies (zoals .pdf.exe). Dit zijn uitstekende gewoontes die het veel moeilijker maken om slachtoffer te worden van simpele phishingpogingen.

PDF-aanvallen evolueren echter en volgen niet altijd een voorspelbaar patroon. Deze documenten zijn gestructureerde containers die verborgen objecten, digitale handtekeningen en cryptografische metadata kunnen bevatten; ze kunnen ook acties uitvoeren. Door ze als passieve documenten te behandelen, vertrouwt u erop zonder ze te begrijpen. Dit kan gevaarlijk zijn. Hoewel moderne PDF-lezers bescherming bieden tegen sommige risico's, zijn ze niet waterdicht. U moet grondige controles uitvoeren om potentiële bedreigingen te identificeren voordat u een PDF-bestand opent.
Snelle links
Controleer of het PDF-bestand uitvoerbaar is voordat u het opent.
Actieve objecten, geautomatiseerde procedures en ingebedde payloads

PDF-bestanden zijn objectgebaseerde formaten die worden gemaakt door objecten zoals woordenlijsten, tabellen, arrays en verwijzingen aan elkaar te koppelen. Deze documenten kunnen scripts en ingesloten bestanden ondersteunen. Ze kunnen dienen als uitgangspunt voor specifieke acties en deze acties automatisch activeren. Het echte gevaar van PDF-bestanden schuilt niet in de inhoud van het document, maar in wat het kan doen.
Wanneer je een PDF-bestand ontvangt, controleer dan eerst of het uitvoerbare elementen bevat. Je kunt dit het beste doen door de onderstaande opdracht uit te voeren nadat je Python en de bijbehorende opdrachtregeltool hebt geïnstalleerd. PDFiD Op Python gebaseerd:
python pdfid.py C:UsersYouDownloadssuspicious.pdf
Op basis van de testresultaten kan er een risico bestaan als een van de volgende objecten een waarde heeft die niet nul is:
- /JS of /JavaScript
- /OpenAction
- /Launch
- /AA (Aanvullende acties)
- /IngeslotenBestand
De onderstaande tabel illustreert waarnaar de objecten kunnen verwijzen:
| voorwerp | أهميته |
|---|---|
| /JS of /JavaScript | Gebruikt voor camouflage en voorbereiding op exploitatie. |
| /OpenAction | De code kan automatisch worden uitgevoerd wanneer het document wordt geopend. |
| /Launch | Externe applicaties kunnen worden geïmplementeerd. |
| /IngeslotenBestand | Het kan secundaire ladingen bevatten. |
| /AA (Aanvullende acties) | Zeer vergelijkbaar met OpenAction. |
De meeste legitieme bestanden hebben deze objecten niet nodig. Zo is `/Launch` bijvoorbeeld nutteloos voor een factuur. Verwacht niet dat een statisch rapport ingesloten bestanden vereist. Een groot aantal van de bovengenoemde objecten betekent niet automatisch dat het malware is. Ze transformeren een PDF-bestand echter wel van een document in een interactieve container. Je zou een tool moeten gebruiken om... pdf-parser.py Nader onderzoek is nodig om te bepalen of de resultaten niet-nulwaarden opleveren voor een van de genoemde primaire objecten.
Een algemene vuistregel is echter om een PDF-bestand in een geïsoleerde omgeving of virtuele machine te openen als u twijfels hebt. Scripting is bovendien niet altijd direct zichtbaar, en de afwezigheid ervan betekent niet dat kwaadwillende objecten geen kwetsbaarheden in PDF-lezers kunnen misbruiken. Er zijn diverse gevallen bekend waarbij CVE's zijn ontstaan door zwakke plekken in parsers zonder dat er zichtbare scripting aanwezig was. JavaScript is slechts één aspect van uitvoerbaarheid; een andere belangrijke factor is de complexiteit van de structuur en de kans op uitvoering. Open nooit een bestand dat per ongeluk payloads kan uitvoeren, ophalen of opslaan.
Controleer de integriteit van de versleuteling van het document voordat u het vertrouwt.
Digitale handtekeningen, certificaatketens en wijzigingen na ondertekening.
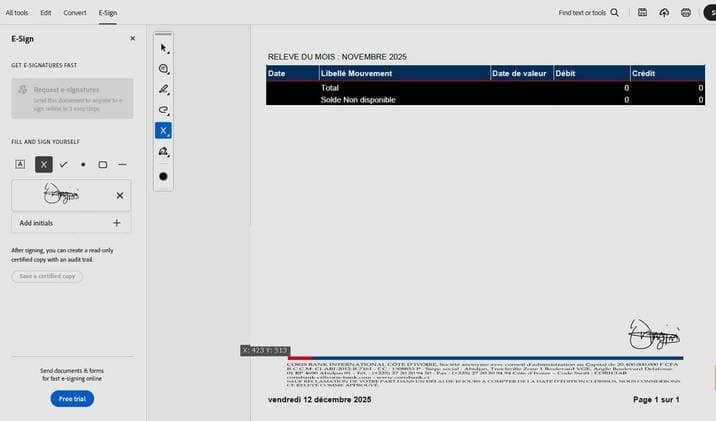



De aanwezigheid van een logo of zichtbare handtekening op een PDF-bestand garandeert op zich niet de integriteit ervan. Integriteit wordt pas geverifieerd wanneer er een digitale handtekening aanwezig is. Cryptografische handtekeningen zijn gebaseerd op Public Key Infrastructure (PKI) en kunnen drie dingen over PDF-bestanden bevestigen: dat het bestand niet is gewijzigd (integriteit), wie het heeft ondertekend (authenticiteit) en de herkomst ervan (niet-afwijzing).
Als een PDF-bestand een autorisatie claimt, kunt u dezelfde PDFiD-controle uitvoeren die u eerder hebt onderzocht en zoeken naar de waarde /AcroForm. Elke waarde boven nul geeft aan dat er een handtekeningveld aanwezig is. U kunt het bestand vervolgens afzonderlijk openen. Adobe Reader of een ander geavanceerd PDF-programma Controleer het paneel met handtekeningen op het volgende:
- Is de handtekening geldig?
- Is het terug te voeren op een vertrouwde hoofdinstantie?
- Is het certificaat verlopen of ongeldig verklaard?
- Werd het document na ondertekening gewijzigd?
- Is er een betrouwbare tijdsaanduiding?
Deze controle is nodig omdat een document een handtekening kan bevatten zonder dat deze daadwerkelijk versleuteld is. Omdat er na ondertekening ook nog revisies aan een PDF-bestand kunnen worden toegevoegd, is het belangrijk om extra aandacht te besteden aan incrementele updates. Wees voorzichtig als een lezer wijzigingen na de ondertekening opmerkt. De onderstaande tabel geeft een voorbeeld van een controle op de integriteit van een handtekening.
| Handtekeningstatus | de betekenis |
|---|---|
| Goed en betrouwbaar | De veiligheid is gewaarborgd en de locatie is geverifieerd. |
| Terecht, maar zelfzuchtig. | De veiligheid is gewaarborgd, de identiteit is onzeker. |
| Beschadigd of gewijzigd | De veiligheid is in gevaar. |
| Geen handtekening | Er zijn geen garanties voor versleuteling. |
Talloze legitieme PDF's blijven ongesigneerd, en dat is volkomen normaal. Maar zodra een bestand aanspraak maakt op autoriteit, zoals bij bankberichten, juridische formulieren en bedrijfscontracten, wordt het zorgwekkend als er geen handtekening staat. Bestanden die autoriteit claimen, moeten dit wiskundig kunnen bewijzen.
Controleer de broncode en de structuur van het bestand voordat u ermee aan de slag gaat.
Afstemming van metadata, verificatie van de leveringsketen en structurele afwijkingen
Niet-ondertekende PDF's met een oncontroleerbare herkomst kunnen riskant zijn, zelfs als ze niet uitvoerbaar zijn. Om uzelf te beschermen, moet u het verzendpad van het bestand controleren. Drie waarden moeten worden gecontroleerd: SPF (Sender Policy Framework), DKIM (Domain Keyed Mailing) en DMARC (Domain-Based Message Authentication, Reporting, and Compliance). Deze e-mailauthenticatieprotocollen controleren of de e-mail daadwerkelijk afkomstig is van het domein dat wordt beweerd. Volg deze stappen om deze paden te controleren:
- Open de e-mail met het bijgevoegde PDF-bestand.
- Klik op de drie puntjes in de rechterbovenhoek van de e-mail en klik vervolgens op Bekijk origineel.
- Controleer de waarden SPF و DKIM و DMARCAls de waarden zijn PASSDe bron is geverifieerd.
Je kunt ook even snel de e-mailgegevens bekijken om de weergegeven naam te vergelijken met het daadwerkelijke verzendende domein. Maar nog belangrijker: als het bestand via een link is gedownload, controleer dan de redirect-strings. Kopieer hiervoor de link en plak deze in een tool zoals URL-scan Om elke stap te zien die het bestand heeft doorlopen, inclusief de oorspronkelijke link. Je kunt controleren of de link in orde is door deze te laten controleren. De URL-checker van VirusTotalBekijk vervolgens het bestand zelf. Je kunt het installeren. ExifTool Voer onderstaande opdracht uit om bestandswaarden zoals auteur, maker, producent, aanmaakdatum en wijzigingsdatum te vinden.
exiftool suspicious.pdf
Zodra je deze waarden hebt, vergelijk je ze met de gegevens in het PDF-bestand. Als het PDF-bestand bijvoorbeeld een factuur uit 2026 van je multinationale bank zou moeten zijn, maar de productinformatie een oudere consumentenversie van LibreOffice aangeeft, is dat een teken dat er iets niet klopt. Voer tot slot de opdracht uit. qpdf Dit is voor structurele consistentie.
qpdf --check suspicious.pdf
Meerdere oplopende datums, buitensporige objectstromen, vreemde druklagen en anomalieën in wederkerige referenties kunnen tekenen zijn dat er iets schadelijks aan de hand is.
Beschouw PDF-bestanden als uitvoerbare containers, niet als passieve documenten.
Hoewel een PDF-bestand er bij het afdrukken uitziet als een gewone papieren pagina, is het bestand zelf meer te vergelijken met een verpakte container. Het kan een effectief middel zijn om acties uit te voeren. Om er zeker van te zijn dat alles goed gaat, is het verstandig om de mechanismen achter het bestand te onderzoeken.
Het gebruik van beveiligingsapps is één manier om online veilig te blijven.Het is echter raadzaam om even te pauzeren en het PDF-bestand te controleren voordat je het opent. Deze gewoonte beschermt je tegen fouten in applicaties.