Door de kwetsbaarheid van het eindpunt van de bedrijfsmanager van Facebook kan een toepassing van derden een pagina hacken Facebook account Met beperkte machtigingen verliest het slachtoffer permanent de beheerderstoegang tot de pagina.
Standaard staat de interface dit niet toe: Facebook-app Naar toepassingen van derden door paginabeheerdersrollen toe te voegen of te wijzigen (paginarollen zoals beheerder, redacteur, analist, enz.). Apps van derden mogen alle bewerkingen uitvoeren, zoals poststatussen namens u plaatsen, foto's plaatsen, enz., behalve het toevoegen van beheerdersrollen, want als de app beheerders mag toevoegen of verwijderen, kan het enkele gebruikers als beheerder aan de pagina toevoegen en de daadwerkelijke eigenaar permanent verwijderen.

Aan de andere kant is er een eindpunt voor bedrijfspagina's, gebruikersrechten genaamd, waarmee de rollen van beheerders van bedrijfspagina's die al met Facebook-zaken te maken hebben, kunnen worden toegevoegd of verwijderd.
Bij het volgende verzoek wordt de doelgebruiker de beheerder van de pagina.
Verzoek: POST / /userpermissions HTTP/1.1 Host: graph.facebook.com Content-Length: 245 role=MANAGER&user= &business= &access_token= Antwoord: Waar
Na een paar minuten testen kwam ik erachter dat het verwijderen van de bedrijfsparameter uit het verzoek geen fouten veroorzaakte en ons in staat stelde iemand toe te voegen als de nieuwe beheerder van de pagina en de daadwerkelijke paginabeheerder te verwijderen op de niet-commerciële pagina waar de app heeft beheerdersrechten.
Dit is het! Wat de app ook is, als het de manager_pages-toestemming van de beheerder heeft, kan het binnen een paar seconden alle pagina's van zijn Facebook-account hacken.
Pagina pakken:
Verzoek: POST / /userpermissions HTTP/1.1 Host: graph.facebook.com Content-Length: 245 role=MANAGER&user= &access_token= WAAR
Verwijder het slachtoffer:
Verzoek: Verwijderen / /userpermissions HTTP/1.1 Host: graph.facebook.com Content-Length: 245 user= &access_token= Antwoord: Waar
Dat is het! De doelpagina is gehackt!
Dit beveiligingslek is gemeld aan het beveiligingsteam van Facebook en is nu volledig opgelost.
Het machtigingendialoogvenster ziet er als volgt uit:
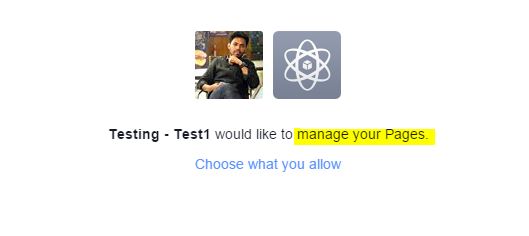
Als manager_pages wordt gevraagd, houd er dan rekening mee dat deze app uw pagina's kan beheren (poststatussen, postafbeeldingen, enz.)
Mensen hoeven zich geen zorgen te maken, je kunt nog steeds de machtigingen wijzigen die je aan apps hebt gegeven andere hier.
U kunt ook lezen hoe Geld verdienen met bloggen in ons artikel. Het is het AZ-bewijs van Bloggen helpt je om je eerste cheque te krijgen.