Om de paar jaar verschijnt er iets dat veelbelovend is om wachtwoorden voorgoed overbodig te maken. En om de paar jaar overleeft het wachtwoord het weer. Toegangscodes zijn de nieuwste uitdager en eerlijk gezegd misschien wel de meest betrouwbare tot nu toe. Bij de evaluatie van Wachtwoorden versus toegangscodes en de verschillen ertussen.U zult merken dat de encryptie betrouwbaar is. De bescherming tegen phishing is echt. Apple, Google en Microsoft zijn er allemaal bij betrokken. De FIDO Alliance viert feest, en veel beveiligingsdeskundigen verklaren dat... Ja, het nieuwe wachtwoordalternatief is daadwerkelijk veiliger.

Dus waarom ben ik nog niet overgestapt? Omdat wachtwoorden in de praktijk, ondanks alle hype, wezenlijk verschillen van wat ze in theorie lijken te betekenen. Als je de hype wantrouwt, of wachtwoorden hebt geprobeerd en erdoor in de war bent geraakt, ben je niet de enige en heb je gelijk. Hier zijn een paar goede redenen waarom je wachtwoorden nog steeds gebruikt worden.
Snelle links
Ik ben nog steeds verbonden aan iemands ecosysteem – alleen een ander.
De bewaker werd gewisseld, maar de muren bleven staan.
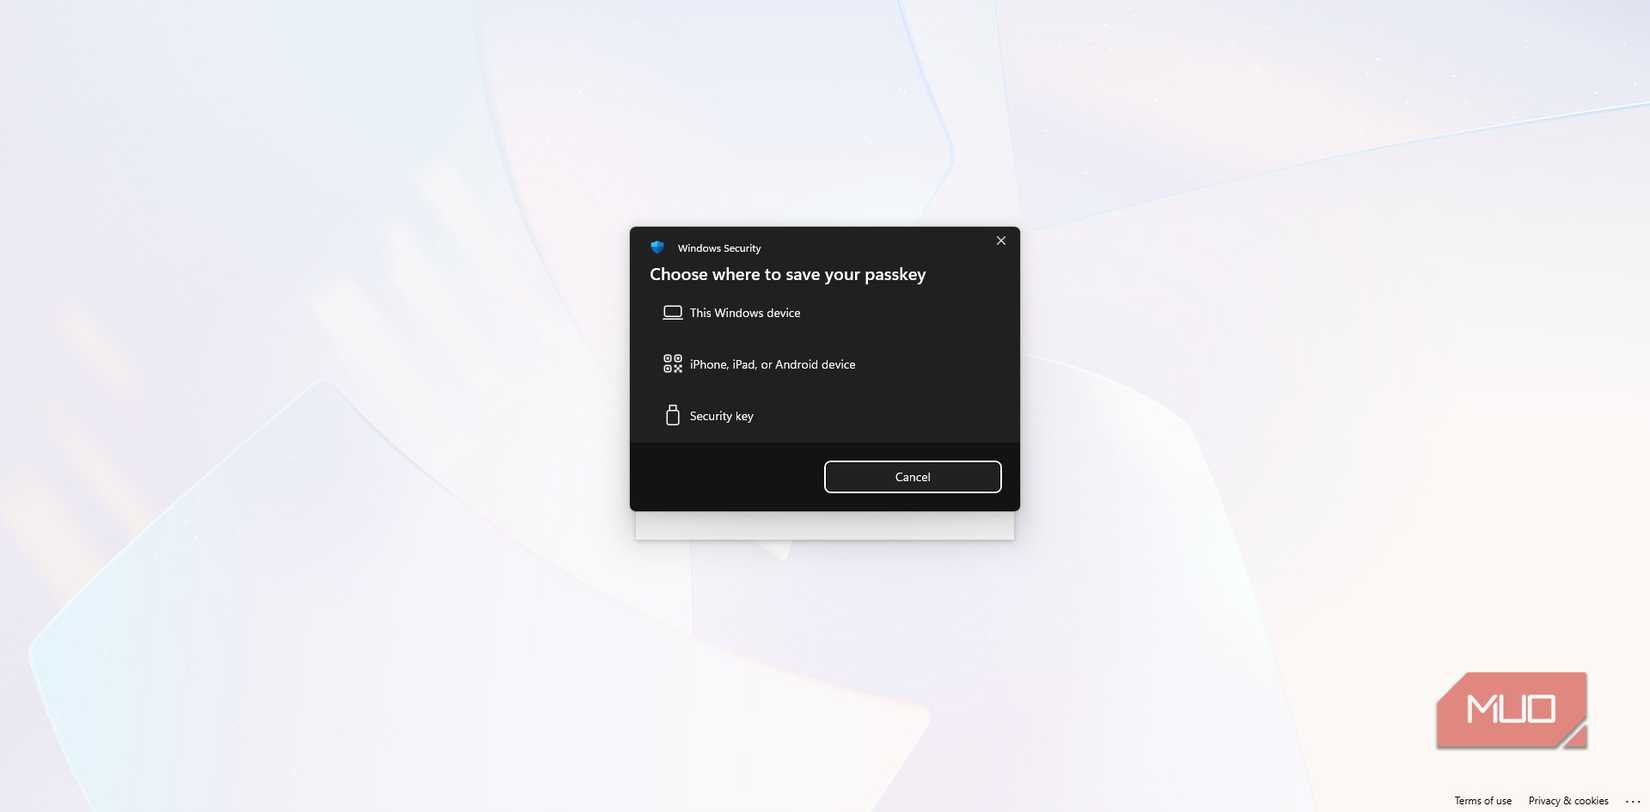
Wachtwoorden hebben altijd een vies geheim gehad: de meeste mensen hergebruiken ze omdat het onthouden van unieke wachtwoorden praktisch gezien extra werk is. Passkeys zouden dit probleem moeten oplossen door die opgeslagen geheimen te vervangen door encryptiesleutels. En dat doen ze ook, maar lange tijd vervingen ze de ene valkuil door de andere: ze sloten mensen op in een specifiek ecosysteem. Dat is... Wachtwoorden zijn ontworpen om het inlogproces te vereenvoudigen, maar veel gebruikers raken er nog steeds door in de war. Wat betreft de werking op verschillende apparaten.
Wanneer je een toegangscode aanmaakt op een iPhone, wordt deze automatisch toegewezen aan iCloud Keychain. Dit werkt naadloos als je voornamelijk Apple-apparaten gebruikt, maar tot voor kort was toegang tot dezelfde accounts op een Android- of Windows-apparaat een omslachtige oplossing, zoals het scannen van QR-codes. De wachtwoordmanager van Google werkt op een vergelijkbare manier en synchroniseert toegangscodes nauwgezet binnen de beveiligde omgeving van Android en Chrome. Windows Hello was het laatste bastion, dat toegangscodes historisch gezien beperkte tot één fysiek apparaat. Eind 2025 heeft Microsoft deze kloof echter gedicht door cloudsynchronisatie voor Windows Hello te introduceren, waardoor toegangscodes gebruikers via hun Microsoft-account kunnen volgen op meerdere Windows 11-apparaten.
De echte verschuiving naar daadwerkelijke transportcapaciteit vond plaats eind 2024 en in 2025. De FIDO-alliantie publiceerde beide Credential Data Interchange Protocol (CXP) en Format (CXF)Deze zijn specifiek ontworpen om gebruikers in staat te stellen veilig toegangscodes te exporteren en importeren tussen verschillende serviceproviders. Hoewel grote leveranciers zoals Apple en Google al zijn begonnen met het implementeren van de benodigde API's voor deze standaard, is het voor de gemiddelde gebruiker nog steeds een proces in ontwikkeling.
Momenteel is de meest praktische oplossing voor multi-platform wonen: Een wachtwoordbeheerder van een derde partij kiezen Net als NordPass of Bitwarden, die wachtwoorden ondersteunen op alle besturingssystemen, doorbreken deze diensten effectief de "platformuitsluiting" van grote technologiebedrijven. Je primaire afhankelijkheid is echter verschoven: in plaats van gebonden te zijn aan Apple of Google, ben je nu gebonden aan een particuliere beveiligingsaanbieder. De uitsluiting is niet verdwenen; hij heeft alleen een andere naam gekregen – tenminste totdat CXP het wisselen tussen deze kluizen net zo eenvoudig maakt als het verplaatsen van een contactenlijst.
De installatieprocedure varieert van vlekkeloos tot ronduit een nachtmerrie.
Uw ervaring kan sterk variëren.
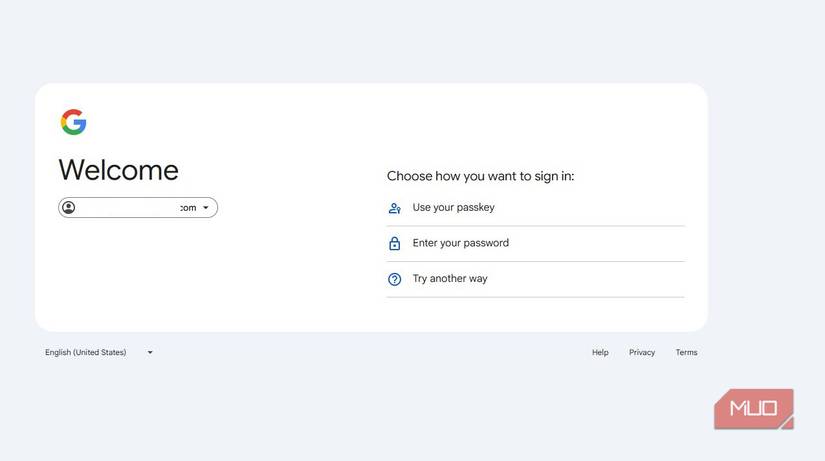
Er bestaat een variant van toegangscodes die ik best charmant vind. Je kijkt even naar je scherm, authenticeert met je gezicht of vingerafdruk en logt in. Deze variant bestaat echt, en dat is precies de reden waarom je argumenten tegenkomt die... Wachtwoorden zijn officieel verouderd en u moet deze stap nemen.Het probleem is dat deze naadloze ervaring niet overal beschikbaar is, en het verschil tussen de beste en de slechtste apps kan frustrerend zijn.
Neem bijvoorbeeld Stripe. Het instellen van een toegangscode kan daar aanvoelen als een hindernisbaan. Je logt in met een wachtwoord, moet je door verschillende beveiligingsinstellingen heen worstelen, tweefactorauthenticatie bevestigen, je e-mailadres verifiëren en pas dan kun je op 'Aanmaken' klikken. Dat zijn een heleboel obstakels voor iets dat het leven juist makkelijker zou moeten maken. Vergelijk dat eens met Target, waar toegangscodes direct op het inlogscherm duidelijk zichtbaar zijn, of Nintendo, dat ze technisch gezien wel ondersteunt, maar de optie onder het vertrouwde wachtwoordveld plaatst dat de meeste mensen automatisch invullen uit gewoonte.



Het verliezen van je apparaat wordt een compleet nieuw soort noodsituatie.
We hopen dat u het prettig vindt om met onze klantenservice te spreken.
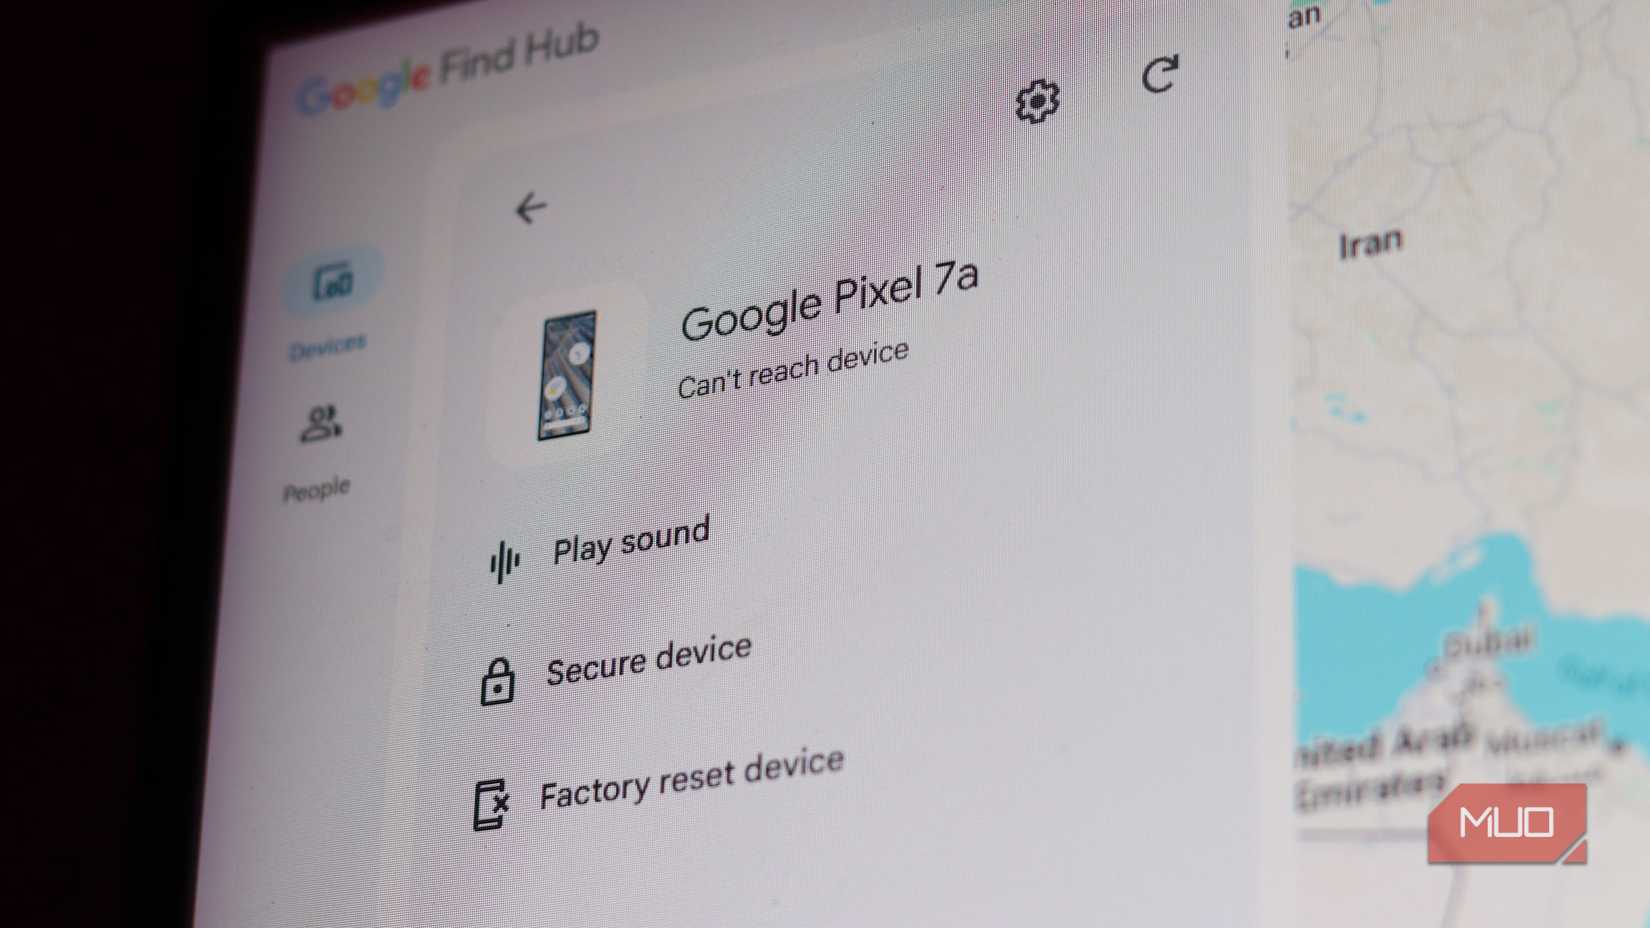
Met wachtwoorden is het verliezen van je telefoon ontzettend frustrerend, maar wel te overzien. Je kunt ergens anders inloggen, op 'Wachtwoord vergeten' tikken, het wachtwoord via e-mail resetten en weer toegang krijgen. Het is niet naadloos, maar wel vertrouwd en, belangrijker nog, herstelbaar. Toegangscodes veranderen deze dynamiek en het beveiligingsnetwerk wordt complexer. Overigens, je zou Voer deze snelle beveiligingscontrole uit om er zeker van te zijn dat u uw Gmail-account kunt herstellen..
Als uw toegangscode apparaatspecifiek is, gekoppeld aan één telefoon of fysieke beveiligingssleutel, kan het verliezen of beschadigen van dat apparaat ertoe leiden dat u de toegang tot meerdere accounts tegelijk verliest als u geen back-up hebt. De meeste mensen voorkomen dit door hun toegangscodes te synchroniseren via een cloudservice zoals iCloud Keychain of Google Password Manager, zodat een telefoonstoring geen ramp is. Het echte probleem ontstaat als u de toegang tot uw volledige cloudaccount verliest. In dat geval wordt herstel een stuk ingewikkelder.
Eerlijk gezegd behouden de meeste diensten nog steeds traditionele ontsnappingsroutes, zoals herstel via e-mail of sms. Google biedt ook offline herstelcodes aan en raadt sterk aan deze af te drukken of op te schrijven en op een veilige plek te bewaren. Dat is nogal ironisch. De toekomst van de inlogbeveiliging, juist op het moment dat deze het meest kwetsbaar is, hangt af van een stukje papier dat ergens in een la ligt.
De beste back-up is het dupliceren van het apparaat. Dit betekent dat u een tweede toegangscode registreert op een ander apparaat of Een klein, apart apparaatje zoals YubiKey. Zorg ervoor dat u altijd een fysieke back-up hebt. Het werkt, maar het wordt zelden aangeraden. De meeste services laten u een enkele toegangscode toevoegen, de overwinning claimen en de rest aan de gebruiker overlaten. Een enkele toegangscode is een proof of concept. Een herstelplan is het echte systeem. Momenteel hebben de meeste mensen alleen het proof of concept.
Wachtwoorden zijn nog steeds overal vereist, dus toegangscodes bieden een extra beveiligingslaag.
Meer werk, dezelfde risico's, geweldige marketing.
Dit is het deel dat in marketingcampagnes over passkeys vaak over het hoofd wordt gezien: voor de meeste diensten zijn passkeys een toevoeging, geen volwaardige vervanging. Een paar pioniers, zoals Microsoft, bieden gebruikers de mogelijkheid om hun wachtwoord volledig te verwijderen. Je kunt nu Overstappen naar een Microsoft-account zonder wachtwoord Je kunt je wachtwoord verwijderen uit je beveiligingsinstellingen en volledig vertrouwen op biometrie of beveiligingssleutels. De meeste grote diensten, waaronder Google en Amazon, vereisen echter nog steeds een traditioneel wachtwoord als back-up.
Dit creëert een ongemakkelijke tussenfase. Wachtwoorden zijn zeer effectief in het voorkomen van phishing, omdat een aanvaller je niet kan misleiden om gegevens in te voeren. Tegelijkertijd blijft je account echter gekoppeld aan een oude kwetsbaarheid. Als de database van een bedrijf wordt gehackt en wachtwoordhashes worden gelekt, maakt het niet uit dat je nu inlogt met een wachtwoord. Je wachtwoord stond nog steeds op hun servers, klaar voor een probleem.
Totdat meer bedrijven het voorbeeld van Microsoft volgen en wachtwoorden volledig afschaffen, zitten we vast in een overgangsfase.
Bewonderaar, maar niet overtuigd.
Dit alles wil niet zeggen dat toegangscodes een doodlopende weg zijn. De technologie zelf vertegenwoordigt een betekenisvolle vooruitgang, en de weerstand tegen phishing alleen al is een belangrijke verschuiving in de wereld van... Microsoft geeft daarin aan dat het Om meer dan 7000 wachtwoordaanvallen per seconde te blokkeren. De implementatie ervan neemt ook toe. Volgens AutorisatiesignaalIn 2025 zouden wachtwoorden 62 procent van de authenticatie-uitdagingen in grote, realistische datasets uitmaken, en bijna 57 procent van de gebruikers wist al wat een wachtwoord was.
"Op papier perfect" en "voor iedereen geschikt" zijn echter niet hetzelfde. Totdat toegangscodes naadloos over al je apparaten werken en wachtwoorden daadwerkelijk kunnen vervangen in plaats van er onhandig bovenop te staan, is het verstandig om vast te houden aan een sterk, uniek wachtwoord en tweefactorauthenticatie. Het wachtwoord is niet dood; het wacht alleen op zijn vervanger.