Bluetooth-smartwatches zijn een integraal onderdeel geworden van veel taken in ons dagelijks leven. Ze bieden gemakkelijke toegang tot meldingen, helpen de conditie bij te houden en zelfs te bellen, allemaal vanuit het comfort van de pols. Omdat deze draagbare apparaten zich blijven ontwikkelen, is het van cruciaal belang om enkele problemen op het gebied van privacy en gegevensbescherming aan te pakken.
Je vraagt je misschien af of smartwatches kwetsbaar zijn voor hacking. Ja, Bluetooth-smartwatches kunnen inderdaad worden gehackt, waardoor uw persoonlijke gegevens in gevaar kunnen komen. Een hacker kan deze informatie gebruiken om uw persoonlijke gegevens te stelen, zoals wachtwoorden, contacten en belgeschiedenis. Het kan ook worden gebruikt om u te bespioneren of uw bijbehorende telefoon of computer te bedienen.
In dit artikel bespreken we hoe u uw Bluetooth-smartwatch kunt beschermen tegen hacking. We bekijken de risico's van Bluetooth-smartwatches en geven u enkele tips die u kunt volgen om ze veilig te houden. Verifiëren Redenen waarom uw slimme horloge een veiligheidsrisico kan vormen.
Snelle links
Hoe werken Bluetooth-smartwatches?
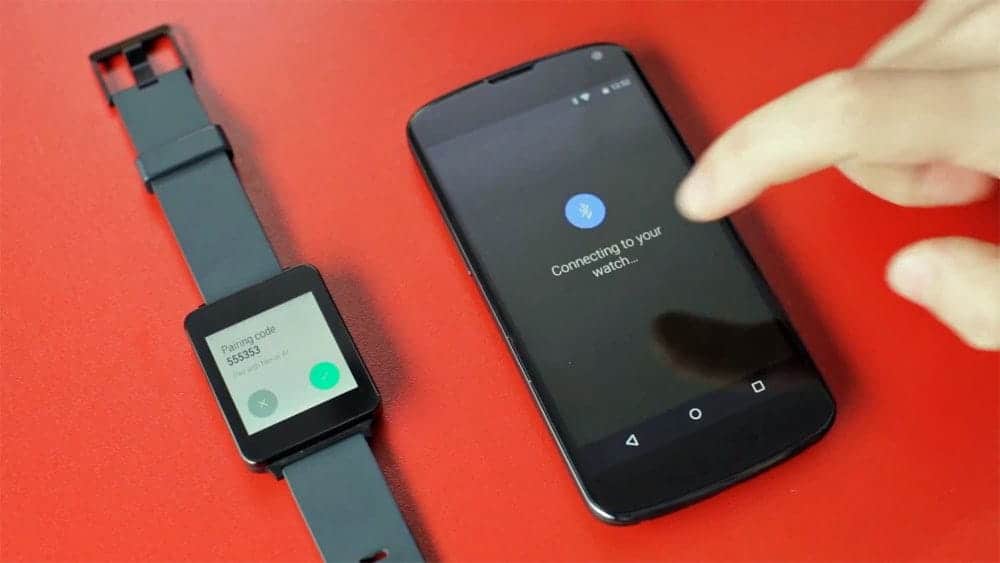
Bluetooth-smartwatches maken verbinding met uw smartphone via een technologie genaamd Bluetooth Low Energy (BLE) die dezelfde band gebruikt als gewone Bluetooth, maar verschillende kanalen gebruikt om gegevens te verzenden. Voor meer details gebruikt het 40 kanalen, 2300 tot 2.4835 MHz.
Het belangrijkste verschil tussen gewone Bluetooth en BLE is dat het veel minder stroom verbruikt dan het reguliere protocol, zoals je aan de naam zelf kunt zien. Op BLE gebaseerde apparaten, in deze context uw smartwatch, communiceren door datapakketten te verzenden die bakens worden genoemd.
Deze signalen kondigen de aanwezigheid van uw smartwatch aan voor apparaten binnen bereik. Het apparaat dat naar die signalen luistert, in dit geval uw smartphone, reageert met een datapakket met een SCAN-verzoek. De smartwatch reageert vervolgens op het SCAN-verzoek met meer gegevens.
Hoe gegevens tussen uw smartwatch en smartphone worden georganiseerd, wordt bepaald door het Global Attribute Profile, oftewel GATT. GATT bevat een lijst met apparaatfuncties, eigenschappen en services waarmee het luisterapparaat de functionaliteit van het advertentieapparaat kan vaststellen en verschillende acties kan activeren. Als een aanvaller de signalen van het advertentieapparaat kan onderscheppen, kan hij ook de informatie in het GATT-bestand inspecteren en deze vervolgens strategisch misbruiken.
Veelvoorkomende bedreigingen en kwetsbaarheden voor de veiligheid
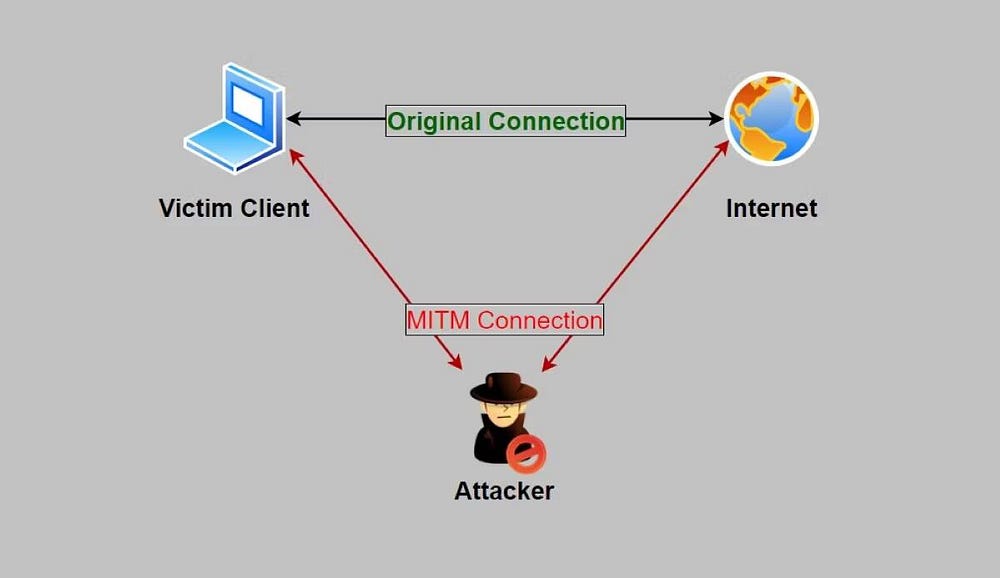
Bluetooth-smartwatches zijn onderhevig aan veel bedreigingen en kwetsbaarheden. Hier zijn enkele veelvoorkomende aanvallen:



- kwaadaardige apps: Bij smartwatches draait het om het op grote schaal gebruiken van applicaties. Een applicatie op uw smartwatch is verantwoordelijk voor het bepalen hoe uw smartwatch werkt. Er is een relatie van overheersing en slavernij ontstaan tussen de app en de smartwatch. Uw smartwatch vertrouwt en voert alle opdrachten uit die door de console-app worden verzonden. Als een aanvaller de app compromitteert en er kwaadaardige code invoegt, kan hij mogelijk met de gegevens en functies van de smartwatch knoeien.
- Man-in-the-Middle-aanvallen (MITM)Goedkope smartwatches implementeren over het algemeen geen enkele vorm van encryptie op de gegevens die worden uitgewisseld tussen je telefoon en de smartwatch, waardoor het voor een aanvaller gemakkelijker wordt om een man-in-the-middle-aanval (MITM) uit te voeren, de gegevens te onderscheppen en de gegevens te inspecteren. informatie.
- Bovendien kan een aanvaller, zodra hij weet hoe hij bepaalde functies op uw smartwatch moet bedienen, kwaadaardige pakketten naar uw smartwatch sturen om ermee te knoeien. Zo kan een aanvaller eenvoudig de datum en tijd van je smartwatch wijzigen, of erger nog, een firmware-update van je smartwatch forceren.
- Beveiligingsprobleem in de firmwareFirmware: Firmware is een stukje onveranderlijke software op een laag niveau die ervoor zorgt dat uw smartwatch goed werkt. Het bestuurt alles op uw smartwatch. Soms kunnen er kwetsbaarheden in de firmware voorkomen die kunnen worden gebruikt om wijdverspreide schade aan te richten.
Hoe u uzelf kunt beschermen
Voordat u een smartwatch aanschaft, moet u grondig onderzoek doen naar de geschiedenis van kwetsbaarheden en beveiligingsimplementaties, samen met de andere functies. Koop geen goedkope smartwatches, en als u dat toch doet, probeer de smartwatch dan ontkoppeld te houden als u het huis uitgaat. Naast deze praktijken zijn er enkele cruciale stappen die u moet volgen:
- Houd de firmware van uw apparaten up-to-date. Zodra er een nieuwe firmware-update arriveert, zorg ervoor dat u deze installeert.
- Zorg ervoor dat u geen onbekende apps van verdachte websites installeert en geen illegale apps gebruikt, omdat niet-geverifieerde apps uw apparaat kunnen hacken.
- Schakel indien mogelijk koppelen via pincode in, zodat uw smartwatch pas met uw vertrouwde apparaten koppelt nadat u de pincode hebt ingevoerd, voor extra veiligheid.
Verifiëren Zijn luxe smartwatches de prijs waard?
Nu weet u hoe u uw Bluetooth-smartwatch veilig kunt houden
Smartwatches zijn geweldige apparaten om uw productiviteit te verhogen, uw gezondheid bij te houden of gewoon als modestatement mee te nemen. Als u echter niet voor de juiste praktijken zorgt, kan uw smartwatch ten prooi vallen aan aanvallers. Het grootste probleem bij de meeste smartwatches is het ontbreken van een encryptielaag op het dataverkeer. Bluetooth-codering is cruciaal om uw gegevens veilig te houden. Je kunt nu bekijken Wat is Bluetooth-codering en hoe werkt het?