Plotseling ontvang je een onheilspellend bericht. De anonieme afzender beweert dat u geld schuldig bent of dat een familielid in de problemen zit. Tenzij u het bedrag betaalt of persoonlijke gegevens verstrekt, dreigt hij met consequenties. Verontrustend, op zijn zachtst gezegd.
Cyberbedreigingen nemen voortdurend toe naarmate we de digitale wereld betreden, terwijl aanvallers zoeken naar mogelijkheden om te profiteren van beveiligingsproblemen en gevoelige informatie te stelen. Onder deze bedreigingen valt de Quid Pro Quo-aanval op als een van de kwaadaardige vormen die aanvallers gebruiken om het slachtoffer te manipuleren en informatie te stelen. Heeft u ooit van dit soort aanvallen gehoord? En weet u hoe u zich er effectief tegen kunt beschermen?
In dit artikel leren we over de Quid Pro Quo-aanval en hoe deze werkt. We zullen de details van dit type aanval onderzoeken en hoe deze door de aanvallers wordt uitgevoerd. Maar maak je geen zorgen, we hebben ook een nauwkeurig plan om ons tegen deze kwaadaardige aanval te verdedigen. Verifiëren Wat is procesinjectie-malware en hoe kunt u dit voorkomen?
Snelle links
Quid Pro Quo uitgelegd
De Latijnse uitdrukking ‘Quid Pro Quo’ verwijst naar de uitwisseling van waarde: het ene voor het andere krijgen. In de context van aanvallen of oplichting kent het ruilsysteem enkele verschillen:
- Afpersing: De aanvaller heeft toegang tot of beweert gevoelige persoonlijke gegevens te hebben, zoals foto's, berichten of browsegeschiedenis. Hij dreigt de informatie openbaar te maken tenzij het slachtoffer losgeld betaalt.
- Social engineering: De aanvaller verzint een urgent scenario, zoals een noodrekening of een tijdgevoelige rekening. Er wordt geprobeerd het slachtoffer te manipuleren om onmiddellijk geld te sturen of persoonlijke informatie te verstrekken.
- Omkoping/geschenken: De aanvaller biedt het slachtoffer betalingen, geschenken, toegang tot exclusieve mogelijkheden of andere voordelen aan in ruil voor gevoelige gegevens, ongepaste foto's/video's, vergaderingen, enz.
De gemene deler is dat de aanvaller het slachtoffer vraagt iets van waarde op te geven om er iets voor terug te krijgen, wat vaak leidt tot financiële fraude, identiteitsdiefstal of uitbuiting.
Hoe richten Quid Pro Quo-aanvallen zich op slachtoffers?
Hoewel deze aanvallen vaak via internet plaatsvinden, kunnen aanvallers verschillende middelen gebruiken.
1. Telefoongesprekken
Helaas komen telefoonwisselaanvallen nog steeds veel voor. De beller doet zich voor als een autoriteitsfiguur en zet het slachtoffer onder druk om iets ongepasts of illegaals te doen. Hier zijn enkele voorbeelden:
- Valse oproep van een IRS-agent: Deze persoon zegt dat hij van de belastingdienst is en dat u achterstallige belastingen verschuldigd bent. Ze dreigen met arrestatie of andere juridische problemen als u het geld niet meteen telefonisch betaalt. Een complete oplichterij! De belastingdienst maakt geen dergelijke bedreigingen via de telefoon.
- Valse oproep van de serviceprovider: iemand belt en doet zich voor als medewerker van een nutsbedrijf of andere dienstverlener. Naar verluidt wordt uw dienstverlening stopgezet, tenzij u een achterstallige factuur onmiddellijk betaalt of persoonlijke gegevens verstrekt. U kunt het beste ophangen en rechtstreeks contact opnemen met het bedrijf.
- Valse noodoproep voor het gezin: De oplichter doet zich voor als een familielid of vriend die een ongeluk of juridische problemen heeft gehad. U wordt gevraagd direct geld over te maken om te helpen. Controleer altijd of er een noodgeval is door de andere familie of het ziekenhuis te bellen voordat u geld verzendt.
De gemene deler is dat de beller een gevoel van urgentie en angst creëert, waardoor u overhaast handelt voordat u de details controleert. Verifiëren Beste Call Recorder-apps voor Android die u zou moeten gebruiken.
2. E-mail- en berichtentoepassingen



E-mail is een van de meest voorkomende vormen van swap-aanval. Een aanvaller kan zijn verzoeken eenvoudig richten aan grote aantallen slachtoffers.
Een veelvoorkomend bericht voor een aanvaller is een e-mail waarin staat dat hij of zij gênante of privégegevens over u heeft. Meestal zal hij dreigen het aan het grote publiek vrij te geven, tenzij u betaalt of doet wat hij van u vraagt. Dit is waarschijnlijk niets anders dan chantage. Het is beter om dit soort berichten te verwijderen en interactie ermee te vermijden. De aanvaller kan onoprecht zijn en wil u alleen maar bang maken om aan de regels te voldoen.
Een andere truc is het phishing naar gevoelige informatie, zoals wachtwoorden of creditcardgegevens. In de e-mail wordt mogelijk beweerd dat er een probleem is met een van uw accounts dat u dringend moet controleren. Maar in werkelijkheid wil de hacker alleen dat u uw gegevens op hun nepsite invoert. Neem het aas niet! Log rechtstreeks in op de officiële website van het platform in plaats van op links te klikken die via e-mail worden verstrekt.
Sommige hackers spelen op sympathie en vragen om cadeaubonnen of geldoverdrachten om te helpen bij een noodgeval of tegenslag. Ze zeggen dat ze je terugbetalen zodra ze kunnen, maar je kunt dat geld vaarwel zeggen zodra je het naar hen hebt gestuurd.
Net als e-mail bieden berichtentoepassingen aanvallers een middel voor effectieve massacommunicatie. Ze kunnen bedreigingen en betalingsinstructies rechtstreeks naar uw telefoon sturen. Intimiteit in de communicatie via sms kan ervoor zorgen dat deze aanvallen gewelddadiger en stressvoller lijken.
Het belangrijkste is om nooit via sms of e-mail geld of gevoelige informatie naar willekeurige mensen te sturen.
3. Sociale netwerksites en datingsites
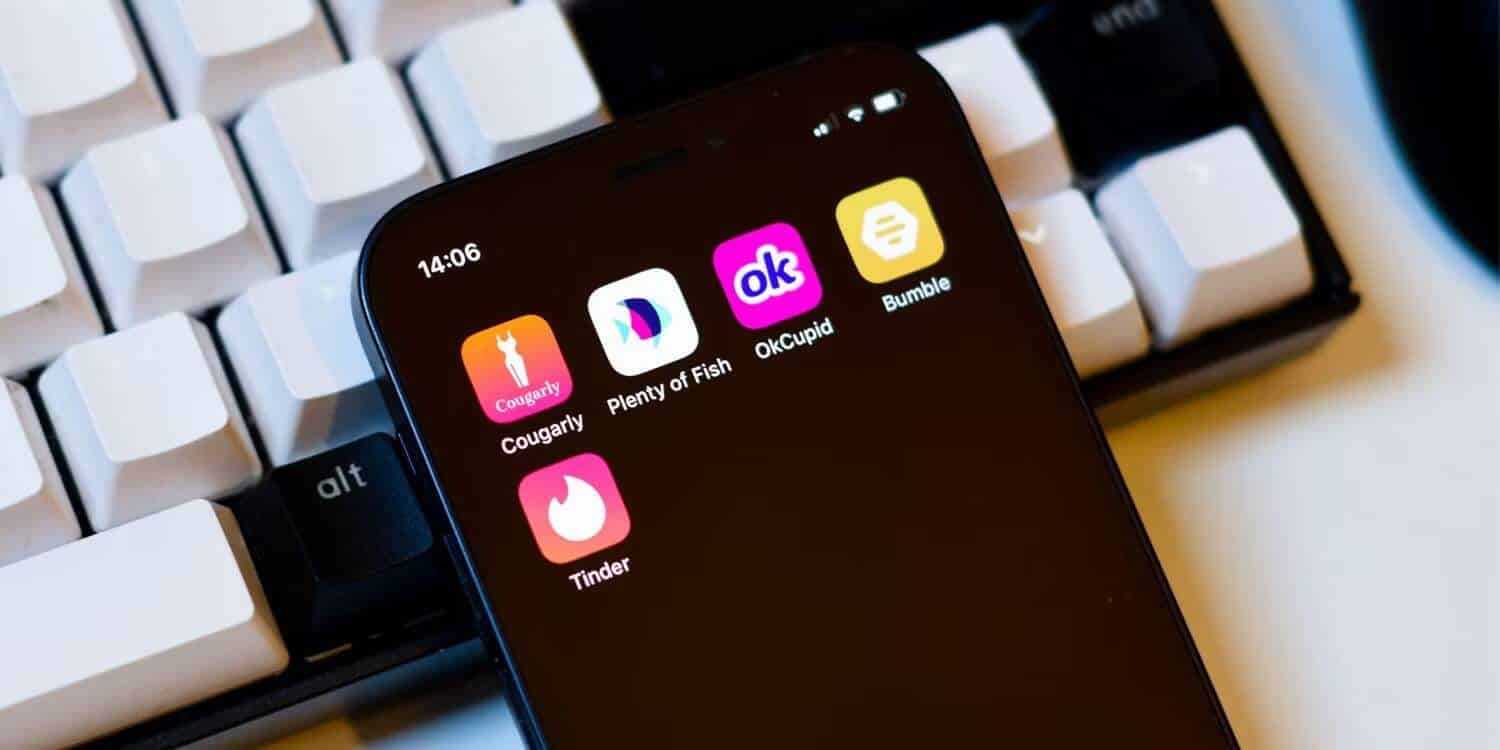
Sociale media en datingplatforms zijn een goudmijn voor het verzamelen van gevoelige en kritische gegevens van verschillende mensen. Een 'swap'-aanvaller kan achter uw persoonlijke bestanden en activiteiten aan gaan om toegang te krijgen tot alles wat mogelijk gênant is.
Hij kan je enge directe berichten sturen waarin hij gunsten of voordelen belooft in ruil voor privéfoto's, chats, vergaderingen, enz. Het is het beste om dit soort verdachte verzoeken niet in behandeling te nemen. Er kan niets goeds voortkomen uit het maken van grapjes met mensen met slechte bedoelingen.
Het kan ook zijn dat je accounts tegenkomt die geschenken, donaties, promoties of introducties over influencers aanbieden, maar alleen als je eerst iets doet. Wees voorzichtig, want deze ongelooflijke aanbiedingen zijn hoogstwaarschijnlijk pogingen om van u te profiteren.
Valse accounts die zich voordoen als merken, beroemdheden of andere entiteiten die likes, shares en reposts eisen in ruil voor gratis producten en diensten, invloed, enz., kunnen er aantrekkelijk uitzien. Maar het is meestal het beste om deelname aan deze manipulatieve tactieken te vermijden, zelfs als het om gratis spullen gaat.
Zelfs vrienden of kennissen kunnen u onder druk zetten om ongepaste diensten te verlenen voordat ze u ondersteunen met volgers, vind-ik-leuks, opmerkingen en meer. Wanneer ondersteuning gepaard gaat met ongezonde omstandigheden, kan het tijd zijn om die relaties te heroverwegen.
Hoe u uzelf kunt beschermen tegen swap-aanvallen (Quid Pro Quo)
Er zijn tegenwoordig veel mysterieuze mensen op internet. Het is dus belangrijk om te weten hoe u uzelf kunt beschermen tegen swap-aanvallen.
Allereerst: waakzaamheid is essentieel. Wees zeer op uw hoede voor spam-e-mails, oproepen, directe berichten, enz. die gewaagde aanbiedingen of bedreigingen bevatten. Controleer op duidelijke tekenen van oplichting, zoals urgentie, onduidelijke details, spel- en grammaticafouten, enz.
Vraag jezelf: Zou een legitiem bedrijf of een legitieme persoon echt op deze manier communiceren? De IRS zal niet bellen om onmiddellijke betaling te eisen, en geen enkele Nigeriaanse prins zal je plotseling rijkdom geven. Het draait allemaal om het overwegen van de mogelijkheid dat een situatie zich voordoet. controleer n De meeste oplichting en oplichting op internet aller tijden.
Over oproepen gesproken: verstrek geen persoonlijke of gevoelige informatie aan ongewenste bellers. Officiële entiteiten zoals uw bank beschikken over uw naam en gegevens. Hij zal u niet plotseling bellen en u vragen iets te bevestigen. Het is veiliger om op te hangen en terug te bellen naar een officieel nummer.
Hetzelfde geldt voor links en bijlagen. Ga uiterst voorzichtig te werk. Phishers zijn stiekem en creëren valse e-mails die er legitiem uitzien. Blader dus over de links en controleer de daadwerkelijke URL's voordat u erop klikt. Zorg ervoor dat deze overeenkomt met de echte website. Open geen bijlagen van willekeurige afzenders, omdat deze mogelijk malware bevatten.
Houd ook uw sociale media-accounts gesloten. Fraudeurs verkennen daar informatie om bij aanvallen te gebruiken. Schakel directe berichten uit van mensen die u niet volgt en vermijd het overmatig delen van persoonlijke gegevens in het openbaar. Hoe minder ze kunnen vinden, hoe beter.
Gebruik sterke, unieke wachtwoorden en schakel waar mogelijk tweefactorauthenticatie in. Dit beschermt uw accounts voor het geval iemand uw inloggegevens te pakken krijgt. Zorg ervoor dat u ook een wachtwoordbeheerder gebruikt!
Maak ook regelmatig een back-up van uw gegevens. Omdat hackers uw bestanden kunnen vergrendelen en betaling kunnen eisen voor een decoderingssleutel, kunt u met back-ups deze herstellen zonder losgeld te betalen.
En natuurlijk mag u om welke reden dan ook geen geld, cadeaubonnen of gevoelige informatie online naar vreemden sturen. Rechtshulporganisaties zullen u niet op deze manier berichten. U hoeft alleen te doneren aan groepen die zijn geverifieerd via de officiële website.
Last but not least: houd uw antivirustoepassingen, firewalls en apparaten up-to-date. Hackers proberen alle beschikbare beveiligingskwetsbaarheden te misbruiken. Het is het beste om software-updates waar mogelijk te automatiseren, zodat u er niet over hoeft na te denken. Verifiëren Manieren waarop cybercriminelen kunstmatige intelligentie gebruiken voor emotionele en romantische fraude.
Pas op voor hackers die geschenken bij zich hebben
We houden er allemaal van om gratis dingen te krijgen of toegang te krijgen tot exclusieve inhoud. Maar laat hebzucht je niet tot een gemakkelijk doelwit maken voor deze oplichters!
Onthoud: als een aanbieding er online te mooi uitziet om waar te zijn, is dat vrijwel altijd niet het geval. Speel op veilig en wees zuinig met uw persoonlijke gegevens. Je kunt nu bekijken Tips om de privacy van uw kinderen te beschermen tijdens het posten op sociale media.