In deze tijd van frequente en toenemende cyberaanvallen en inbreuken, is het belangrijk voor elke organisatie om hun beveiliging te verbeteren en maatregelen te nemen om ervoor te zorgen dat hun bedrijfsmiddelen veilig zijn. De informatiebeveiligingstriade is een vitaal model voor het verbeteren van de beveiligingshouding van elk bedrijf en elke infrastructuur. Dus wat is precies de triade van de CIA? Hoe helpt het u bij het creëren en onderhouden van een veilig systeem? Verifiëren Cyberbeveiligingsrisico's van werken op afstand en hoe deze aan te pakken.
Snelle links
Wat is de CIA-triade?
De Information Security Triad (CIA) is een acroniem voor Confidentiality, Integrity en Availability. Het is een model dat wordt gebruikt om de beveiliging van elk systeem of bedrijf te sturen.
De CIA-triade richt zich op informatiebeveiliging of gegevensbeveiliging, met andere woorden, het is een model van informatiebeveiliging dat drie basiscomponenten omvat: vertrouwelijkheid, integriteit en beschikbaarheid. Dit model definieert doelen en doelstellingen voor gegevens- en informatiebeveiligingstoepassingen en helpt bedrijven zich te verdedigen tegen digitale bedreigingen zoals datalekken/lekken, malware-aanvallen, phishing, inloggegevens, webgebaseerde aanvallen en meer.
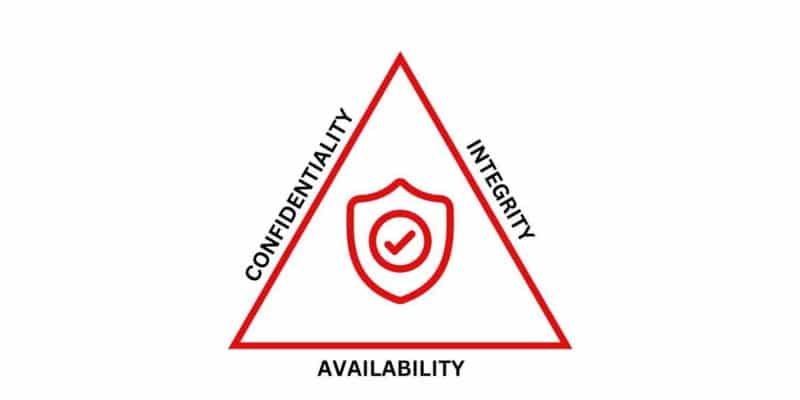
De CIA-triade kan worden vergeleken met een driehoek. Het biedt een set van drie gerelateerde regels en principes waaraan moet worden voldaan om een veilig systeem te creëren. Als aan een van de drie belangrijkste CIA-componenten niet wordt voldaan, is het systeem niet veilig.
De CIA-triade dient als basis voor effectief beveiligingsbeleid en infrastructuur; Als het op zijn plaats is, wordt het voor beveiligingsprofessionals gemakkelijker om beleid te maken en iemands beveiligingskwetsbaarheden te analyseren.
vertrouwelijkheid
Vertrouwelijkheid gaat over de privacy van de gegevens en activa van uw bedrijf. Dit betekent dat alleen geautoriseerde medewerkers en accounts toegang mogen hebben tot privégegevens. Een niet-geautoriseerd account kan geen gegevens of opdrachten in het systeem lezen, schrijven of uitvoeren.
Als u een account heeft bij een bedrijf, moet u eerst inloggen voordat u de gegevens in uw account kunt inzien of wijzigen. Het proces van het invoeren van uw gegevens is de database van het bedrijf om uw identiteit te verifiëren. Dit wordt gedaan om uw bezittingen vertrouwelijk te houden. Als een hacker toegang krijgt tot uw account en zijn gegevens, is uw vertrouwelijkheid geschonden.
Enkele voorbeelden van inbreuken op de vertrouwelijkheid zijn MitM (MitM)-aanvallen, packet sniffing, SQL-injectie, directe cyberaanvallen op een organisatie of onbedoelde datalekken.
Vaak wordt de vertrouwelijkheid geschonden omdat wachtwoorden niet veilig worden opgeslagen. Het versleutelen van wachtwoorden en het gebruik van authenticatie zonder wachtwoord, zoals toepassingen voor wachtwoordbeheer en serviceproviders voor eenmalige aanmelding, helpt de vertrouwelijkheid van uw bedrijfsmiddelen en daarmee uw veiligheid te verbeteren. Multi-factor authenticatie moet ook in het hele bedrijf worden geïmplementeerd om de identiteit van elke gebruiker te verifiëren en ervoor te zorgen dat ze geautoriseerd zijn om toegang te krijgen tot gegevens en deze te wijzigen.



integriteit
In cybersecurity verwijst integriteit naar de geloofwaardigheid, betrouwbaarheid en authenticiteit van de activa en gegevens die in het systeem zijn opgeslagen. Wanneer iemand uw website of app gebruikt om gegevens over te dragen, bereiken die gegevens hen dan zonder enige vorm van geknoei?
Integriteit zorgt ervoor dat elk bezit dat u bezit of aan wie u wordt toevertrouwd te allen tijde nauwkeurig, volledig en consistent is. De integriteit kan worden aangetast door cybercriminelen die het systeem aanvallen en kritieke gegevens, records en informatie wijzigen.
Manieren om de integriteit van uw systeem te waarborgen, zijn onder meer codering, het gebruik van berichtsamenvattingen en digitale watermerken. Met deze methoden kunt u de gegevens aan het begin en einde van de overdracht controleren om er zeker van te zijn dat er geen wijzigingen zijn aangebracht. Andere methoden zijn onder meer het gebruik van versiebeheer en inbraakdetectiesystemen.
Integriteit leent zich voor een ander belangrijk concept in cybersecurity: onweerlegbaarheid.
Disclaimer betekent weigering of bezwaar tegen de geldigheid van een contract of transactie. Onweerlegbaarheid zorgt ervoor dat de zender niet kan ontkennen dat een bericht naar de ontvanger is gestuurd en vice versa. De afzender krijgt een ontvangstbewijs en de ontvanger een identiteitsbewijs van de afzender. Op deze manier zijn beide partijen verzekerd van de integriteit van wat wordt verzonden. Onweerlegbaarheid maakt ook gebruik van encryptie en digitale handtekeningen.
Beschikbaarheid
Als de vertrouwelijkheid en integriteit van de gegevens gegarandeerd is en toch niet toegankelijk, dan heeft het allemaal geen zin, toch?
Beschikbaarheid in de CIA-triade betekent dat alle gegevens en activa in een bedrijf of systeem te allen tijde toegankelijk moeten zijn voor geautoriseerde gebruikers. Om dit te bereiken, moeten alle databases, technische infrastructuur en systemen, zowel software als hardware, regelmatig worden onderhouden en draaiende gehouden.
Een voorbeeld van een beschikbaarheidsinbreuk is een denial-of-service (DoS)-aanval. Een denial-of-service (DoS)-aanval vindt plaats wanneer een cybercrimineel een systeem overspoelt met veel verkeer en het ontoegankelijk maakt voor gebruikers. Andere voorbeelden van beschikbaarheidsinbreuken zijn aanvallen Bufferoverloop hardwarestoringen en eenvoudige menselijke fouten.
Om beschikbaarheidsinbreuken te verminderen, moet u te allen tijde meerdere back-upkopieën van gegevens hebben. Het is ook noodzakelijk om het concept van redundantie te implementeren in hardware- en software-infrastructuren zoals servers, databases en applicatienetwerken. Redundantie is de praktijk van het onderhouden van meerdere exemplaren van dezelfde opslaginfrastructuur om te allen tijde beschikbaarheid te garanderen. Bij een aanval kan het volgende device of device het aangevallen device probleemloos bedienen. Verifiëren Wat is cloudbeveiligingsmodusbeheer en waarom is het belangrijk?
Waarom is de CIA-triade belangrijk?
De CIA-triade is een zeer belangrijk concept in cybersecurity omdat het dient als een gids en checklist voor het beveiligen van systemen en bedrijfsmiddelen. Met de CIA-triade is het voor bedrijven en beveiligingspersoneel eenvoudiger geworden om betrouwbare en veilige systemen te creëren.
Bij Incident Response is de Trinity van de CIA essentieel bij het identificeren van de exacte onderdelen van Trinity die zijn gecompromitteerd en helpt het team dienovereenkomstig te reageren. Verifiëren De beste manieren om mensen aan te moedigen om in cyberbeveiliging te werken.
Vertrouwelijkheid, integriteit en beschikbaarheid: wat is belangrijker?
Het zou moeilijk zijn om de belangrijkste van de drie concepten te kiezen, aangezien elk totaal verschillend is en essentieel voor de beveiliging van elk systeem. In bepaalde gevallen kan de ene boven de andere worden gekozen. In een poging om de vertrouwelijkheid van het systeem te behouden tijdens een cyberaanval, kan het bijvoorbeeld nodig zijn om de beschikbaarheid op te geven.
Maar vergeet niet dat als een onderdeel van de CIA-triade wordt gehackt, de beveiliging van dat systeem onvoldoende is. Verifiëren Kosteneffectieve manieren om cyberbeveiliging binnen budget te implementeren.
Verbeter uw beveiliging door gebruik te maken van de CIA Triad
De CIA-triade speelt een grote rol bij het verbeteren en behouden van de algehele beveiligingshouding van uw organisatie. Met deze drie hoofdcomponenten kan uw bedrijf zichzelf beschermen tegen bedreigingsactoren en cybercriminelen. Het kan ook dienen als leidraad bij het geven van bewustwordings- en beveiligingstrainingen voor uw bedrijf. U kunt nu bekijken Beste online cursussen om een carrière in cyberbeveiliging te starten.