Velen van ons hebben ooit openbare wifi gebruikt: het is gratis, het biedt veel toegestane gigabytes en het is altijd handig om laadtijden te versnellen.
Met cafés, hotels, winkelcentra, luchthavens en andere plaatsen die hun klanten gratis openbare Wi-Fi-toegang bieden, is het gemakkelijk om e-mails te controleren, te socializen of op internet te surfen wanneer u onderweg bent.
U bent misschien dol op openbare wifi, maar dat geldt ook voor veel hackers. Waar cybercriminelen vaak openbare wifi-netwerken bespioneren en de gegevens die via de link worden verzonden onderbreken.
Hier zijn enkele manieren waarop cybercriminelen apparaten kunnen hacken: Openbare wifi toegang krijgen tot uw privégegevens en mogelijk uw identiteit stelen. En hoe u uzelf kunt beschermen tegen het hacken van openbare wifi-netwerken.
Snelle links
1. Makelaar aanval
Een tussenpersoonaanval (MITM) is een cyberaanval waarbij een derde partij de communicatie tussen twee deelnemers onderschept. In plaats van gegevens rechtstreeks tussen de server en de client te delen, wordt deze link door een ander element verbroken.
De ongenode persoon kan dan zijn eigen versie van de website presenteren om u te laten zien, en enkele van zijn eigen berichten toevoegen.
Iedereen die openbare wifi gebruikt, is bijzonder kwetsbaar voor MITM-aanvallen. Aangezien de verzonden informatie over het algemeen niet-versleuteld is, wordt niet alleen de openbare hotspot gecompromitteerd; Het zijn ook jouw gegevens.
Een gehackte router kan relatief eenvoudig veel persoonlijk materiaal verwijderen: een hacker kan bijvoorbeeld toegang krijgen tot uw e-mails, zodat ze toegang kunnen krijgen tot uw gebruikersnamen, wachtwoorden, privéberichten en meer!
Hoe u uzelf kunt beschermen tegen MITM-aanvallen
Openbare wifi-netwerken zijn mogelijk niet versleuteld, maar de meeste grote websites die een wachtwoord vereisen, zoals PayPal, eBay en Amazon, gebruiken hun eigen versleutelingstechnieken. Controleer deze codering door naar de URL te kijken. Als de header HTTPS is - de extra "S" staat voor "secure" - is er een bepaald niveau van codering.
Voer geen gegevens in als u een melding ziet dat een website mogelijk niet authentiek is, zelfs als u niet voorzichtig genoeg bent. De meeste browsers geven u een waarschuwing als u een onveilige site bezoekt.
2. Valse wifi-verbindingen
Wat niet anders is dan MITM-aanval en ook wel bekend staat als "Evil Twin". Deze technologie onderschept uw gegevens tijdens het transport, maar omzeilt eventuele beveiligingssystemen die zijn ingesteld in de openbare Wi-Fi-hotspot.



Slachtoffers kunnen vrijwillig al hun privégegevens opgeven, simpelweg omdat ze zijn misleid om lid te worden van het verkeerde netwerk.
Het is vrij eenvoudig om een nep Access Point (AP) op te zetten, en het is de moeite van cybercriminelen zeker waard.
Elk apparaat met internetmogelijkheden, inclusief een smartphone, kan worden gebruikt om een toegangspunt in te stellen met dezelfde naam als het oorspronkelijke wifi-netwerk. Alle verzonden gegevens die worden verzonden nadat ze lid zijn geworden van een nepnetwerk, gaan via de hacker. Verifiëren Beste apps voor het maken van wifi-hotspots voor Android-smartphones.
Hoe u uzelf kunt beschermen tegen valse wifi-verbindingen
Er zijn een paar tips om in gedachten te houden over het detecteren van "Evil Twin"-technologie terwijl u verbonden bent met een openbaar Wi-Fi-netwerk. U moet voorzichtiger zijn als u twee verbindingen ziet met dezelfde naam en details wanneer u verbinding probeert te maken met het netwerk. Als het verband houdt met een winkel of restaurant, praat dan met het personeel daar.
Als je op je werk bent en een nep-toegangspunt vindt, waarschuw dan het management.
Overweeg ook om een Virtual Private Network (VPN) te gebruiken voor gegevensversleuteling. Dit zorgt voor een coderingsniveau tussen de eindgebruiker en de website, zodat mogelijk onderschepte gegevens niet kunnen worden gelezen door de hacker zonder de juiste decoderingssleutel.
3. Pakketgegevensverzameling
Het is een grappige naam, maar de praktijk van "pakketten snuiven" is verre van grappig. Deze methode stelt de hacker in staat om vanuit de lucht informatie te verkrijgen en deze vervolgens in zijn eigen tempo te analyseren.
Het apparaat verzendt een datapakket via een niet-versleuteld netwerk, dat vervolgens kan worden gelezen door gratis applicaties zoals: Wireshark. Dat klopt: het is gratis.
Zoek online en u zult ook "how-to"-handleidingen zien, die u leren hoe u Wireshark kunt gebruiken. Het kan worden gebruikt om webverkeer te analyseren, inclusief (ironisch genoeg) het vinden van beveiligingsbedreigingen en kwetsbaarheden die moeten worden gepatcht.
De 'packet sniffing'-techniek is relatief eenvoudig en wordt in sommige gevallen niet als illegaal beschouwd. IT-afdelingen doen dit regelmatig en zorgen ervoor dat veilige praktijken worden gehandhaafd, fouten worden gedetecteerd en het bedrijfsbeleid wordt nageleefd. Maar het is ook handig voor cybercriminelen.
Hackers kunnen een overvloed aan gegevens verzamelen en deze in hun vrije tijd scannen op belangrijke informatie zoals wachtwoorden.
Hoe te beschermen tegen het kapen van pakketgegevens?
U moet vertrouwen op sterke codering, dus investeer in een VPN en zorg ervoor dat websites die privégegevens nodig hebben SSL/TSL-certificaten hebben (zoek dus naar HTTPS in het linkadres).
4. Laterale ontvoering (sessie-exploitatie)
Waarschuwing voor gratis wifi 'sidejacking' van BBB: sommige nepnetwerken gebruiken generieke namen zoals coffee_shop1 om u te misleiden, info te stelen #liveonk2
— Kerry Tomlinson (@KerryTNews) 25 juni 2014
Sessie-exploitatie is gebaseerd op het verkrijgen van informatie door datapakketten te verwerven. In plaats van deze gegevens met terugwerkende kracht te gebruiken, gebruikt de hacker deze echter in realtime op de site. Erger nog, het omzeilt een aantal graden van codering!
Inloggegevens worden meestal verzonden via een versleuteld netwerk en worden geverifieerd met behulp van de accountgegevens van de website. Die reageert met cookies die naar uw apparaat worden verzonden. Maar cookies zijn niet altijd versleuteld — een hacker kan uw sessie kapen en toegang krijgen tot alle privéaccounts waarop u bent ingelogd.
Hoewel de cybercrimineel uw wachtwoord niet kan lezen via side-kaping, kunnen ze malware downloaden om deze gegevens te verkrijgen, inclusief via Skype.
Bovendien kan het veel informatie krijgen om uw identiteit te stelen. Alleen al uit uw aanwezigheid op sociale netwerken kan een schat aan gegevens worden afgeleid.
Vooral openbare hotspots zijn aantrekkelijk voor deze hack vanwege het hoge percentage gebruikers met open sessies.
Hoe te beschermen tegen misbruik van sessies
Standaard coderingsmethoden bestrijden side-kaping, dus een VPN versleutelt informatie van en naar uw apparaat.
Als extra veiligheidsmaatregel moet u ervoor zorgen dat u altijd uitlogt wanneer u een hotspot verlaat, anders loopt u het risico dat een hacker uw sessie blijft gebruiken. Met social media kun je in ieder geval controleren op welke plekken je bent ingelogd en vervolgens op afstand uitloggen.
5. Schoudersurfen
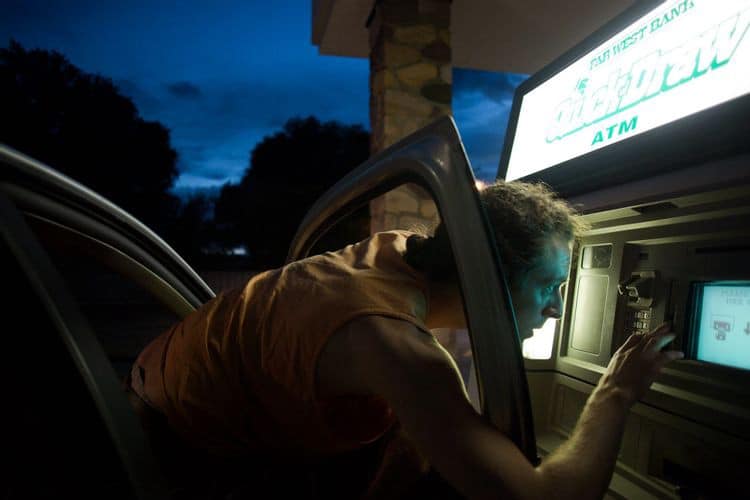
Dit lijkt misschien voor de hand liggend, maar we vergeten dit soort eenvoudige beveiligingsmaatregelen vaak.
Schoudersurfen is een soort social engineering-techniek die wordt gebruikt om informatie zoals pincodes, wachtwoorden en andere vertrouwelijke gegevens te verkrijgen door over de schouder van het slachtoffer te kijken.
Als u een geldautomaat gebruikt, moet u om u heen kijken en ervoor zorgen dat niemand uw gegevens kan zien als u uw pincode invoert.
Het is ook een risico als het gaat om openbare wifi. Pas op als iemand over u zweeft wanneer u privéwebsites bezoekt. Geef niets persoonlijks op, zoals een wachtwoord. Het is een zeer eenvoudige zwendel, maar het werkt zeker nog steeds met oplichters en hackers.
De "hacker" hoeft misschien niet achter je te staan: gewoon kijken naar wat je typt en je vingerbewegingen op het toetsenbord kunnen hem iets geven om aan zijn aanval te beginnen.
Hoe te beschermen tegen schouderbranding
wees zeker. Ken de mensen om je heen. Soms kan uiterste voorzichtigheid helpen. Als je niet zeker weet wie er om je heen is, doe dan niets speciaals.
Onderschat niet wat u invult of leest: Medische informatie kan bijvoorbeeld nuttig zijn bij identificatie. Als het een document of webpagina is waarvan u niet wilt dat iemand anders deze ziet, neem dan voorzorgsmaatregelen om te voorkomen dat dit gebeurt.
Een andere optie is om een privacyscherm aan te schaffen; Dat beperkt wat mensen op je scherm zien.
Hoe kunnen VPN's beschermen tegen het hacken van openbare wifi-netwerken?
De grootste zorg met openbare wifi is het gebrek aan codering. VPN's verdoezelen uw persoonlijke informatie, dus zonder de juiste decoderingssleutel kan deze niet worden gelezen (in de meeste gevallen hoe dan ook). Als je regelmatig hotspots gebruikt, is een VPN essentieel.
Gelukkig vind je Volledig gratis VPN's , of het nu gaat om laptops of apparaten zoals smartphones. Maar je moet open-minded blijven en overwegen om er ook voor te betalen; Zodat het het betaalde bedrag waard is om uw persoonlijke gegevens te bewaren. Verifiëren Beste VPN-services: beoordelingen van de beste VPN's en koopgids.
De overgrote meerderheid van ons gebruikt openbare wifi, maar we moeten er extra voorzichtig mee zijn.