Er is een specifieke deadline voor de Windows Secure Boot-functie die medio 2026 nadert, en die mogelijk gevolgen voor u heeft. Voordat Windows opstart, controleert de Secure Boot-functie het opstartproces van het systeem.Maar daarvoor zijn encryptiecertificaten nodig, en helaas verlopen veel van deze oude Secure Boot-certificaten in juni 2026.

Dit betekent dat systemen die niet tijdig migreren, mogelijk geen toekomstige opstartupdates meer kunnen accepteren. Op computers waar toekomstige firmware- of beveiligingsupdates afhankelijk zijn van de nieuwste Secure Boot-certificaten, kunnen sommige apparaten simpelweg niet meer opstarten. Microsoft is al begonnen met het uitrollen van nieuwere certificaten, dus er is geen reden tot paniek. Het is echter belangrijk om te begrijpen hoe alles werkt om onaangename verrassingen te voorkomen.
Snelle links
Wat is de functie van Secure Boot-certificaten tijdens het opstarten van Windows?
Het vertrouwenssysteem dat bepaalt of uw computer mag opstarten.

Voordat stuurprogramma's en antivirussoftware in werking treden, doet Secure Boot zijn werk. Telkens wanneer u uw computer opstart, gebruikt de systeemfirmware een set vertrouwde certificaten die direct in de UEFI-firmware zijn opgeslagen om te controleren of essentiële opstartcomponenten, met name de Windows Boot Manager, zijn ondertekend door een vertrouwde instantie. Als de handtekening niet kan worden geverifieerd aan de hand van een vertrouwd certificaat, wordt het opstartproces onmiddellijk beëindigd.
Deze verificatie is een cruciale stap in de vertrouwensketen. De privésleutels van Microsoft ondertekenen de opstartcomponenten van Windows en de bijbehorende certificaten worden opgeslagen in de Firmware DB (Dependent Signatures Database). Deze certificaten definiëren de vertrouwde opstartladers voor gebruik. De KEK (Key Exchange Database) zorgt ervoor dat alleen een vertrouwde entiteit de geautoriseerde opstartladers kan wijzigen door de certificaten te beheren die bepalen wie de database mag bijwerken.
Het belangrijkste punt is dat Secure Boot-certificaten een vervaldatum hebben. Nadat deze zijn verlopen, kan de firmware van uw computer niet langer op de verlopen certificaten vertrouwen als een betrouwbaar referentiepunt. Dit is een bewust beveiligingsmechanisme dat is ontworpen om langdurige blootstelling aan gecompromitteerde of verouderde handtekeningsleutels te beperken.
Certificaten die verlopen
De oudere Microsoft-handtekeningsleutels waarop Windows al meer dan tien jaar vertrouwt.
Veel van de betreffende certificaten zijn aangemaakt in 2011 en verlopen ergens in 2026. De volgende certificaten worden buiten gebruik gesteld en vervangen:
| Vervaldatumperiode | Het certificaat wordt geleidelijk afgeschaft. | Alternatieve certificaten | Wat regelt dit certificaat? |
|---|---|---|---|
| Juni 2026 | Microsoft Corporation KEK CA 2011 | Microsoft Corporation KEK CA 2023 | Het autoriseert updates van de Secure Boot-vertrouwensdatabases. |
| Juni 2026 | Microsoft UEFI CA 2011 | Microsoft UEFI CA 2023 en Microsoft Option ROM UEFI CA 2023 | Het maakt het mogelijk om bootloaders, drivers en optionele ROM's uit te voeren. |
| Oktober 2026 | Microsoft Windows Productie PCA 2011 | Windows UEFI CA 2023 | Ondertekent de Windows Boot Manager en de belangrijkste opstartcomponenten. |
Sinds Windows 8 vormen deze drie certificaten de basis van Secure Boot op Windows-computers. Microsoft UEFI CA 2011 wordt vervangen door twee certificaten om de beveiliging te verbeteren. Hoewel je niet hoeft te verwachten dat elk systeem dat niet de nieuwste certificaten gebruikt plotseling niet meer werkt, kan het wel worden uitgesloten van toekomstige Secure Boot-updates of -beschermingen.
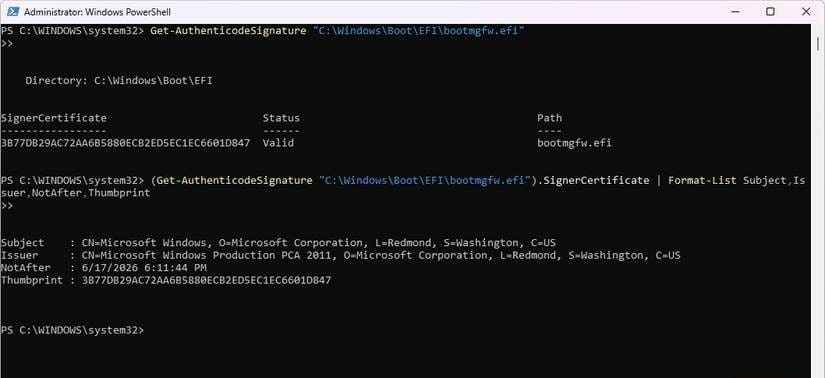
U kunt het huidige certificaat op uw computer bekijken door de volgende PowerShell-opdracht uit te voeren: (Get-AuthenticodeSignature “C:WindowsBootEFIbootmgfw.efi”).SignerCertificate | Format-List Subject,Issuer,NotAfter,Thumbprint



Waarom starten getroffen computers na de update mogelijk niet meer op?
Hoe kunnen certificaatoverdrachten en -intrekkingen het vertrouwen in een startup ondermijnen?
Het is onwaarschijnlijk dat u problemen ondervindt met Secure Boot op de dag dat uw certificaten verlopen. Een firmware-update of beveiligingsupdate kan echter van invloed zijn op wat uw computer vertrouwt, en in dergelijke gevallen kunnen er problemen optreden. Dit gedrag werd waargenomen na Het antwoord van Microsoft Voor de BlackLotus UEFI-bootkit, waarmee kwaadwillende bootloaders zelfs konden draaien op systemen waar Secure Boot was ingeschakeld.
De patch van Microsoft voor deze kwetsbaarheid was niet voldoende. Als onderdeel van een grondiger onderzoek begon Microsoft kwetsbare opstartcomponenten uit te schakelen. Het bedrijf verscherpte ook de vereisten voor beveiligd opstarten.
De meest recente certificaten uit 2023 zijn nu essentieel voor toekomstige Secure Boot-bescherming en -intrekking. Concreet betekent dit dat, zelfs als uw computer perfect lijkt te werken, Secure Boot het opstarten kan blokkeren als de update vertrouwen vereist in nieuwere certificaten die niet aanwezig zijn. Mogelijk heb je in dit stadium nog maar een paar terugbetalingsopties over..
Hoe Microsoft computers migreert naar de nieuwste Secure Boot-certificaten
Automatische updates, toelatingsregels en waarom sommige apparaten worden overgeslagen.
Microsoft is begonnen met een gefaseerde uitrol, vóór 2026, te beginnen met wat het "high-trust" systemen noemt. Deze systemen hebben actuele firmware, een stabiele updategeschiedenis en Secure Boot is al ingeschakeld. Geschikte systemen ontvangen de nieuwe certificering via Windows Updates, maar kunnen deze alleen installeren in combinatie met de firmware van het systeem.
Windows-gebaseerde virtuele machines (VM's) die UEFI Secure Boot gebruiken, vertrouwen doorgaans op hetzelfde vertrouwensmodel en verkrijgen certificering via hetzelfde proces als fysieke machines. Dit geldt ook voor VM's die Hyper-V en Azure draaien. Elke VM die de nieuwste certificeringen niet accepteert, zal hetzelfde lot ondergaan als fysieke machines.
De Windows-updates KB5074109 en KB5073455 voor 2026 zijn al begonnen met het uitrollen van deze certificaten. Vanwege beperkingen in de firmware kan het echter voorkomen dat de uitrol op bepaalde apparaten alleen handmatig kan worden voltooid.
Je kunt deze opdracht uitvoeren in PowerShell, en het zal bevestigen dat de waarde niet nul is. Beschikbare updates Uw computer komt in aanmerking voor certificaatupdates: Get-ItemProperty -Path “HKLM:SYSTEMCurrentControlSetControlSecureBoot” | Format-List
Wat doet u nu om ervoor te zorgen dat uw computer in 2026 nog steeds werkt?
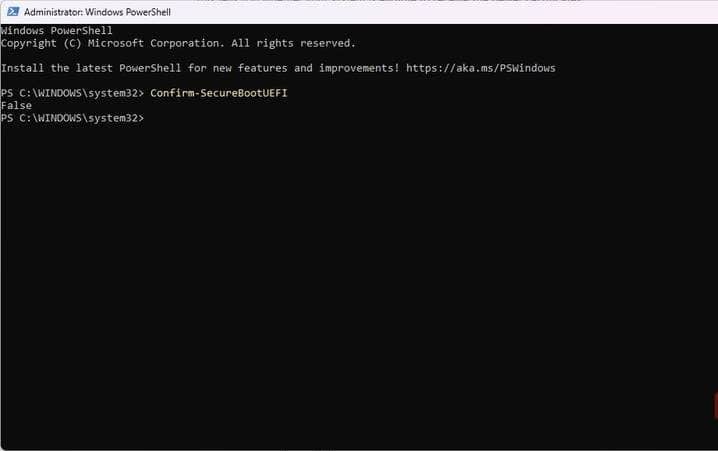
Er zijn twee belangrijke dingen die u nu moet doen: zorg ervoor dat Secure Boot is ingeschakeld en dat de firmware van uw systeem up-to-date is. Met het hulpprogramma Systeeminformatie van Windows kunt u zien of Secure Boot is ingeschakeld. Firmware-updates kunt u echter het beste verkrijgen via de fabrikant van uw computer of het platform dat de gevirtualiseerde firmware beheert.
Als uw systeem hiervoor in aanmerking komt, zal de update doorgaans stil op de achtergrond plaatsvinden. U dient extra aandacht te besteden aan apparaten met dual-boot-instellingen of computers met restanten van het oude opstartproces, aangezien de kans kleiner is dat deze een automatische implementatie ontvangen. Mogelijk moet u naar dit registratiepad navigeren: HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlSecureBoot En het instellen van de registratiewaarde Beschikbare updates Naar een waarde die niet nul is. U kunt overwegen een veiligere editor te gebruiken om registerwaarden te wijzigen..