Laten we eens kijken hoe u ongeoorloofde verbindingen op uw Windows-pc kunt detecteren die gegevens van uw pc kunnen compromitteren, en daarom moet u die verbinding volgen en de schijnbaar ongeautoriseerde verbinding vermijden. Omdat dit ertoe kan leiden dat de gegevens ook voor het illegale doel worden gebruikt. U moet dus de hele gids bekijken die hieronder wordt besproken om verder te gaan.

Uw computer maakt verbinding met externe bronnen wanneer u verbinding maakt met internet. Deze verbindingen zijn volledig veilig en verdwijnen wanneer u onder uw controle bent. Maar er kan een vorm van communicatie zijn die op uw computer kan plaatsvinden zonder uw toestemming. Als dit gebeurt, kunt u uw privégegevens kwijtraken die naar een onbekende externe bron zijn gestuurd. Stop niet als u ongeautoriseerde verbindingen op uw computer vindt. Je moet manieren vinden om die verbindingen te detecteren. Hier in dit artikel hebben we geschreven over de methode waarmee u ongeautoriseerde verbindingen op uw Windows-pc kunt detecteren. Als je meer wilt weten over deze methoden, lees dan de onderstaande methode. Dit is het introgedeelte van het bericht, ga naar het hoofdgedeelte van dit bericht hieronder!
Een van mijn laptops werkte zelfs ongewoon omdat de verbinding werd verbroken en toen dacht ik erover om de verbindingen die mijn laptop aan het maken was te volgen. Dus besloot ik de links op te sporen die uitgaand waren en kreeg een aantal verrassende resultaten. Ik moest een aantal verbindingen beëindigen zodat ik het netwerk kon beveiligen tegen illegale activiteiten. En nu deel ik ze hetzelfde met jou, zodat je ze ook kunt gebruiken om je apparaat te beveiligen.
Hoe ongeautoriseerde verbindingen op uw Windows-pc te detecteren
Hier gebruiken we twee mogelijke methoden die u zullen helpen bij het analyseren van de verbindingen die op uw apparaat aankomen en u kunt ze eenvoudig naar wens beheren. Volg dus de volgende stap voor stap om de juiste procedure uit te voeren.
#1 door PowerShell te gebruiken
Hierin gebruikt u een ingebouwde functie van Windows door PowerShell te openen en de activiteit van verborgen verbindingen te bekijken.
#1 om toegang te krijgen tot contacten met PowerShell , eerste druk Win + X. Het hoofdgebruiker-menu wordt geopend. Deze lijst biedt eenvoudige manieren om verschillende tools in Windows te gebruiken.
#2 Selecteer vervolgens een optie PowerShell (Admin). U hebt beheerdersvoordelen nodig om deze functie in te schakelen.
#3 Schrijf na de bovenstaande voortgang dit op:
netstat -abf 5> activity.txt
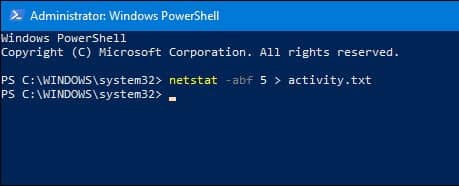
En druk vervolgens op Enter. Nu begint uw computer met het opnemen van de koppelingen die zijn gemaakt en beschikbaar gesteld aan het inhoudsdocument.
#4 Laat het programma nu een paar minuten draaien. Je kunt blijven omgaan met iets anders dat je wenst.



#5 Kopieer de informatiefeiten door op te drukken CTRL + C.
#6 Schrijf nu gewoon "activiteit.txten druk op Enter Om de gegevens te zien die door het programma zijn opgenomen.
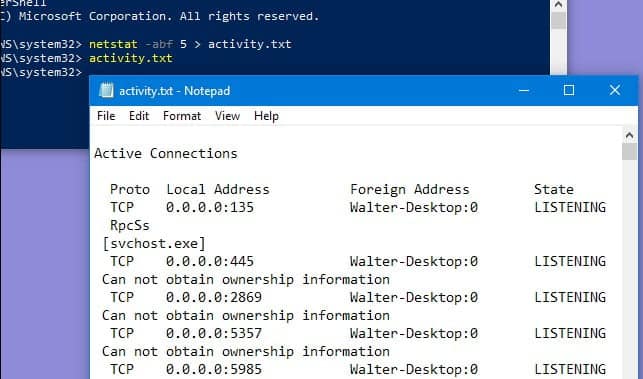
#7 Open ten slotte het .txt-logboek in Kladblok.
#8 Dit Kladblok-archief wordt in System32 geplaatst zoals hieronder weergegeven voor het geval u er later naar moet verwijzen.
#9 Als je iets ziet in het geval dat je niet ziet, vind het dan online. Als er niets is dat mogelijk onveilig is voor uw computer of bescherming, kijk dan opnieuw om te ontdekken hoe u er vanaf kunt komen.
Door TCPView te gebruiken
Microsoft's TCPView is een online tool om verbindingen weer te geven. U kunt dit portaal gebruiken om de activiteit van uw communicatie te bekijken en verborgen activiteiten te onthullen.
Hoe TCPView te gebruiken:
1. Ga naar de downloadsite TCPView.
2. Ga verder waar het zegt Download TCPView.
3. Verwijder na het downloaden de logs uit het bestand. ritssluiting.
4. Start tot slot de toepassingsgeschiedenis van TCPView. En in de app ziet u alle netwerkactiviteiten die plaatsvinden op uw Windows-pc.
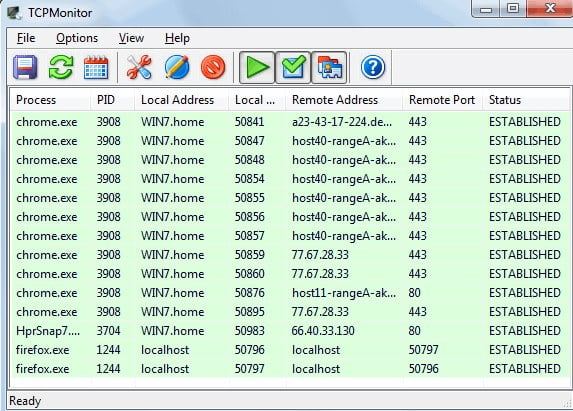
In het bijzonder zal het apparaat vanaf dit punt beginnen met het weergeven van alle huidige verbindingen die uw computer gebruikt. Als u iets ziet waar u niet zeker van bent, kunt u met de rechtermuisknop op de actie klikken en op "Whois..." klikken om er meer informatie over te krijgen. Terwijl het programma draait, verschijnen er speciale informatielijnen met rode, gele of groene lijnen. Deze omhullende lijnen zetten aan tot nadenken over eventuele wijzigingen in de procedures. De groene functie toont een recent geopende widgetlink en wanneer deze is gesloten, wordt deze rood weergegeven. Gele kenmerken duiden op een verandering in deze associatie. Dit programma werkt snel en de galerij stuitert regelmatig naar verschillende delen van de verbindingen, waardoor het soms vervelend wordt om op een bepaalde regel te tikken.
Conclusie
Na het lezen van dit artikel, moet u de methode kennen waarmee u ongeautoriseerde verbindingen kunt detecteren die door een Windows-computer zijn gemaakt. Deze informatie is bedoeld om u te helpen en we hopen dat u al voordeel heeft gehad van de verstrekte informatie. Volledige informatie wordt gegeven in gemakkelijk leesbare taal. Laten we verder gaan naar de opmerkingensectie door meningen en suggesties te schrijven. Probeer ook wat tijd te nemen om dit bericht ook met anderen te delen.