Spraakauthenticatie leek handig, totdat kunstmatige intelligentie (AI) er een beveiligingsramp van maakte. Wat al een gebrekkige beveiligingsmethode was, is gevaarlijk onbetrouwbaar geworden en de meeste mensen beseffen niet hoe kwetsbaar het is. Spraakauthenticatie werd ooit beschouwd als een handige manier om identiteit te verifiëren, maar vormt nu een reëel risico voor de beveiliging van uw gegevens en persoonlijke accounts, vooral met de snelle ontwikkelingen in kunstmatige intelligentie en het vermogen om stemmen ongelooflijk nauwkeurig na te bootsen. Zowel gebruikers als bedrijven zouden hun vertrouwen in deze methode moeten heroverwegen en effectievere beveiligingsmaatregelen moeten nemen om zichzelf te beschermen tegen toenemende bedreigingen.

Snelle links
Onze stem is niet zo uniek als we denken.
Het klopt dat onze stem geen unieke vingerafdruk is. Spraakherkenningssystemen herkennen niet echt je unieke stemafdruk, maar matchen patronen in frequentie, toonhoogte en spraakritme. Deze patronen veranderen voortdurend op basis van tientallen variabelen, waardoor ze extreem moeilijk te vertrouwen zijn.
Als u verkouden bent, herkent het spraakherkenningssysteem u mogelijk niet. Zelfs sneller spreken dan normaal kan het algoritme verstoren. Deze systemen vertrouwen op relatief vaste parameters en elke kleine verandering kan leiden tot onnauwkeurige resultaten.
Bovendien compliceert omgevingsgeluid de zaken nog verder. Verkeerslawaai, of zelfs een slechte geluidskwaliteit tijdens telefoongesprekken, kan het audiofragment vervormen. Technologie worstelt om deze dagelijkse praktijkomstandigheden te overwinnen. Het volgende diagram illustreert het audioverificatieproces.
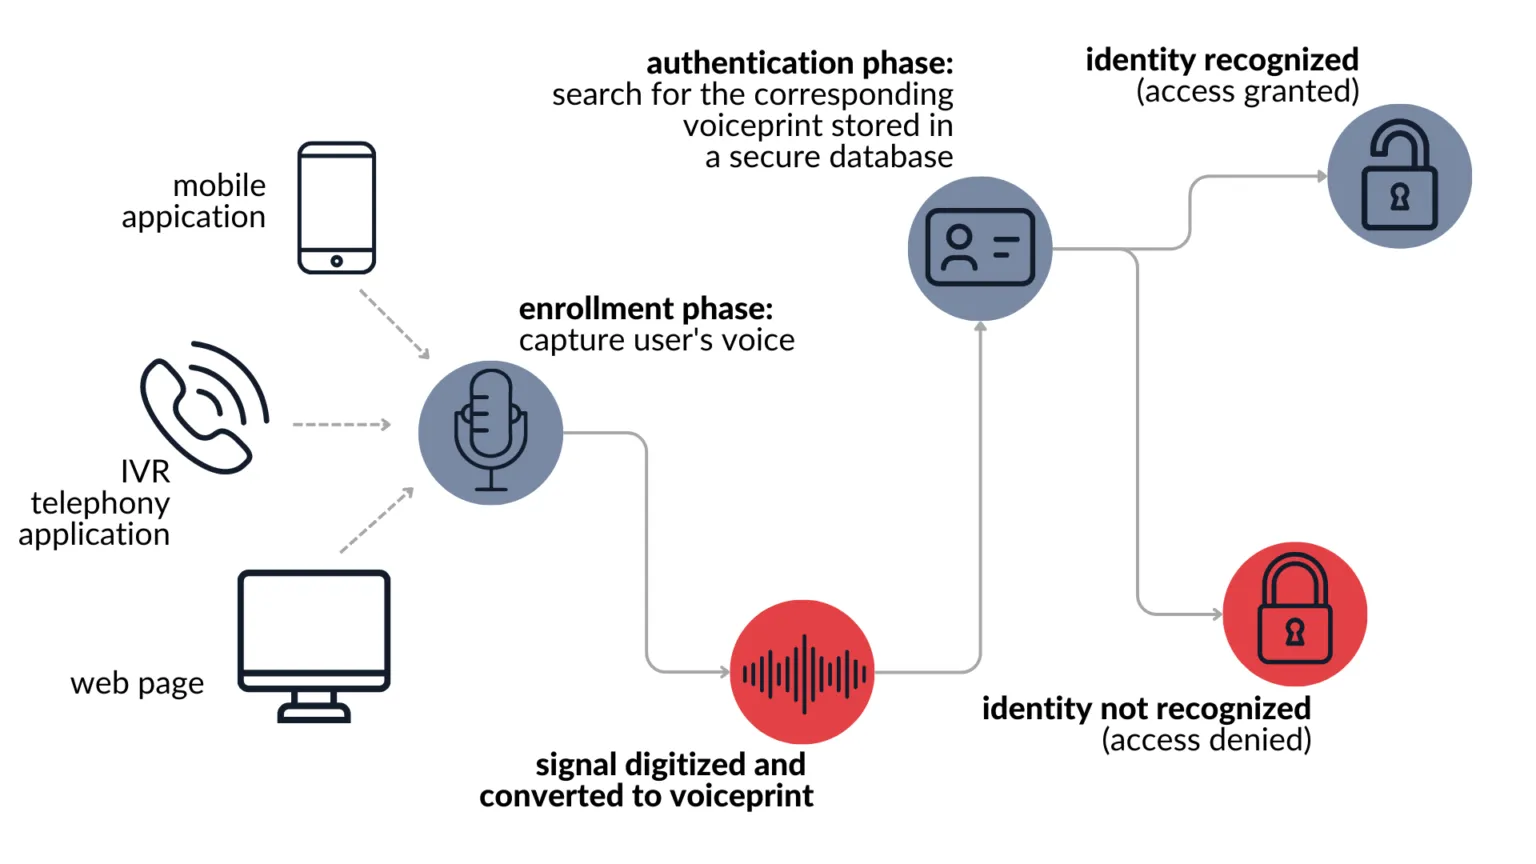
Belangrijker nog, spraakherkenningssystemen kunnen vals-positieve en vals-negatieve resultaten genereren. Dit kan ertoe leiden dat u wordt buitengesloten van uw account, terwijl iemand met een vergelijkbaar stempatroon toegang kan krijgen. Sommige systemen accepteren zelfs opnames van uw stem die via uw speakers worden afgespeeld, wat de beveiliging aanzienlijk vermindert.
Nauwkeurigheidsproblemen worden nog zorgelijker als je bedenkt hoe gemakkelijk het is om Detecteer AI-stemmen en voorkom misleidingStemverificatiesystemen kunnen echter geen betrouwbaar onderscheid tussen hen maken, wat de deur opent voor aanzienlijke veiligheidsrisico's.
Onze stem verandert ook met de leeftijd, ziekte en emoties. Daarom is het fundamenteel onjuist om voor de veiligheid op zoiets variabels te vertrouwen. Er moet worden gezocht naar betrouwbaardere en stabielere alternatieven om de bescherming van gevoelige gegevens en informatie te waarborgen.
AI-stemkloning verandert stemverificatie in een beveiligingsnachtmerrie
In een toespraak voor de Federal Reserve benadrukte Sam Altman de noodzaak om te stoppen met stemverificatie. Hij wees erop hoe fraudeurs AI-gegenereerde stemmen misbruiken om de authenticatiesystemen te omzeilen waar banken en financiële instellingen nog steeds op vertrouwen. De CEO van OpenAI is zich volledig bewust van de gevaren van deze technologie.
Dankzij AI-tools voor het klonen van stemmen is het nu mogelijk om iemands stem te repliceren met slechts een paar seconden audio-opname. Je kunt letterlijk Creëer een AI-stem die klinkt als jij met ElevenLabs Vertrouwen op één voicemailopname. Dit is angstaanjagend voor spraakgestuurde beveiligingssystemen.



Wat nog zorgwekkender is, is dat de stemkwaliteit niet perfect hoeft te zijn. Stemverificatiesystemen zijn ontworpen om tolerant te zijn en rekening te houden met de kwaliteit van de telefoonlijn en achtergrondgeluid. Diezelfde tolerantie maakt ze kwetsbaar voor door AI gegenereerde stemmen, die voor het menselijk oor mogelijk enigszins onnauwkeurig klinken.
Bovendien onthult het Familiezwendel met AI-stemkloning Hoe criminelen deze technologie al misbruiken. Ze richten zich niet alleen op banken, maar ook op individuen en hun families. Deze technologie vormt een groeiende bedreiging voor de persoonlijke en financiële veiligheid.
Moderne AI-stemkloning kan spraakpatronen, accenten en zelfs emotionele tonen vastleggen. Stemverificatie was al problematisch, maar AI heeft het volledig onbetrouwbaar gemaakt. Zowel organisaties als individuen moeten op zoek naar alternatieve, veiligere authenticatiemethoden om zich te beschermen tegen deze evoluerende bedreigingen.
Betere authenticatie-alternatieven om in plaats daarvan te gebruiken
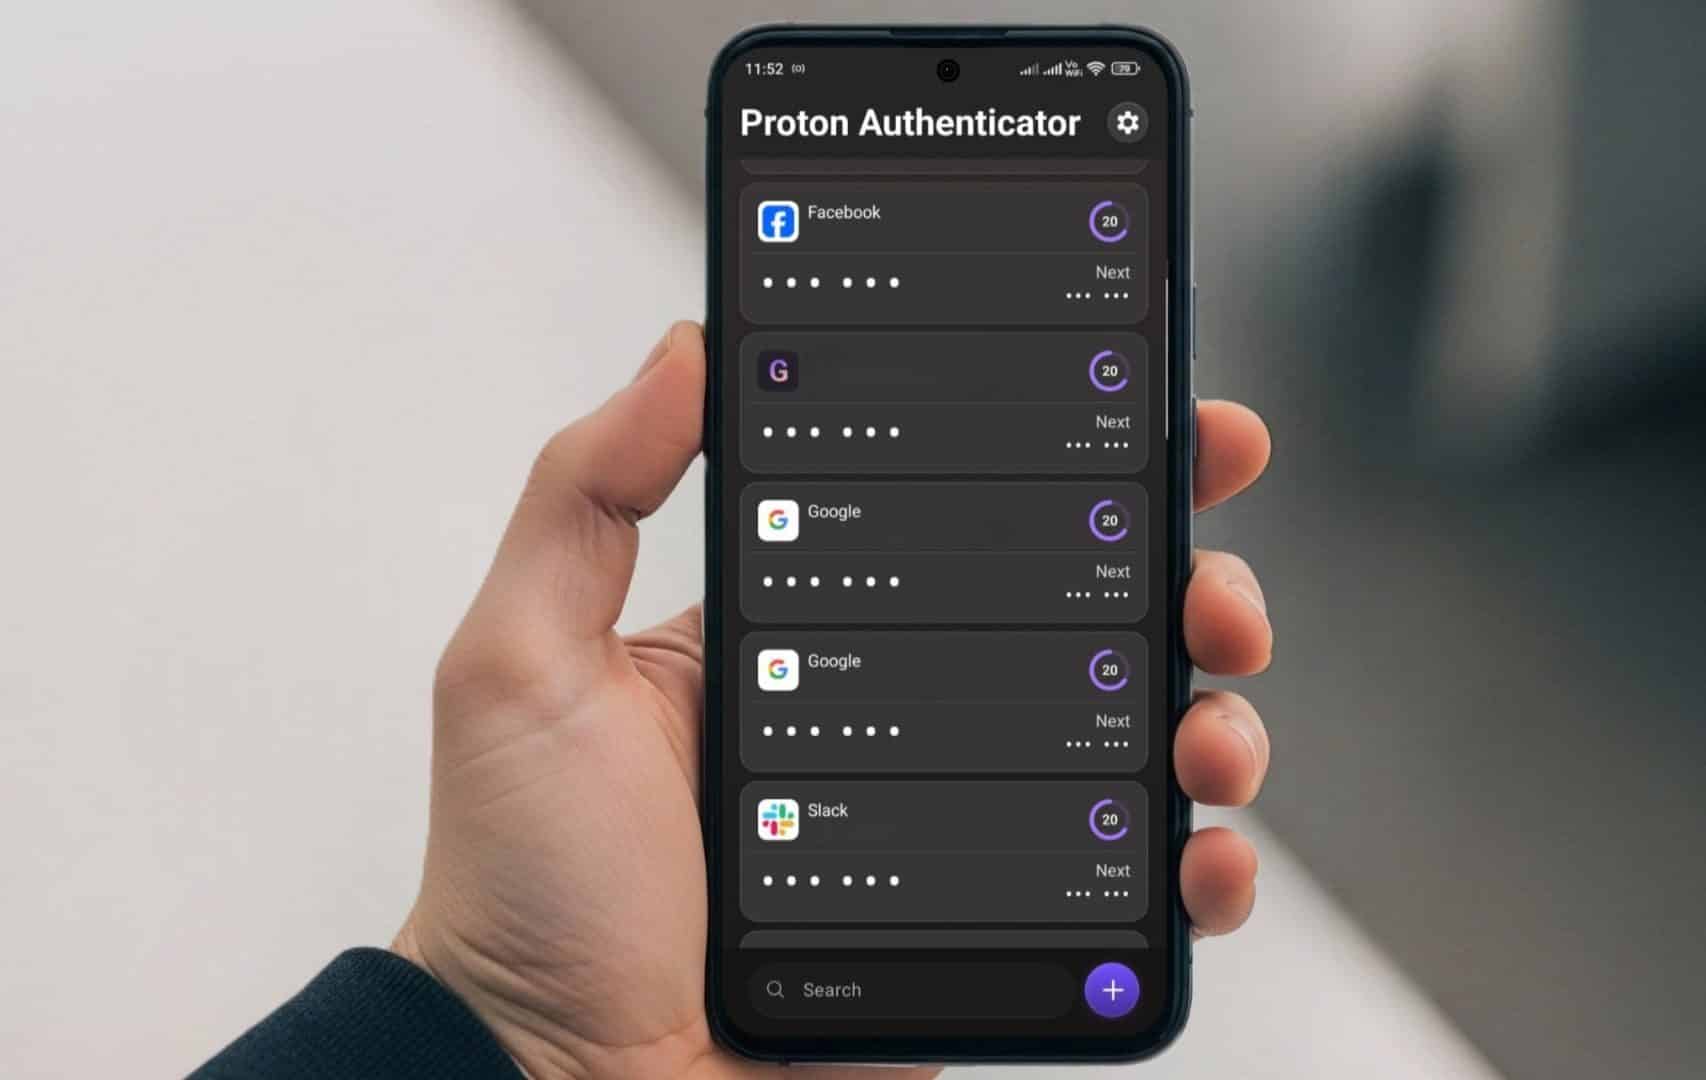
Er zijn veel veiligere opties dan spraakauthenticatie. Tweefactorauthenticatie (2FA) met behulp van authenticatie-apps is mijn eerste keuze. Apps zoals Google Authenticator genereren tijdelijke codes die elke 30 seconden veranderen, wat een extra beschermingslaag biedt tegen ongeautoriseerde toegang.
U kunt echter overwegen een veiliger alternatief voor Google Authenticator te gebruiken, aangezien deze nog niet volledig end-to-end versleuteld is. U kunt Proton-authenticator أو BitwardenBeide zijn gratis en veiliger. Zelfs als iemand je wachtwoord steelt, hebben ze geen toegang tot je account zonder deze eenmalige code. Deze apps bieden verbeterde bescherming voor je persoonlijke en professionele accounts.
Biometrische authenticatie is ook niet perfect, maar vingerafdrukken zijn aanzienlijk veiliger dan stemherkenning. Bovendien, Overweeg het gebruik van fysieke beveiligingssleutels. Voor waardevolle rekeningen, zoals bankieren, beleggingsportefeuilles en bedrijfssystemen, worden deze fysieke apparaten als extra beveiligingsmaatregel op uw computer aangesloten of via Bluetooth verbonden. Ze zijn vrijwel onmogelijk op afstand te hacken, omdat authenticatie op het apparaat zelf plaatsvindt. Deze sleutels bieden superieure bescherming tegen fraude en hackpogingen.
Sterke, unieke wachtwoorden blijven essentieel. Ik gebruik een wachtwoordbeheerder zoals Proton Pass. Maak en bewaar complexe wachtwoorden voor elk account. Dit voorkomt credential stuffing-aanvallen, waarmee hackers bankrekeningen kunnen hacken. Het gebruik van een sterke wachtwoordbeheerder verkleint de kans dat uw accounts worden gehackt aanzienlijk.
Stemverificatie kan geschikt zijn voor situaties met een laag risico.
Ik beweer niet dat stemverificatie volkomen waardeloos is, maar het hoort gewoon niet thuis in omgevingen met een hoge mate van beveiliging.
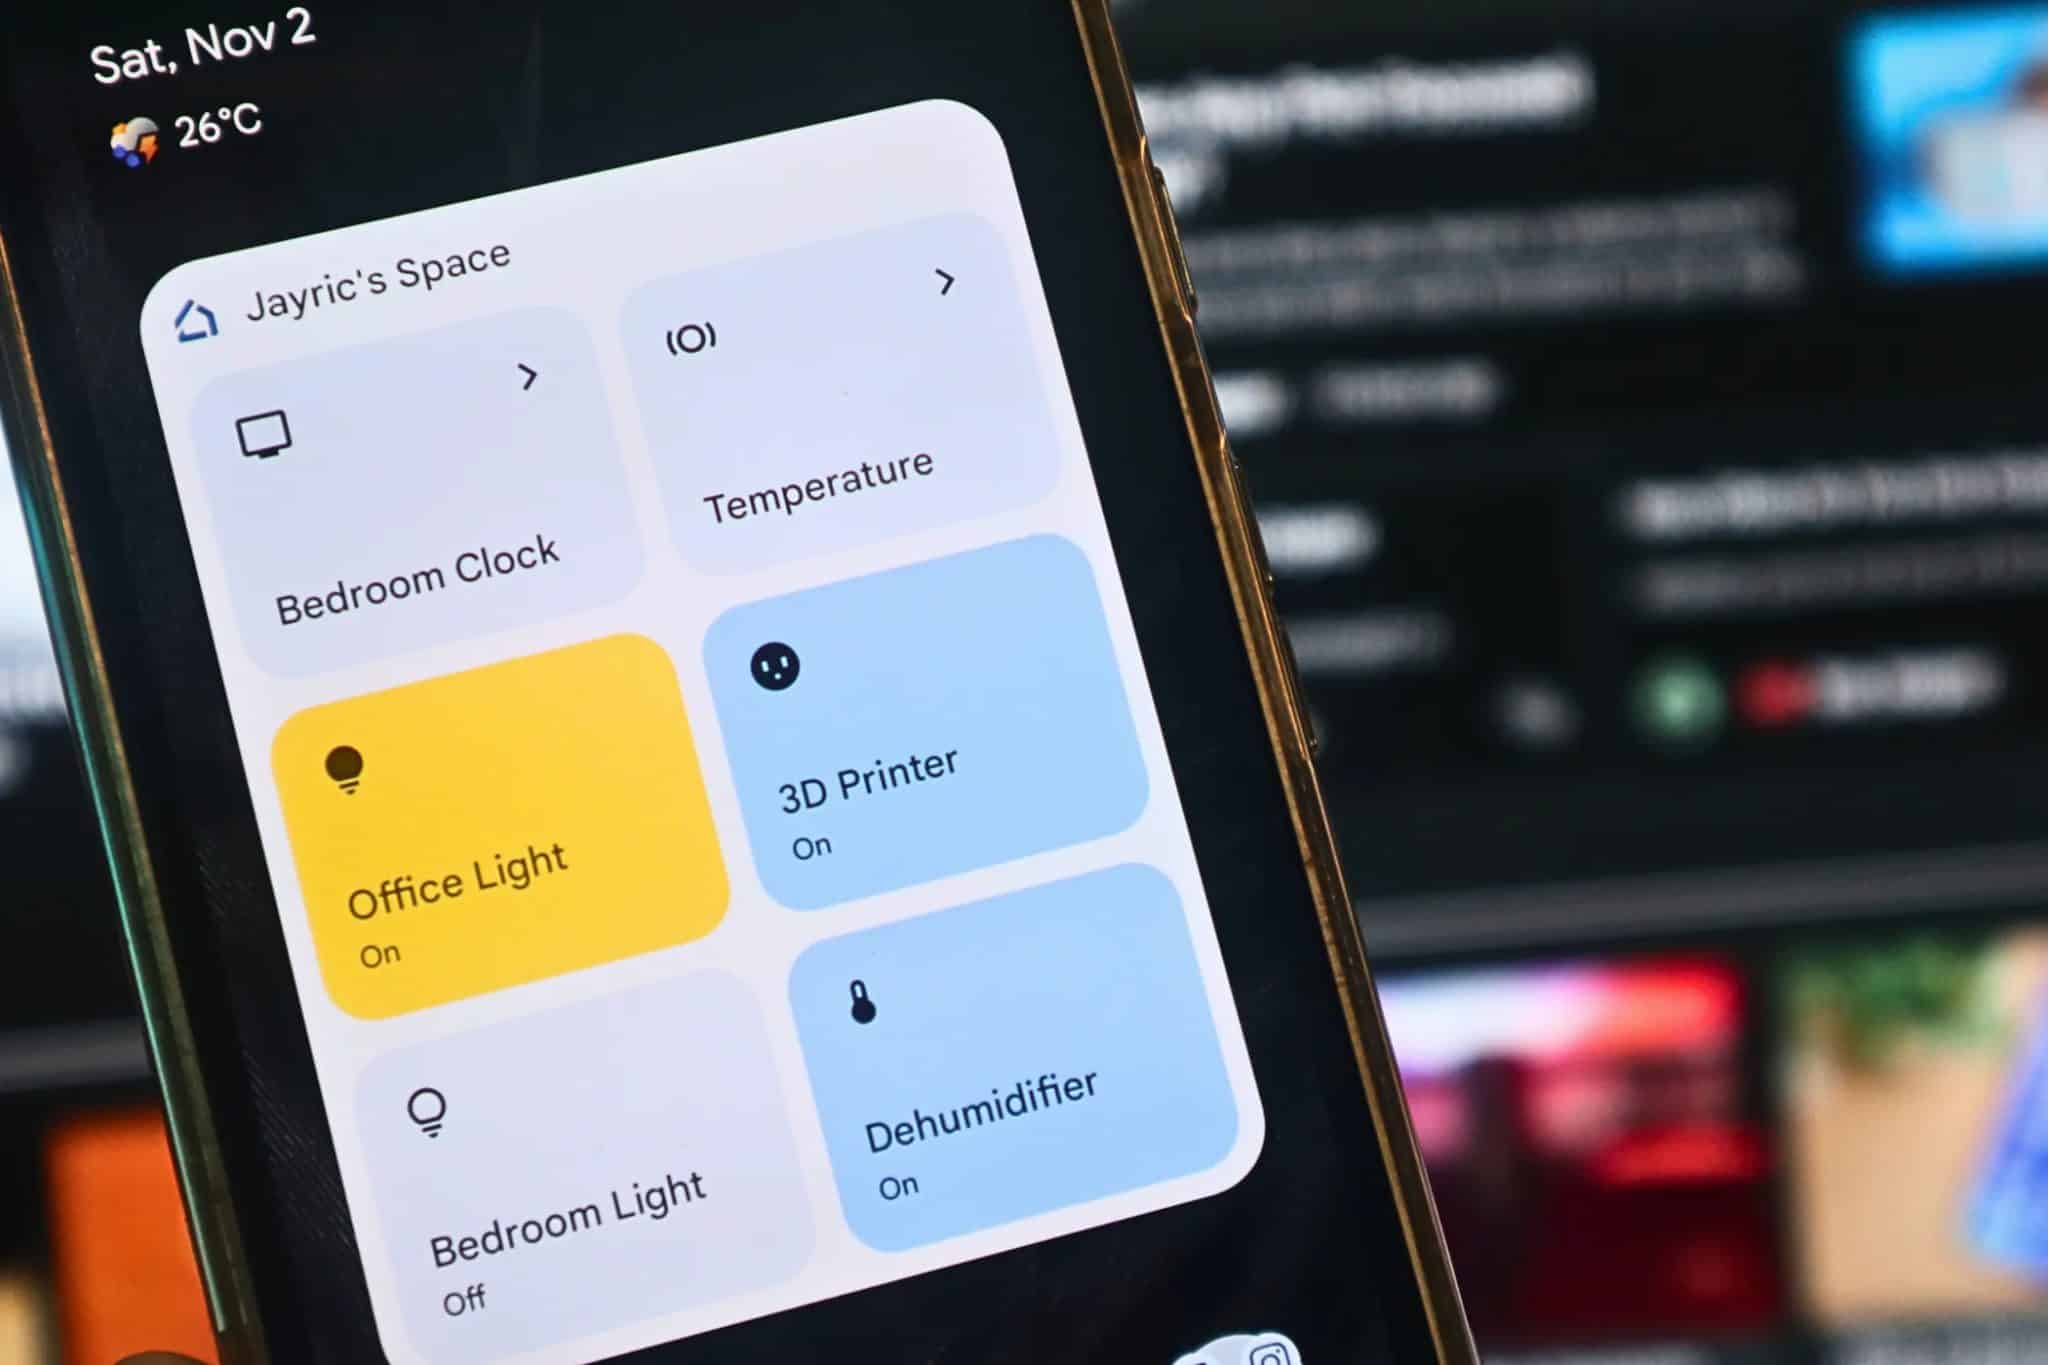
Smarthomeapparaten zijn waarschijnlijk veilig te gebruiken met spraakverificatie. Als iemand spraakverificatie omzeilt om de verlichting in de woonkamer aan te zetten, is dat vervelend, maar niet rampzalig. Het gemak maakt spraakverificatie zinvol voor het bedienen van muziek, het instellen van timers of het bekijken van het weer met apparaten zoals Google Home of vergelijkbare systemen op Android.
Sommige klantenservicesystemen gebruiken spraakverificatie om basisrekeninggegevens te verkrijgen, maar dit is niet ideaal. Ook het controleren van uw rekeningsaldo of recente transacties brengt een beveiligingsrisico met zich mee. Organisaties die deze systemen gebruiken, moeten de potentiële risico's van datalekken of ongeautoriseerde toegang zorgvuldig overwegen.
De oplossing ligt in het begrijpen van de risico's. Stemverificatie dient als gemak, niet als beveiligingsmaatregel. Zelfs in deze scenario's met een laag risico geef ik er de voorkeur aan om waar mogelijk alternatieve methoden te gebruiken. Technologie is niet betrouwbaar genoeg om belangrijke zaken aan toe te vertrouwen, en kunstmatige intelligentie heeft de beveiligingsrisico's aanzienlijk vergroot. Zowel gebruikers als bedrijven moeten zich bewust zijn van deze beperkingen en op zoek gaan naar veiligere alternatieven.
Stemverificatie heeft zijn tijd gehad, maar die tijd is voorbij. AI maakt het sneller kapot dan verwacht. Hoewel sommigen misschien vasthouden aan de oude methoden, is het verstandig om verder te gaan met authenticatie die werkt. De sleutel is om deze methoden te combineren. Geen enkele authenticatiefactor is waterdicht, maar de combinatie ervan creëert de nodige beveiligingsbarrières. Biometrische authenticatie (zoals vingerafdruk of gezichtsherkenning) kan bijvoorbeeld worden gecombineerd met een sterk wachtwoord of tweefactorauthenticatie (2FA) om een robuuster beveiligingssysteem te creëren. Bedrijven en ontwikkelaars zouden prioriteit moeten geven aan de implementatie van meerlaagse authenticatiestrategieën om gebruikersgegevens en -middelen te beschermen.