Fraude komt veel voor in onze samenleving, en als je niet oplet, ga je misschien akkoord met een geldovermaking puur omdat de e-mail er legitiem uitziet. Oplichters hebben de kunst geperfectioneerd om logo's overtuigend te maken, de naam van de afzender te laten overeenkomen met die van je leveranciers en de onderwerpregel precies de juiste urgentie te geven. Uiteindelijk kunnen ze zelfs de slimsten onder ons misleiden.

Het echte probleem is echter dat je bij het ontvangen van een e-mail de authenticiteit ervan meestal controleert door te beoordelen wat er zichtbaar is. Ik heb het ooit gehad over een checklist die je kunt gebruiken voordat je PDF-bestanden opent.Er zijn echter ook een aantal criteria waaraan voldaan moet worden voordat je ervan uit kunt gaan dat een e-mail authentiek is. De belangrijkste informatie is vaak te vinden in de metadata.
Snelle links
Het veld "Van" bewijst niet wie de e-mail heeft verzonden.
Authenticatie verifieert het domein, niet het merk.
Leer om de weergegeven naam niet te vertrouwen, want uiteindelijk zegt die niets. Natuurlijk is het meestal wel duidelijk, vooral als je Gmail of Outlook gebruikt, maar dat komt alleen door de manier waarop de meeste van deze e-mailprogramma's zijn ontworpen; ze geven prioriteit aan gebruiksgemak boven verificatie.
Het ontvangen van een e-mail met de duidelijke vermelding "PayPal Security" betekent niet dat PayPal deze heeft verzonden. De daadwerkelijke afzender kan iemand anders zijn. [e-mail beveiligd]De kleine letter "l" in PayPal wordt vervangen door het cijfer "1". Dit kan misleidend zijn als je haast hebt. Om de echte afzender te zien, controleer je de header. Vanaf Het e-mailadres van de afzender staat tussen punthaken. Dit alleen biedt echter geen definitieve bevestiging van de authenticiteit. U dient de bron van de e-mail te controleren. Open in Gmail de e-mail, klik op de drie puntjes naast het antwoordpictogram en klik vervolgens op 'Beantwoorden'. Toon origineelGa in Outlook voor desktop naar Bestand ->Eigenschappen ->Internet-koptekstenGa in Apple Mail naar Bekijk ->Typ hier uw vraag of bericht ->Alle koptekstenOp de pagina met het oorspronkelijke bericht zijn de drie belangrijkste gegevens: Van, Retourpad en Authenticatieresultaten (SPF-, DKIM- en DMARC-resultaten).
De SPF-, DKIM- en DMARC-waarden moeten zijn PASSDit bewijst echter op zichzelf niet de authenticiteit. Het geeft wel aan dat de e-mail correct is geverifieerd, wat betekent dat de afzender technische controle over het domein heeft. Bedenk dat een crimineel paypa1-secure.com zou kunnen registreren en, als hij SPF zou configureren, berichten zou ondertekenen met DKIM en een DMARC-beleid zou implementeren, met succes technische controle zou verkrijgen.
Op dit niveau is de belangrijkste indicator van een nep-e-mail een discrepantie tussen de headers (Van, Retouradres, SPF/DKIM-resultaten). Zorg ervoor dat het zichtbare Van-adres overeenkomt met het domein in het Retouradres en controleer of de SPF IP-adressen verwijzen naar het daadwerkelijke merkdomein. Als dit allemaal is gecontroleerd, is de kans groot dat de e-mail niet nep is.
Je e-mailprogramma doet zijn best om phishing te onderscheppen, maar geen enkel filter is perfect. Geavanceerde aanvallen, nieuw geregistreerde domeinen en e-mails die via gecompromitteerde accounts worden verzonden, omzeilen regelmatig geautomatiseerde beveiligingsmaatregelen..
De tekenreeks "Received" laat zien waar de e-mail daadwerkelijk vandaan kwam.
Elke mailserver laat een digitale voetafdruk achter die aanvallers moeilijk kunnen wissen.
Wanneer een e-mailserver een bericht verwerkt, voegt deze de regel "Received" toe aan het begin van de header. Een aanvaller kan de "Received"-regels vervalsen voordat de e-mail het systeem verlaat. De inkomende mailserver voegt echter ook een regel toe als onderdeel van de "Received"-string. Deze toevoeging is wat een aanvaller niet kan vervalsen. Als er een discrepantie is, moet u de e-mail met argwaan bekijken.
Je kunt deze informatie nog steeds zien op de pagina met de broncode van het e-mailbericht. Hier is een voorbeeld van de eerste 'Received'-regel die e-mailproviders accepteren:



Ontvangen: van a74-66.smtp-out.amazonses.com (a74-66.smtp-out.amazonses.com. [54.240.74.66]) door mx.google.com
Dit voorbeeld is de regel die Google schrijft, niet de regel die de afzender toevoegt. Het vertelt me simpelweg dat Google de e-mail heeft ontvangen van IP-adres 54.240.74.66 op smtp-out.amazonses.com. Om te zien of dit logisch is, moet ik het nu vergelijken met de andere zichtbare headers in het bericht.
Voor dit specifieke bericht is de afzender die in de header zichtbaar is: [e-mail beveiligd]Het retourpad is het Amazon-domein: amazonses.com. Uit andere informatie die ik eerder heb gecontroleerd, blijkt dat SPF dit Amazon SES IP-adres, 54.240.74.66, heeft gepasseerd en dat DKIM makeuseof.com heeft gepasseerd. Alles klopt. Het is heel gebruikelijk dat bedrijven notificaties versturen via de Amazon SES-infrastructuur, dus het hele plaatje klopt.
Wanneer een e-mail legitiem is, volgt deze een routeringspad dat onder andere het volgende omvat:
- Erkende postdienst
- Server-matching authenticatie
- Er is geen sprake van een willekeurige hostingprovider in de keten (het moet een erkend e-mailserviceplatform zijn).
Valse e-mails laten meestal een spoor achter, bijvoorbeeld wanneer de serviceprovider een bericht ontvangt van een ongerelateerde VPS, een onbekend domein of een IP-adres dat niet is gekoppeld aan de geadverteerde afzender.
Hoewel dit over het algemeen klopt, is het belangrijk om te weten dat geavanceerdere aanvallen ook via gecompromitteerde legitieme accounts of bekende clouddiensten kunnen verlopen. De afwezigheid van deze waarschuwingssignalen garandeert dus geen 100% legitimiteit.
Vervormingen in bericht-ID en envelop wijzen op luie of massale phishing.
De details van de infrastructuur komen zelden overeen met het merk dat wordt nagebootst.
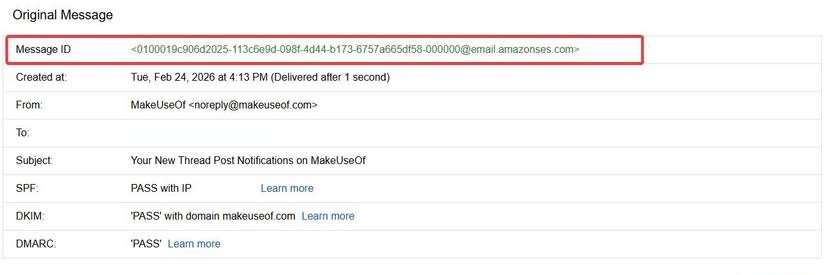
Het veld Message-ID is een andere belangrijke kop die niet over het hoofd gezien mag worden. Het is het eerste element dat u ziet op de pagina met de broncode. Dit is een wereldwijd unieke identificatiecode die wordt gegenereerd door de server van de afzender van het bericht. Het heeft meestal de vorm van een lange tekenreeks die eindigt met het @domein-component. U moet goed letten op dit domein.
Je mag verwachten dat een bericht van amazon.com een bericht-ID heeft die eindigt op het Amazon-domein. Als je in plaats van Amazon iets krijgt zoals @cheapmailer.hosting123.net, is dat verdacht; negeer dat niet.
Er is echter nog ander bewijs in Message-ID dat aantoont dat het bericht niet authentiek is:
- Het bericht-ID ontbreekt volledig.
- De bericht-ID-formaten zijn identiek in alle phishing-e-mails, ongeacht het onderwerp.
- Ramadhan X Mailer Oud of vreemd.
- X-Originating-IP Exposed verwijst naar een woongebied of een gebied met goedkope accommodaties.
De reden waarom Message-ID zo'n krachtig hulpmiddel is voor het detecteren van frauduleuze e-mails, is dat hoewel geavanceerde aanvallers ze wellicht kunnen opschonen, massale phishing vaak prioriteit geeft aan kwantiteit boven complexiteit.
Een Message-ID is een van de gemakkelijkste manieren voor een aanvaller om een bericht te vervalsen, dus een overtuigende Message-ID mag nooit als bewijs van authenticiteit worden beschouwd; de waarde ervan ligt vrijwel uitsluitend in het detecteren van slordige of geautomatiseerde phishingcampagnes die niet de moeite nemen om het correct af te stemmen.
Het verenigen van de drie titels
De rode draad tussen de drie titels die ik beschreef, is dat ze alle drie betrekking hebben op de manier waarop de boodschap wordt overgebracht. Ze houden geen rekening met de manier waarop de boodschap wordt gepresenteerd. Het element van overdracht is echter cruciaal, omdat de presentatie gemakkelijker te repliceren is. Bovendien laten elementen van overdracht sporen achter die als indicatoren van authenticiteit kunnen dienen.
natuurlijk, Als u veel ongewenste berichten ontvangt, is het verstandig om praktische stappen te ondernemen om het aantal te verminderen.Want hoe meer er zijn, hoe groter de kans dat er iets tussen valt.