Docker is een van de meest gebruikte containerplatforms en is erg populair bij software-engineers en -ontwikkelaars. Het wordt geleverd met een krachtige grafische interface (CLI) -tool voor het beheren van Docker-containers en andere gerelateerde taken.
Standaard heb je rootrechten nodig om Docker-gerelateerde opdrachten op Linux uit te voeren. U kunt deze instelling natuurlijk wijzigen om de uitvoering comfortabeler te maken en Docker-opdrachten uit te voeren zonder rootgebruikersrechten, maar u moet zich bewust zijn van de beveiligingsimplicaties. Verifiëren Docker-containers gebruiken in Linux.
Snelle links
Wat is het aanvalsoppervlak in Docker?
Het "aanvalsoppervlak" is het aantal aanvalspunten, zoals het aantal vensters, dat een kwaadwillende gebruiker kan gebruiken om in te breken in uw systeem en grote schade aan te richten. Over het algemeen moeten IT-systemen een minimaal aanvalsoppervlak hebben om beveiligingsrisico's te minimaliseren.
Over het algemeen is het aanvalsoppervlak van Docker minimaal. Containers draaien in een veilige, geïsoleerde omgeving en hebben geen invloed op het besturingssysteem van de host, tenzij anders geconfigureerd. Bovendien draaien Docker-containers slechts minimale services, waardoor ze veiliger zijn.
U kunt een Linux-systeem configureren om Docker te besturen zonder sudo-privileges. Dit kan geschikt zijn in ontwikkelomgevingen, maar kan een ernstig beveiligingsprobleem vormen in productiesystemen. Dit is waarom Docker nooit wordt geïmplementeerd zonder sudo.
1. De mogelijkheid om Docker-containers te besturen
Zonder sudo-privileges kan iedereen met toegang tot uw systeem of server elk aspect van Docker beheren. Het heeft toegang tot uw Docker-logbestanden en kan containers naar believen of per ongeluk stoppen en verwijderen. U kunt ook kritieke gegevens verliezen die essentieel zijn voor de bedrijfscontinuïteit.
Als u Docker-containers in productieomgevingen gebruikt, leidt downtime tot het verlies van verschillende gegevens en vertrouwen.
2. Krijg controle over de mappen van het hostbesturingssysteem
Docker Volumes is een krachtige service waarmee u containergegevens kunt delen en onderhouden door deze naar een opgegeven map op het hostbesturingssysteem te schrijven.
Een van de grootste bedreigingen die gepaard gaat met het uitvoeren van Docker zonder sudo, is dat iedereen op uw systeem controle kan krijgen over de mappen van het hostbesturingssysteem, inclusief de homedirectory.
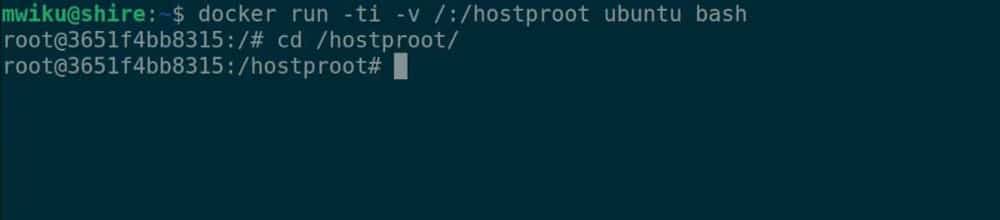
Het enige dat u hoeft te doen, is een Linux Docker-image uitvoeren, bijvoorbeeld een Ubuntu-image, en deze koppelen aan uw thuismap met de volgende opdracht:
docker run -ti -v /:/hostproot ubuntu bash
Aangezien Linux Docker-containers als rootgebruiker worden uitgevoerd, betekent dit in feite dat u toegang hebt tot de volledige thuismap.
De bovenstaande opdracht zal de nieuwste Ubuntu-afbeelding downloaden, uitvoeren en installeren in uw thuismap.
Ga in de Terminal voor Docker-containers naar de directory /hostroot met behulp van het .commando cd:
cd /hostproot
Toont een lijst met de inhoud van deze map met behulp van de opdracht ls Alle bestanden van het hostbesturingssysteem die nu beschikbaar zijn in uw container. Nu kunt u bestanden manipuleren, vertrouwelijke bestanden bekijken, bestanden verbergen en zichtbaar maken, machtigingen wijzigen, enzovoort.
3. Installeer malware
Een goed ontworpen Docker-image kan op de achtergrond worden uitgevoerd en uw systeem manipuleren of gevoelige gegevens verzamelen. Erger nog, een kwaadwillende gebruiker kan via Docker-containers schadelijke code op uw netwerk verspreiden.
Er zijn veel praktische use-cases voor Docker-containers en bij elke toepassing komt een andere reeks beveiligingsbedreigingen. Verifiëren Hoe Docker in Linux te installeren.
Docker-containers beveiligen op Linux
Docker is een krachtig en veilig platform. Het uitvoeren van Docker zonder sudo vergroot het aanvalsoppervlak en maakt uw systeem kwetsbaar. In productieomgevingen wordt het ten zeerste aanbevolen om sudo met Docker te gebruiken.
Met zoveel gebruikers op het systeem wordt het erg moeilijk om aan elke gebruiker machtigingen toe te wijzen. In dergelijke gevallen kan het volgen van best practices voor toegangscontrole u helpen uw systeem veilig te houden. U kunt nu bekijken Wat is toegangscontrole en waarom heb je het nodig?