Aangezien aanvallen op de toeleveringsketen een steeds vaker voorkomend type cyberaanval worden, worden cyberbeveiligingsprofessionals onder druk gezet om met nieuwe en krachtigere oplossingen te komen om deze groeiende dreiging voor individuen en organisaties over de hele wereld te bestrijden.
Voordat we echter een effectieve verdediging tegen cyberaanvallen kunnen ontwikkelen, moeten we uitzoeken waarom aanvallen op de toeleveringsketen toenemen en leren van verschillende fouten uit het verleden.
Cyberaanvallen worden vaak over het hoofd gezien bij aanvallen op de toeleveringsketen, maar ze kunnen catastrofale schade aanrichten als ze voldoende tijd krijgen. Supply chain-aanvallen zijn gericht op verkopers en leveranciers in plaats van rechtstreeks op een specifiek bedrijf, waardoor ze moeilijker te detecteren en te voorkomen zijn als de leveranciers van het bedrijf zich niet houden aan het strikte cyberbeveiligingsbeleid en de beste tools gebruiken. Verifiëren Wat is risicobeheer door derden en waarom is het belangrijk?
Snelle links
Wat zijn supply chain-aanvallen?
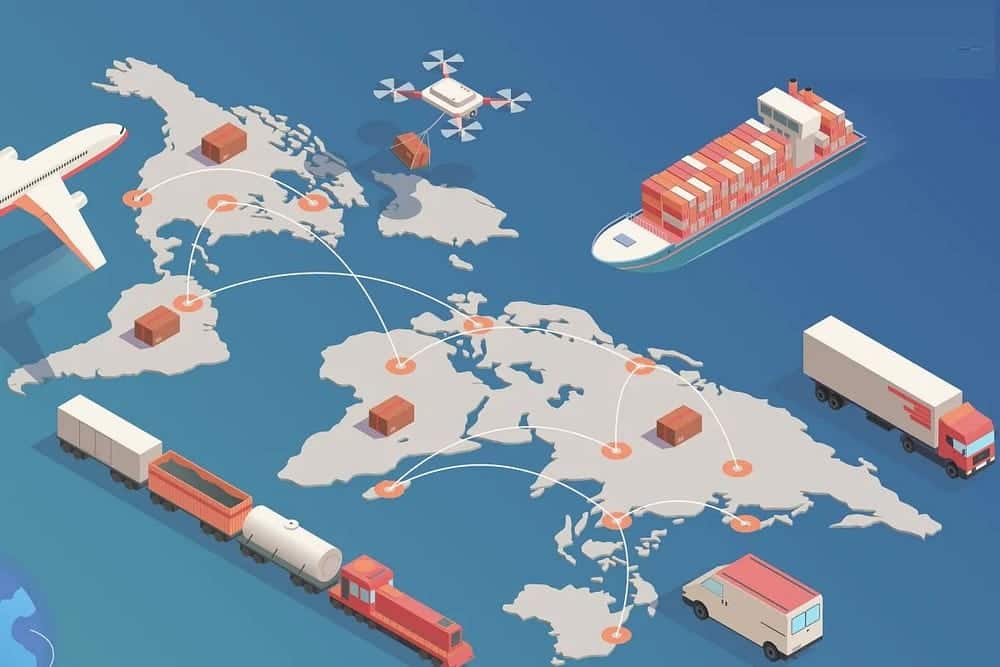
Een supply chain-aanval is een soort cyberaanval die gericht is op bedrijven door te zoeken naar zwakke schakels in hun supply chain, zoals software, hardware en services van derden. Zelfs als het bedrijf zelf een sterke cyberbeveiliging heeft, is er meestal een onveilige softwareleverancier of andere derde partijen die als achterdeur kunnen worden gebruikt om de beveiligingssystemen van het bedrijf te omzeilen.
Kortom, de aanvaller vindt een makkelijk doelwit en maakt misbruik van de vertrouwensrelatie tussen de partijen binnen de supply chain. Het infecteert software van leveranciers meestal met malware om ongeoorloofde toegang tot de toeleveringsketen te krijgen en verspreidt de malware vervolgens over het netwerk. Zoals u vermoedt, kan dit wijdverspreide datalekken veroorzaken.
Omdat componenten die bij een succesvolle supply chain-aanval zijn aangetast, zich snel verspreiden, zijn dit soort cyberaanvallen helaas moeilijk te detecteren. Als u vermoedt dat uw gevoelige gegevens zijn aangetast, zijn er manieren waarop u dat kunt doen Bescherm uzelf na een datalek Maar je zult snel moeten handelen.
Hoe supply chain-aanvallen werken
De aanvaller volgt onveilige netwerkprotocollen, onbeschermde serverinfrastructuur en onveilige programmeerpraktijken. Het breekt in, verandert broncodes en verbergt malware in build- en updateprocessen.
Omdat de software is gemaakt en vrijgegeven door vertrouwde leveranciers, zijn deze applicaties en updates ondertekend en goedgekeurd. Bij aanvallen op de toeleveringsketen van software is de leverancier zich er waarschijnlijk niet van bewust dat zijn toepassingen of updates zijn geïnfecteerd met schadelijke code wanneer deze voor het publiek worden vrijgegeven. De schadelijke code wordt vervolgens uitgevoerd met hetzelfde vertrouwen en dezelfde machtigingen als de hoofdtoepassing.
Waarom nemen supply chain-aanvallen toe?
Wat aanvallen op de toeleveringsketen bijzonder riskant maakt, is het feit dat zelfs de kleinste scheur in de beveiliging of de kleinste wijziging verwoestende gevolgen kan hebben. Als bijvoorbeeld een stuk code wordt gecompromitteerd, kan de hele toeleveringsketen eronder lijden. Zelfs vertrouwde software is niet veilig voor dit soort aanvallen, omdat de meest vertrouwde applicaties kwetsbaarheden bevatten en aanvallers zijn meer dan bereid om deze te misbruiken. Verifiëren Hoe is internetcriminaliteit ontstaan? Een korte geschiedenis van cyberaanvallen.



Laten we nu eens kijken naar enkele van de belangrijkste redenen waarom aanvallen op de toeleveringsketen toenemen.
1. Kwetsbaarheden in open source-software
Hoewel open source software bedrijven grote voordelen biedt (van flexibiliteit en transparantie tot lagere kosten), vormen de kwetsbaarheden ernstige risico's voor de beveiliging van applicaties. Omdat open source-software door iedereen kan worden doorgelicht, verbeterd of anderszins aangepast, blijft het open voor aanvallen op de toeleveringsketen.
Cybercriminelen kunnen kwetsbaarheden gemakkelijk misbruiken om ongeoorloofde toegang te krijgen tot bedrijfssystemen, waar ze gevoelige gegevens kunnen stelen of software of een heel systeem kunnen saboteren.
2. Aanvragen verstrekt door de verkoper
Zoals je al kunt raden, kan het vertrouwen op applicaties van derden het risico op cyberaanvallen en beveiligingsbedreigingen op netwerkniveau vergroten. Als een app van derden wordt gecompromitteerd, hebben cybercriminelen toegang tot gevoelige gegevens van iedereen die deze momenteel gebruikt.
Bovendien heeft de app mogelijk niet dezelfde privacybescherming als een organisatie, wat betekent dat gebruikersgegevens zonder hun toestemming met derden kunnen worden gedeeld, of erger nog, voor snel geld aan adverteerders kunnen worden verkocht.
3. Meer geavanceerde malware
Of we het nu hebben over ransomware, spyware of een command-and-control-aanval, malware (ook bekend als Malware) wordt steeds geavanceerder — ChatGPT wordt zelfs gebruikt om malware te maken.
Naarmate malware zich ontwikkelt, wordt het moeilijker te detecteren binnen de toeleveringsketen, omdat het zichzelf kan vermommen als een veilige app of legitieme app-update. Verifiëren Zal ChatGPT een cyberbeveiligingsdreiging worden? Hier leest u waar u op moet letten.
4. Bedreigingen van binnenuit of menselijke fouten
Bij aanvallen op de toeleveringsketen stoppen bedreigingen van binnenuit niet bij de werknemers van het bedrijf, maar omvatten ze ook alle derde partijen waarmee de organisatie samenwerkt. Om dit soort bedreigingen tegen te gaan, is het noodzakelijk om strikte toegangscontrole te implementeren en gebruikersactiviteit te monitoren. Hoewel deze aanvallen relatief zeldzaam zijn, kunnen de gevolgen catastrofaal zijn voor elk bedrijf.
De factor menselijke fouten kan niet volledig worden geëlimineerd, maar kan wel worden geminimaliseerd door passende veiligheidspraktijken, zoals het bevorderen van het bewustzijn van problemen met de toeleveringsketen en het geven van training aan werknemers. Menselijke fouten kunnen immers zoiets eenvoudigs zijn als het klikken op de verkeerde link in een e-mail en het onbedoeld downloaden van malware om u te bespioneren en uw gegevens te stelen. Verifiëren Wat is toegangscontrole en waarom heb je het nodig?
5. Versleuteling bestaat niet
Hoewel het vertrouwen van zakelijke partners, externe dienstverleners, werknemers en eindgebruikers erg beleefd is, zal het niet veel doen voor de veiligheid van het bedrijf. Om gevoelige gegevens binnen een organisatie veilig te houden, moet encryptie end-to-end zijn.
Met sterke versleuteling aan jouw kant zullen cybercriminelen moeite hebben om een achterdeur voor datamining te creëren tijdens een aanval op de toeleveringsketen. Kortom, al uw privégegevens blijven beschermd.
6. Geen vertrouwen is makkelijker gezegd dan gedaan
Het Zero Trust-model gaat er niet vanuit dat gebruikers en applicaties standaard betrouwbaar zijn, maar vereist authenticatie voordat toegang tot gegevens en andere IT-activa wordt toegestaan. Door ongeoorloofde activiteiten binnen het netwerk te blokkeren, kan een wantrouwenkader aanvallen op de toeleveringsketen verminderen.
Een ander ding dat het no-trust-raamwerk echter kan schaden, is de productiviteit, en daarom zijn veel organisaties traag om het over te nemen. Verder is er het probleem van het naleven van bestaande beveiligingsregelgeving, evenals tijd en kosten die kleine organisaties kunnen belemmeren. Verifiëren Wat is zero-knowledge security en waarom is het tegenwoordig belangrijk?
Kunnen we de beveiligingsrisico's van de toeleveringsketen verminderen?
Ja, dat kunnen we, hoewel het niet zo eenvoudig is als het lijkt. In de meeste gevallen zijn aanvallen op de toeleveringsketen verreikend, goed doordacht en goed uitgerust. Ze maken ook misbruik van het vertrouwen tussen zakenpartners en externe applicatieproviders, waardoor het moeilijk wordt om dit soort aanvallen te voorkomen en te detecteren voordat er schade wordt aangericht.
Maar we kunnen beginnen met het implementeren van een "zero trust"-model (inclusief meervoudige authenticatie en end-to-end encryptie), het versterken van beveiligingssystemen en het regelmatig uitvoeren van beveiligingsaudits. Onderschat ook nooit wat training van werknemers kan doen voor de algehele beveiliging van een organisatie. U kunt nu bekijken De beste banen op het gebied van cyberbeveiliging die u kunt nastreven.