Sandboxing, geïntroduceerd in 2007 en toegevoegd in 2012, is een tool die door macOS-systemen wordt gebruikt om de schade die een toepassing kan aanrichten te beperken. Appel zegt: "hoewel Sandbox-app Het voorkomt geen aanvallen op uw app, maar het vermindert met succes de schade die een van hen kan veroorzaken. Sandboxing van de macOS-app geeft gebruikers energie door de hoeveelheid problemen die een schadelijke app kan veroorzaken te beperken.

Snelle links
Wat is sandboxen op macOS?
Elke app krijgt zijn eigen speelruimte: de “sandbox”. Als een app buiten de sandbox toegang wil krijgen, moet deze het besturingssysteem om toestemming vragen. Afhankelijk van uw sandbox-instellingen, zal het besturingssysteem het verzoek weigeren of goedkeuren, waarbij zo min mogelijk informatie wordt verstrekt om het verzoek te voltooien.
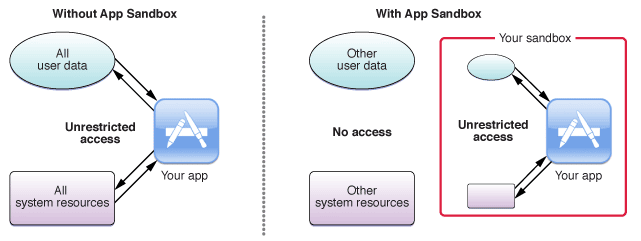
Denk aan een auto. De bestuurder wordt beschermd met meerdere veiligheidsvoorzieningen, zoals antiblokkeer-afstandhouders, airbags, kreukelzones en meer. In 2007, ten tijde van de introductie van Sandboxing, waren er nog geen vergelijkbare computersystemen. Zoals gevraagd in de presentatie Waar waren de veiligheidsgordels voor de computers? Sandboxing beschermt gebruikers zoals auto's hun bestuurders beschermen: het niet voldoen aan schadebeperkende systemen. Of het nu te wijten is aan kwaadaardige activiteiten of codeerfouten, de schade wordt verminderd.
Omdat sandbox de mogelijkheden van apps beperkt, kan het de vrijheid van ontwikkelaars beperken. Sandbox-applicaties werken langzamer en hebben meer tijd nodig om te ontwikkelen. Met de enorme mogelijkheden van Mac kunnen sandbox-limieten een enorme impact hebben op de compatibiliteit van verschillende applicaties. Als gevolg hiervan worden veelbelovende gebruikers vaak gevraagd om apps uit te voeren om buiten de sandbox te draaien, of het nu gaat om prestatie- of functieproblemen.
Hoe werkt sandboxen?
Sandbox is gebaseerd op het principe van minste privilege. Kortom, systemen kunnen doen wat ze moeten doen, maar niet meer. Door elk onderdeel van het systeem te beperken tot alleen het behalen van het gestelde doel, verkleint u de kans dat uw app wordt gehackt. Er is bijvoorbeeld geen reden voor een zaklamp-app om toegang te hebben tot je contactenlijst.
Toepassingen hebben toegang buiten hun beschermingszone, maar alleen met OS-toestemming. Neem het macOS-dialoogvenster Opslaan en openen. De toepassing heeft in zijn sandbox geen directe toegang tot de bestandssysteembronnen op uw harde schijf. Het is bijvoorbeeld niet mogelijk om een open paneel te tekenen in “~/Documents”. In plaats daarvan zou de app moeten vragen Powerbox-API Met NSOpenPanel- en NSSavePanel-klassen voor paneeltoegang.
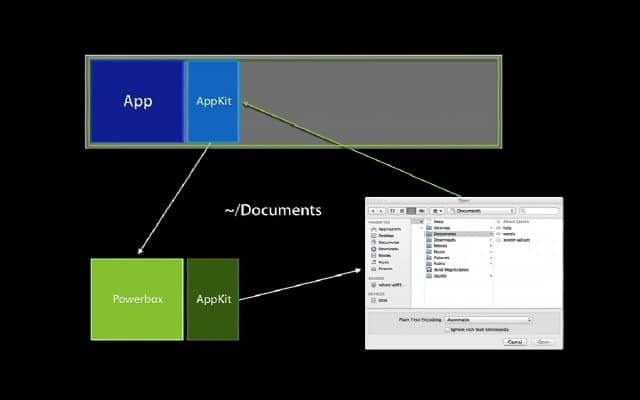
De applicatie kan niet direct zien wat er in de Powerbox gebeurt. Alleen het geopende of opgeslagen bestand is beschikbaar voor de toepassing. Op deze manier kunnen applicaties kritische functies uitvoeren zonder blootgesteld te worden aan onnodige risico's.
Deze functie wordt ingeschakeld door: verdienste (met name com.apple.security.files.user-selected.read-write). Applicatieontwikkelaars stellen rechten in die bepalen wat de applicatie doet. Op basis van de genoemde voordelen zorgt het besturingssysteem ervoor dat de applicatie een voldoende beperkt functionaliteitsniveau heeft.
Dit denkproces ligt ten grondslag aan het model en het mechanisme van het sandboxen van de hele applicatie: applicaties moeten hun intentie kenbaar maken en toestemming vragen aan een baas op OS-niveau om iets gevaarlijks gedaan te krijgen.
Sandbox-apps versus niet-sandbox-apps
Vanaf 1 juni 2012 moeten alle apps van derden die via de Mac App Store worden gedistribueerd, worden gesandboxt. Hoewel sandboxing een breed scala aan app-functionaliteit mogelijk maakt, zul je merken dat Mac App Store-apps vaak beperkter zijn dan hun onbeschermde componenten. Sommige ontwikkelaars hebben zelfs twee versies: een app met alle functies om direct te downloaden en een installatieprogramma voor de Mac App Store. Dankzij de complexiteit van sandbox-ontwikkeling wordt het toevoegen van nieuwe functionaliteit aan een toepassing als nog moeilijker beschouwd - als dergelijke functionaliteit zelfs door het besturingssysteem is toegestaan.
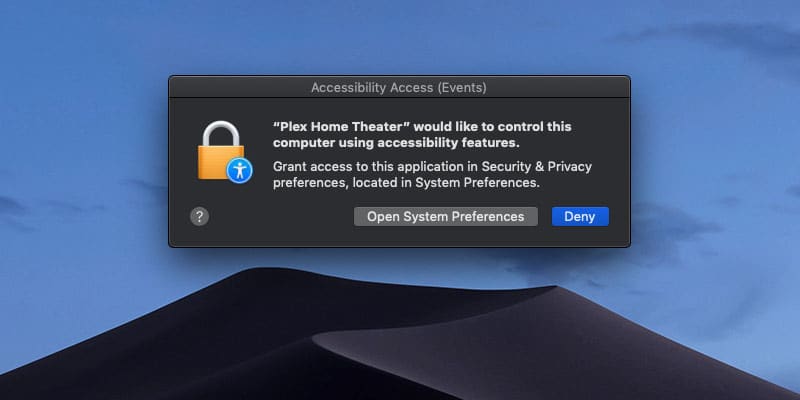
Hoewel sandbox-apps baat kunnen hebben bij de Mac App Store-distributie, kun je de waarde raden die volgens ons goed is. Sandbox-modus kan ook worden uitgebreid met beveiligingsmachtigingen. Hoewel een app dat niet kan Toegankelijkheidsrechten inschakelen voor hetzelfde Het kan de gebruiker echter vragen om dit te doen.
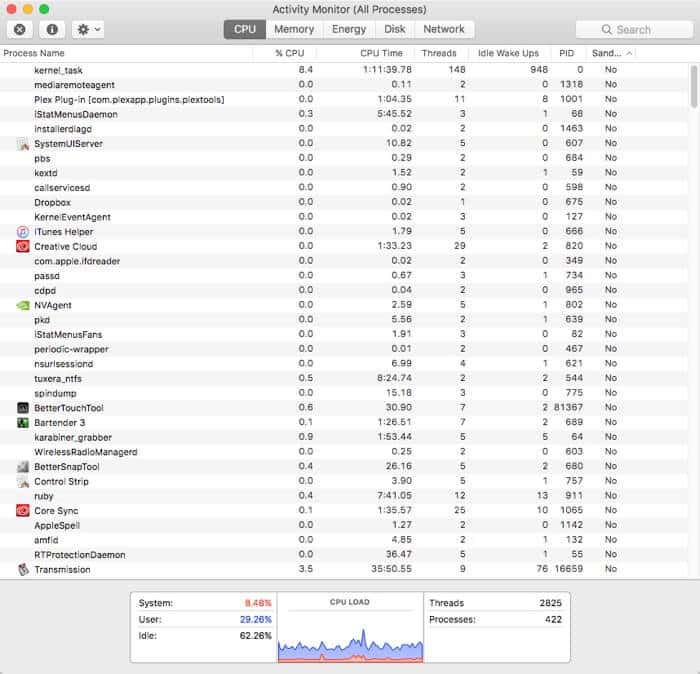
Om te zien welke van uw apps in een sandbox zitten, opent u Activiteitenweergave en klikt u met de rechtermuisknop op de kolomkoppen om een "Sandbox" aan het venster toe te voegen.
Er zijn enkele toepassingen die nooit kunnen bestaan in de sandbox-modus. In feite wordt een verscheidenheid aan kostbare use-cases voorkomen door sandboxing. Sandbox verhindert communicatie tussen applicaties, monitoring of modificatie, wat de interactie tussen applicaties enorm beperkt. Systeembrede snelkoppelingen zoals TextExpander zijn volledig verboden, omdat dat niveau van functionaliteit door de sandbox kan worden toegestaan.
Conclusie
Zoals verwacht, macOS-apps in sandbox-modus Niet goed. Identificeer de unique selling points van uw Mac-apps, zoals verbeterde snelheid en functionaliteit. Applicaties die buiten de beschermingszone draaien, zijn altijd capabeler en sneller. Vanuit het oogpunt van een krachtige gebruiker zijn de meest gebruikte apps onbeschermd. Apps zoals TextExpander, SnagIt en TotalFinder zijn allemaal cruciaal voor mijn dagelijkse werk. Om soortgelijke brede problemen te voorkomen, hebben toekomstige beveiligingssystemen flexibiliteit en robuustheid nodig in evenwicht met transparantie.