Het verbergen van de naam van een Wi-Fi-netwerk is altijd een legitieme stap geweest om uw netwerk veilig en beschermd te houden door niet de mogelijkheid te bieden om het via een reguliere zoekopdracht te vinden. Er zijn echter situaties die ertoe kunnen leiden dat u het bekijkt om toegang te krijgen tot uw netwerk voor andere apparaten, waardoor u op zoek gaat naar andere betrouwbare manieren waarmee u uw netwerk kunt beschermen.
Het verbergen van uw Wi-Fi-netwerknaam en service set identifier (SSID) biedt niet de geavanceerde cyberbeveiliging die een gebruiker mag verwachten. Dus waarom garandeert het verbergen van de naam van een Wi-Fi-netwerk de veiligheid ervan niet, en welke stappen moet u ondernemen om uw netwerk veiliger te maken?
Nu het aantal cyberdreigingen toeneemt, wil onze gids u de kennis bieden die nodig is om de juiste stappen te nemen om de beveiliging van uw draadloze netwerk te verbeteren. Waar u kunt ontdekken hoe u de balans kunt vinden tussen veiligheid en comfort bij het gebruik van uw Wi-Fi-netwerk. Verifiëren Een wifi-netwerk hacken (ethische manieren om een wachtwoord te verkrijgen).
Snelle links
Waarom het verbergen van uw Wi-Fi SSID uw netwerk niet beveiligt
Heeft u ooit naar een Wi-Fi-netwerk gezocht en die “verborgen” netwerken gevonden in uw lijst met beschikbare verbindingen? Je hebt waarschijnlijk gemerkt dat deze netwerken niet volledig onzichtbaar zijn, ook al zijn hun namen verborgen.
Als u de SSID (service set identifier) van uw Wi-Fi-netwerk verbergt, moet u uw router configureren om te stoppen met het uitzenden van de netwerknaam. Deze functie is gebruikelijk bij de meeste Wi-Fi-routers en de Wi-Fi-hotspot van uw smartphone.
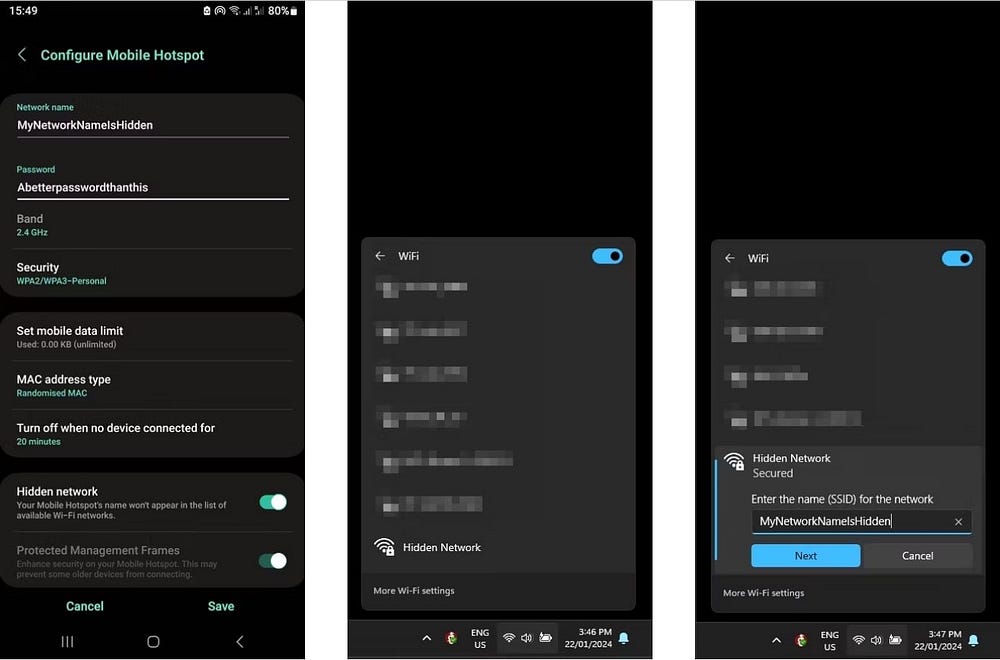
In het bovenstaande voorbeeld wordt een verbindingspunt met de naam “MijnNetwerkNaamIsVerborgen” gemaakt en is de optie SSID verbergen geselecteerd. Wanneer het op een computer met het netwerk is verbonden, verschijnt het als een ‘verborgen netwerk’. Om verbinding te maken, moet u de volledige SSID handmatig invoeren.
Dit is een voorbeeld van ‘security by obscurity’, dat helaas niet veel bescherming biedt. Hoewel de netwerknaam verborgen is, is deze, zoals u kunt zien, niet onzichtbaar.
In feite is SSID-maskering niet effectief tegen hacktools en netwerkanalysetools zoals Wireshark أو airmon-ng. Deze tools kunnen gemakkelijk verborgen netwerken detecteren en exploiteren door datapakketten te onderscheppen die zelfs worden verzonden als de SSID verborgen is.
Een verborgen SSID kan ook het ruisniveau verhogen: het basisniveau van interferentie in een draadloze omgeving. In grote kantoren of woongebouwen is het effect erger en resulteert dit in verminderde netwerkprestaties.



Het verbergen van de SSID leidt ook tot incompatibiliteit met sommige oudere apparaten en IoT-apparaten, zoals smart home-technologie.
Gezien deze tekortkomingen is het duidelijk dat het verbergen van uw netwerk-SSID niet het wondermiddel is voor cyberbeveiliging, zoals vaak wordt gedacht. Dus, hoe kunt u uw Wi-Fi-netwerk echt beschermen?
1. Wijzig het standaardwachtwoord en de SSID
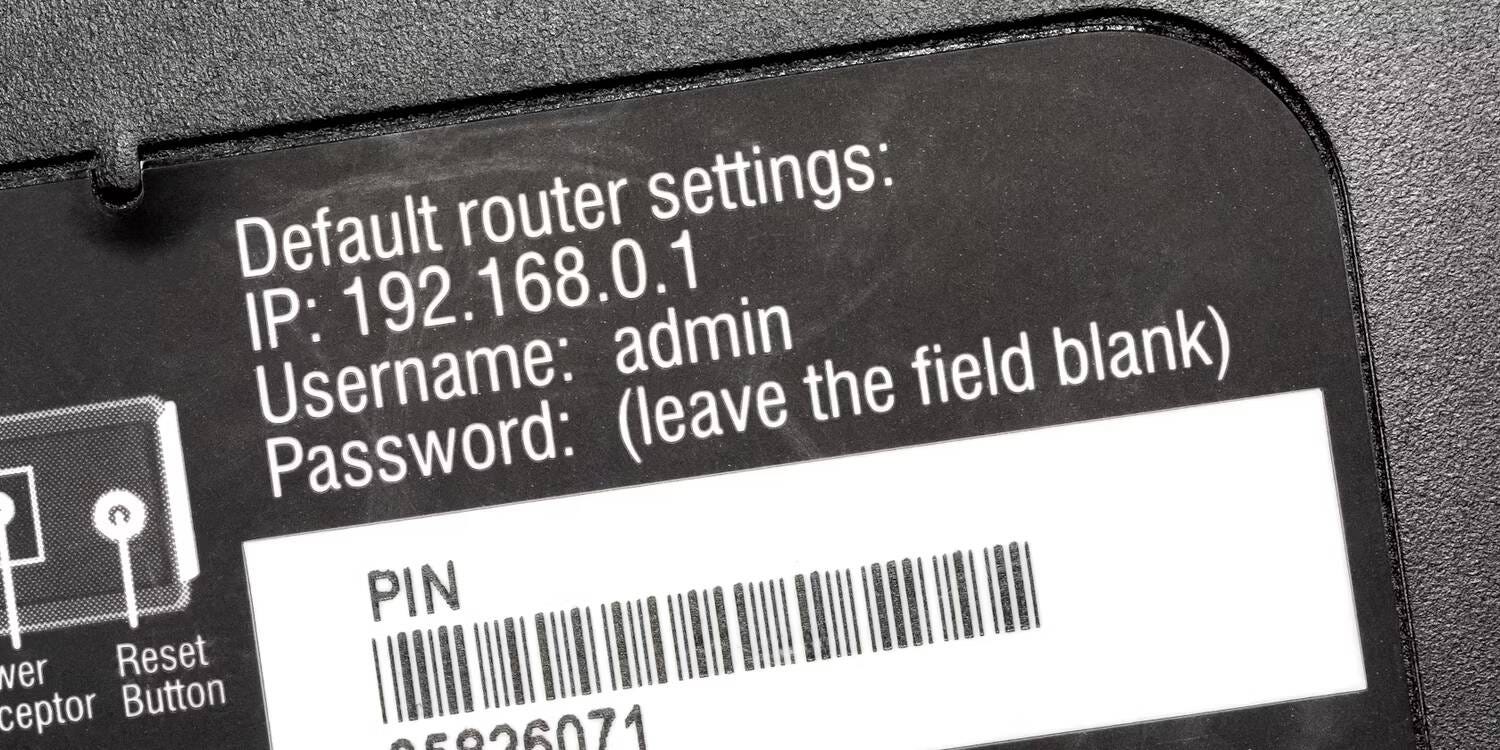
Uw router wordt vaak geleverd met een voorgeprogrammeerd wachtwoord (u vindt dit meestal op de onderkant van het apparaat). Het wachtwoord is meestal een reeks van maximaal 10 cijfers. Eerst moet je gebruiken Aangepaste wachtwoordgenerator Om een complexer wachtwoord te maken.
Gebruik een combinatie van kleine en hoofdletters, cijfers en symbolen. Terwijl u dit doet, is het ook aan te raden om de SSID te wijzigen, zodat u iets creatiefs kunt bedenken. Vergeet niet om geen naam te gebruiken die de fysieke locatie van uw router kan identificeren.
2. Update de Wi-Fi-wachtwoordcodering
Wi-Fi-codering versleutelt uw gegevens effectief, zodat niemand anders deze kan lezen. Oudere Wi-Fi-coderingsprotocollen zoals WEP en WPA kunnen gemakkelijk worden gehackt met hacktools, en zelfs het breder gebruikte WPA2-protocol kent kwetsbaarheden.
Moderne routers beschikken over WPA3-codering, maar om compatibiliteitsredenen is WPA2 standaard geselecteerd. Als uw router echter het moderne protocol ondersteunt, moet u WPA3-codering gebruiken. Als u problemen ondervindt waarbij oudere apparaten geen verbinding kunnen maken, kunt u meestal een combinatie van WPA2/WPA3 selecteren.
3. Update routerfirmware
Net als uw smartphone en computer worden netwerkapparaten regelmatig voorzien van beveiligingspatches en updates. Firmware-updates voor de Wi-Fi-router zijn doorgaans te vinden in de systeeminstellingen van uw router en vereisen een herstart van het apparaat na de installatie.
Als u deze updates verwaarloost, blijven netwerkapparaten kwetsbaar voor bedreigingen die zijn ontdekt sinds de productie van het apparaat. Verifiëren Beste alternatieve firmware-opties voor uw router.
4. Netwerkmonitoring en inbraakdetectie
Het is heel duidelijk dat u elke nieuwe persoon in uw huis zult opmerken. Je kent je vrienden en familie en kunt een vreemde herkennen. Controleren wie uw wifi gebruikt en wat is iets ingewikkelder, maar niet minder belangrijk.
U kunt een smartphone-app gebruiken om te controleren of uw netwerk veilig is, het netwerk waarmee u bent verbonden scannen en het fysieke adres (MAC-adres) van uw apparaten omzetten in beschrijvende namen, zodat ze gemakkelijker te identificeren zijn.
Als u apparaten ziet die u niet herkent, kunt u deze verwijderen via uw routerinstellingen. Verifiëren Wi-Fi controleren op verdachte apparaten.
5. Sta toe dat het MAC-adres wordt vermeld
Met deze methode (ook wel ‘whitelisting’ genoemd), die op de meeste routers kan worden ingesteld, kan een apparaat alleen verbinding met uw netwerk maken als het MAC-adres eerder is goedgekeurd.
Elk apparaat bevat Mac adres Uniek en meestal te vinden in de instellingen of op het label op het apparaat zelf. Wanneer de Toegestane lijst is ingeschakeld, kan elk apparaat dat niet op de lijst staat geen verbinding maken met uw Wi-Fi-netwerk.
6. Netwerksegmentatie
Het verdelen van uw thuisnetwerk in segmenten, ook wel ‘subnetten’ genoemd, is een goede manier om gevoelige informatie weg te houden van apparaten die al met uw Wi-Fi-netwerk zijn verbonden.
Elk segment heeft doorgaans toegangscontroleregels, wat betekent dat bepaalde apparaten in het ene segment niet kunnen communiceren met apparaten in een ander segment.
Een voorbeeld hiervan is dat uw smart home-apparaten zich op één subnet bevinden, zodat ze geen toegang hebben tot informatie op een ander apparaat, zoals een thuisopslagserver of NAS. Een andere veel voorkomende implementatie is een captive gate, of Gasten Netwerk, waarvoor doorgaans geen wachtwoordverificatie vereist is, maar gescheiden is van het hoofdnetwerk.
7. Schakel WPS uit
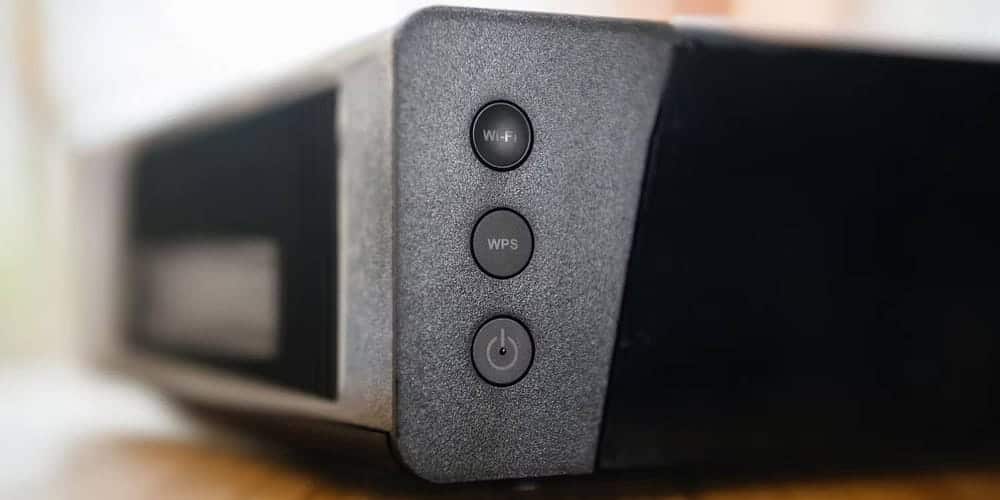
Het is je misschien opgevallen dat je router een knop heeft met de naam WPS. Deze functie gaat verder dan wachtwoordbeveiliging en zorgt ervoor dat u met één druk op de knop verbinding kunt maken.
Wi-Fi Protected Setup (WPS) is ontworpen op basis van de theorie dat als u dicht genoeg bij een router bent om op een knop te drukken, u er mogelijk ook verbinding mee kunt maken. Het is een beetje alsof je de huissleutel onder de deurmat laat liggen; Het is een handig proces, maar het brengt een enorm veiligheidsrisico met zich mee. Het is het beste om deze functie uit te schakelen en wachtwoordverificatie zijn werk te laten doen. Je kunt nu bekijken Beste Android-apps voor toegang tot een met een wachtwoord beveiligd WiFi-netwerk.