Processen zijn een essentieel en onvermijdelijk onderdeel van Windows en het is niet ongebruikelijk om er tientallen of honderden in Taakbeheer te zien. Elk proces is een actieve toepassing of een onderdeel ervan. Helaas weten makers van malware dit en het is bekend dat ze slechte code verbergen achter legitieme procesnamen.
Hier zijn enkele van de meest voorkomende gehackte of gerepliceerde processen, samen met waar je moet zijn en hoe je een kwaadaardige versie kunt herkennen. Verifiëren Hoe komt malware in app stores?
Snelle links
1. svchost.exe
Servicehost, of svchost.exe, is een gedeeld serviceproces. Staat veel andere Windows-services toe om processen te delen. Dit helpt het gebruik van bronnen te verminderen, waardoor het systeem efficiënter wordt. U zult vrijwel zeker meer dan één instantie van svchost.exe zien in Taakbeheer, maar dit is normaal. Als een of meer van deze bestanden zijn aangetast door malware, merkt u mogelijk een aanzienlijke afname van de prestaties.
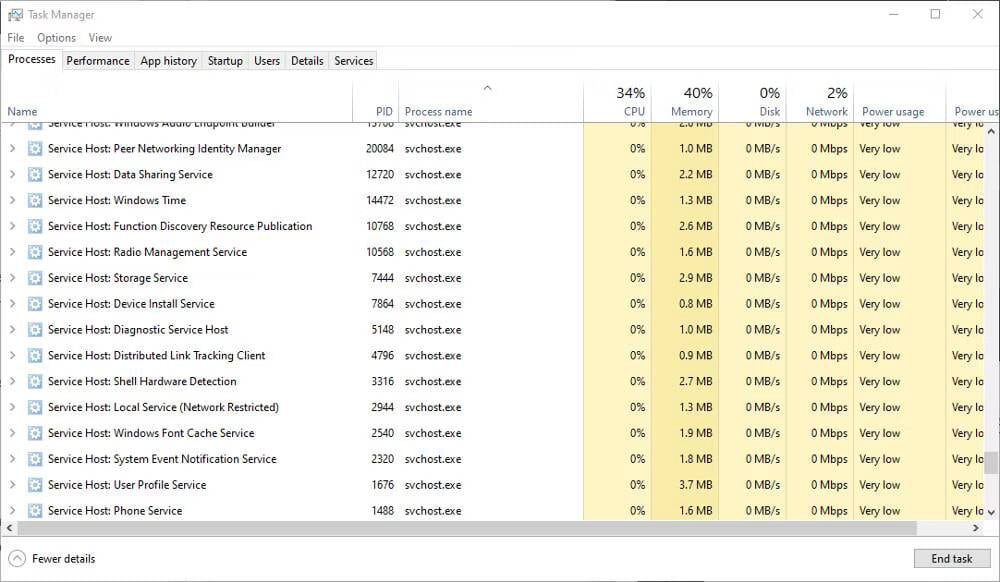
De legitieme svchost-bestanden moeten in het volgende pad worden gevonden:
C: \ Windows \ System32
Als u vermoedt dat het proces is aangetast, controleert u het volgende pad:
C: \ Windows \ Temp
Als u hier svchost.exe ziet, is het mogelijk een kwaadaardig bestand. Scan het bestand met uw antivirusprogramma en plaats het indien nodig in quarantaine. Verifiëren Wat is het svchost.exe-proces en is het veilig of moet het worden gestopt?
2. explorer.exe
Explorer.exe is verantwoordelijk voor de grafische shell die u bekijkt. Zonder dit zou je geen taakbalk, startmenu, bestandsbeheerder of zelfs desktop hebben. Daarom zijn ze een essentieel onderdeel van Windows en kunnen ze niet worden uitgeschakeld.
Veel virussen kunnen de bestandsnaam Explorer.exe gebruiken om zich erachter te verschuilen, waaronder trojan.w32.ZAPCHAST. Het legitieme bestand bevindt zich in het volgende pad:
C: \ Windows
Als u het in System32 vindt, moet u het zeker controleren met uw favoriete antivirusprogramma.
3.winlogon.exe
Het proces Winlogon.exe is een essentieel onderdeel van Windows. Het behandelt zaken als het laden van een gebruikersprofiel tijdens het inloggen en het vergrendelen van de computer wanneer de schermbeveiliging actief is. Omdat ze te maken hebben met beveiligingselementen, zijn Windows Logon en het winlogon.exe-proces helaas veelvoorkomende doelen voor bedreigingen.
Veel Trojaanse paarden, waaronder Vundo, kunnen in het bestand worden verborgen of worden vermomd als winlogon.exe. De gebruikelijke locatie voor Winlogon.exe is het volgende pad:
C: \ Windows \ System32
Als u het op een ander pad aantreft, kan het kwaadaardig zijn, zoals:
C:\Windows\WinSecurity
Een duidelijke indicatie dat een proces is gekaapt, is een ongewoon hoog geheugengebruik.
Virussen en malware verschuilen zich niet alleen achter Windows-processen. Hier zijn enkele andere manieren waarop het kan Malware wordt niet gedetecteerd en verborgen op uw computer.
4.Csrss.exe
Het Client/Server Runtime Subsystem, of Csrss.exe, is een van de kernprocessen van Windows. Hoewel ze niet veel worden gebruikt in recente versies van Windows, zijn ze nog steeds vereist door het systeem en kunnen ze niet worden uitgeschakeld.
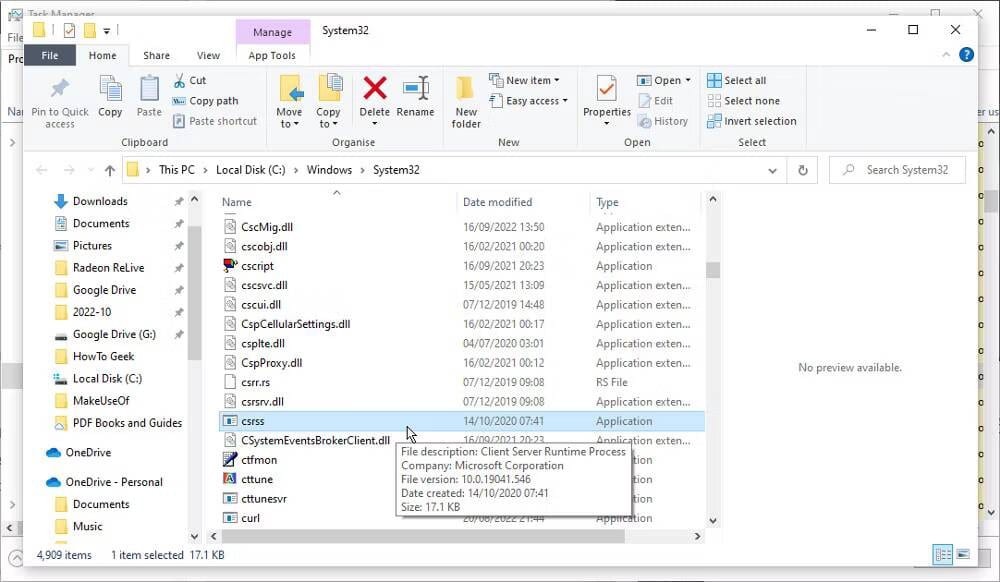
Het is bekend dat het Nimda.E-virus het Csrss.exe-proces nabootst, hoewel dat niet de enige mogelijke bedreiging is. Het legitieme bestand moet zich in de mappen System32 of SysWOW64 bevinden. Klik met de rechtermuisknop op het Csrss.exe-proces in Taakbeheer en selecteer Csrss.exe bestandslocatie openen. Als het zich ergens anders bevindt, is het waarschijnlijk een kwaadaardig bestand. Verifiëren Wat is het Csrss.Exe-proces in Windows en is het veilig?
5. Lsass.exe
lsass.exe is een kernproces dat verantwoordelijk is voor het beveiligingsbeleid op Windows. Waar u onder andere uw inlognaam en wachtwoord verifieert. Het proces zal waarschijnlijk niet worden gekaapt. Als het niet goed werkt, wordt u meestal automatisch afgemeld bij uw computer. Het is echter bekend dat virussen de bestandsnaam gebruiken om zich te verbergen.
Zoek het bestand Lsass.exe in het volgende pad:
C: \ Windows \ System32
Dit is de enige plek waar je het zou moeten vinden. Als je het ergens anders ziet, zoals C:\Windows\systeem أو C: \ Program Files Doe verdacht en scan het bestand met een antivirus-app. Verifiëren Wat is hardware-hacking en moet u zich daar zorgen over maken?
6.Services.exe
Het Services.exe-proces is verantwoordelijk voor het starten en stoppen van veel essentiële Windows-services. Net als andere Windows-processen op deze lijst, richten virussen en malware zich op hen omdat ze zich hierdoor in het volle zicht kunnen verbergen.
Als het bestand is gecompromitteerd, kunnen er problemen optreden tijdens het opstarten en afsluiten van de computer. Zoek het echte Services.exe-bestand in de map System32. Als het zich ergens anders bevindt, zoals in het volgende pad:
C:\Windows\ConnectionStatus
Het bestand is mogelijk een virus.
De hier genoemde processen zijn essentieel voor de goede werking van Windows. Maar niet alle en zelfs veel niet-essentiële processen kunnen worden gesloten om de prestaties te verbeteren.
7.Spoolsv.exe
De Windows Print Spooler Service of Spoolsv.exe is een belangrijk onderdeel van de afdrukinterface. Het draait op de achtergrond en wacht om zaken als de afdrukwachtrij te beheren wanneer dat nodig is. Het proces is niet afhankelijk van het aansluiten van een printer, dus het zou u niet moeten verbazen om het in Taakbeheer te zien.
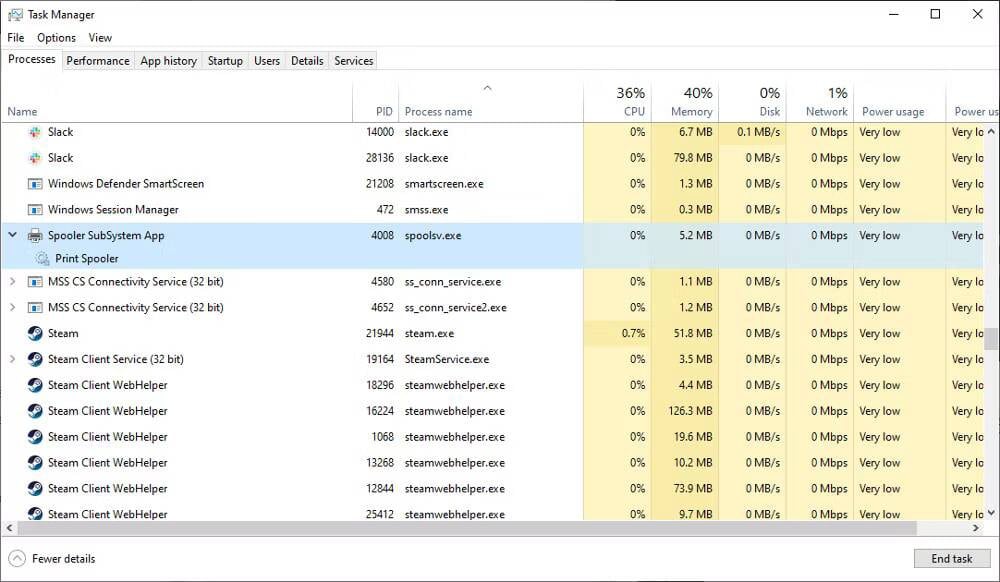
Misschien omdat Spoolsv.exe zo gemakkelijk over het hoofd wordt gezien, kan het virus de naam aannemen om zichzelf legitiem te laten lijken. Het echte spools-bestand is te vinden in het volgende pad:
C: \ Windows \ System32
Het nep-bestand verschijnt vaak in C: \ Windows of in de gebruikersprofielmap. Verifiëren Welke Windows-processen kunt u veilig beëindigen om de prestaties te verbeteren?
Hoe controleer je of een proces legitiem is?
De taakbeheerder is je vriend bij het zoeken naar verdachte activiteiten. Geïnfecteerde processen gedragen zich vaak grillig en verbruiken meer stroom, geheugen en CPU dan normaal. Maar dit is niet altijd het geval, dus hier zijn enkele andere manieren om de legitimiteit van het proces te verifiëren.
De meeste van de hier vermelde basisprocessen zouden alleen in de map System32 moeten verschijnen. U kunt eenvoudig de locatie van een verdacht bestand controleren in de taakbeheerder. Klik met de rechtermuisknop op het proces en selecteer bestandslocatie openen. Controleer het pad van de map die wordt geopend om er zeker van te zijn dat het bestand zich op de juiste locatie bevindt.
Een andere manier om erachter te komen of een bestand legitiem is, is door de grootte te controleren. Het is de grootte van de meeste .exe-bestanden. Voor deze basisbewerkingen minder dan 200 KB. Klik met de rechtermuisknop op de procesnaam in Taakbeheer en selecteer Eigendommen En kijk naar de maat. Als het ongewoon groot lijkt, kijk dan beter om te bepalen of het veilig is.
U kunt ook het certificaat van het EXE-bestand controleren. Het originele bestand heeft een beveiligingscertificaat dat is uitgegeven door Microsoft. Als je iets anders ziet, is het waarschijnlijk kwaadaardig.
Het laatste dat u hoeft te doen, is verdachte bestanden scannen met een bijgewerkte antivirusscanner. Plaats alle bestanden die als geïnfecteerd zijn gemarkeerd in quarantaine en verwijder ze. Gelukkig worden recente versies van Windows geleverd met Microsoft Defender, dus kom erachter Hoe een bestand te controleren Of een enkele map met Microsoft Defender om te controleren op verdachte bestanden die u vindt. Verifiëren Een lijst met lopende processen opslaan in Windows.
Windows verwerkt mogelijk een virus
Een deel van het beschermen van uw Windows-computer tegen malware en virussen is weten waar ze zich verbergen. Soms gedraagt het schadelijke bestand zich vreemd en gebruikt het veel CPU en geheugen. Maar niet altijd. Het is dus een nuttige vaardigheid om een verdacht bestand op andere manieren te spotten. U kunt nu bekijken Gaat het GPU-gebruik naar 100% op Windows? Hoe herstel je het.