Phishing is een methode die identiteitsdieven en fraudeurs gebruiken om informatie te stelen. Ze doen dit door gebruik te maken van social engineering of misleiding. Het doel is om u ertoe te verleiden vertrouwelijke of persoonlijke gegevens te verstrekken. Deze gegevens kunnen vervolgens worden gebruikt voor frauduleuze doeleinden, zoals identiteitsdiefstal.
Deze oplichters hebben voldoende informatie nodig om zich voor te doen als u of u zelfs te vervangen, in de virtuele wereld van het internet of bij een moderne bank. Deze informatie kan bestaan uit basisgegevens zoals uw volledige wettelijke naam, uw burgerservicenummer en uw huisadres. Het kan ook gaan om bankrekeningnummers, inloggegevens voor online bankieren, de naam van uw moeder en zelfs geheime vragen en antwoorden voor uw online bank- of PayPal-account.

Snelle links
Verschillende soorten phishing
Er zijn veel verschillende soorten phishing, die allemaal op verschillende doelgroepen zijn gericht. Het meest voorkomende type is een eenvoudige e-mail waarin wordt beweerd dat iemand uw gegevens redelijkerwijs nodig heeft om iets te doen waar u voordeel bij heeft. Deze claims omvatten het overmaken van geld naar uw bankrekening, het betalen van boetes om gevangenisstraf te voorkomen, het opvragen van belasting- en financiële documenten of iets anders dat u ertoe zou kunnen aanzetten om te sturen wat de aanvaller vraagt. Naast algemene aanvallen zijn er ook een aantal meer gerichte soorten phishingaanvallen.
Phishing-aanval
Phishing-aanval Het is een gerichte vorm van phishing. Bij een spearfishingaanval heeft de aanvaller informatie over u voordat hij u iets stuurt. Ze houden uw aanwezigheid op sociale media in de gaten om te zien of u iets over recente aankopen post. Ze houden ook bij of er melding wordt gemaakt van online winkelsites waar u hebt gewinkeld, producten die u online hebt gekocht of zelfs datingsites.
Als je op Twitter meldt dat je zojuist de nieuwste iWatch van Best Buy hebt gekocht, hebben ze lokaas voor hun val. En omdat ze uw aanwezigheid op sociale media al in de gaten houden, weten ze een beetje over u, bijvoorbeeld uw naam en misschien ook de stad waar u woont.
Vervolgens kunnen ze hun kennis over u gebruiken om een e-mail te maken waarin ze beweren dat ze van Best Buy zijn. In deze e-mail wordt mogelijk beweerd dat er een probleem is met uw creditcard vanwege een recente aankoop en dat u het online formulier moet invullen om uw kaartgegevens te verifiëren. Of ze doen zich voor als een vriend van je en willen weten of je deze coole app op je nieuwe iWatch hebt geïnstalleerd. Zo niet, dan hebben ze een eenvoudig registratieformulier voor u klaarliggen dat u kunt invullen om de app te krijgen. Het kan zelfs zo zijn dat ze zich voordoen als iemand van een datingsite en beweren dat je profiel eerst compleet moet zijn voordat je meer bezoekers krijgt.
De mogelijkheden zijn hier eindeloos en kunnen ook chantage omvatten, zoals we eerder dit jaar al aangaven. hier.
CEO Walvisvangst
Phishing is vooral gericht op het verkrijgen van ongeautoriseerde toegang tot informatie. Aanvallers richten zich daarom op topmanagers van bedrijven om toegang te krijgen tot hun e-mailaccounts. Met volledige toegang tot deze accounts kunnen ze toegang krijgen tot de gegevens van elke werknemer, frauduleuze geldtransacties uitvoeren of chaos veroorzaken in elke afdeling van het bedrijf. Dit type aanval staat bekend als ‘whaling’, omdat CEO’s worden vergeleken met de grote ‘walvissen’ van de zakenwereld.
Het komt zelden voor dat werknemers de verzoeken van hun bazen verifiëren. Hoe vaak heb je je manager al gevraagd: "Weet je zeker dat je dit nodig hebt?" Wanneer ontvang je leiding van Hem? Dit gebeurt normaal gesproken niet, dus misbruiken aanvallers dit vertrouwen om toegang te krijgen tot gevoelige informatie. Het komt bijvoorbeeld vaak voor dat iemand twijfelt aan het verzoek van een VP Sales om alle HR-bestanden voor het hele salesteam te mogen inzien.
W2-formulieren oplichting
W2-phishing is een specifieker type phishingaanval, waarbij een aanvaller het e-mailaccount van een leidinggevende gebruikt of zich voordoet als deze persoon om W2-formulieren voor werknemers of W9-formulieren voor contractanten te verkrijgen. Het belastingseizoen is de ergste periode voor dit soort aanvallen, aangezien de salarisadministraties van de meeste bedrijven gewend zijn dit soort verzoeken te ontvangen.
Deze verzoeken hoeven niet van een leidinggevende van het bedrijf afkomstig te zijn. Ze kunnen worden vervalst zodat het lijkt alsof ze afkomstig zijn van de IRS, de fabrikant van populaire belastingprogramma's of zelfs van een accountantskantoor. De meest effectieve berichten lijken afkomstig te zijn van een hooggeplaatste bestuurder binnen het bedrijf. Berichten die klinken alsof ze van de Belastingdienst komen, kunnen echter genoeg angst creëren om controle te ontlopen.



Ransomware-phishingaanvallen
In 2016 werd geschat dat 90% van de phishing-e-mails Ik droeg een vorm van ransomware. Hoewel het doel van phishing is om toegang te krijgen tot informatie, zijn aanvallers begonnen met het toevoegen van een ransomware-pakket om hun inkomsten uit deze aanvallen te vergroten. Sterker nog, sommige rapporten geven aan dat ransomware het belangrijkste doelwit is geworden van de meeste phishingaanvallen, waarbij gebruik wordt gemaakt van bepaalde beveiligingslekken in systemen.
Het echt sinistere aspect hiervan is dat deze aanvallers ervan uitgaan dat iedereen die naïef genoeg is om slachtoffer te worden van phishing, ook geneigd is losgeld te betalen wanneer hun bestanden en foto's worden vergrendeld. Helaas ondersteunen de statistieken aan het einde van dit artikel deze veronderstelling. Ze benadrukken hoe belangrijk beveiligingsbewustzijn is en hoe belangrijk het is om de nodige preventieve maatregelen te nemen om gegevens te beschermen tegen dit soort aanvallen.
Vishen
Nu VoIP-technologie (Voice over Internet Protocol) steeds populairder wordt, bellen sommige phishers mensen rechtstreeks om hen ertoe te verleiden hun gegevens te verstrekken. Een VoIP-server kan zo worden ingesteld dat deze elke entiteit nabootst die een phisher wil imiteren, van een bank tot een overheidsinstantie. De mogelijkheden zijn hier eindeloos.
Doordat de beller-ID-informatie die de server verstrekt, gewijzigd kan worden en het netnummer van waaruit de server belt, kan een oplichter zich gemakkelijk voordoen als iemand anders aan de telefoon. Nu outsourcing steeds populairder wordt, hoeven fraudeurs niet eens Arabisch als moedertaal te hebben om succesvol te zijn met dit soort fraude.
SMS-fraude (SMiShing)
Volgens een rapport uit 2010 wordt 90% van de tekstberichten binnen drie minuten na ontvangst gelezen en ligt het leespercentage van tekstberichten op 99%. Rapporteer link. Het is dan ook niet verwonderlijk dat sms een andere manier is geworden waarop oplichters hun slachtoffers proberen te bereiken.
Net als bij elke andere phishingcampagne stuurt de oplichter een massaal sms-bericht naar honderden of zelfs duizenden telefoonnummers met beweringen als: 'Uw creditcard/betaalpas is gedeactiveerd vanwege verdachte activiteiten. Bel ons gratis nummer om uw gegevens te verifiëren.” Of: "U bent geselecteerd om een winkelprijs van $ 1,000 te winnen. U hoeft alleen maar bij de eerste 100 bezoekers van deze website te horen om uw prijs te claimen.” Deze methoden zijn erop gericht om snel een reactie te krijgen en zoveel mogelijk informatie over het slachtoffer te verzamelen.
Wat zijn de meest voorkomende phishing-aanvalstechnieken?
De meest voorkomende phishingtechnieken worden via e-mail uitgevoerd. Hierbij doen e-mails zich voor alsof ze afkomstig zijn van officiële instanties, zoals PayPal, een grote bank of zelfs de FBI, CIA of Department of Homeland Security, om er een paar te noemen. Deze berichten bevatten alle officiële logo's van de entiteit die wordt nagebootst, maar ze vertonen twee belangrijke indicatoren dat het om frauduleuze berichten gaat:
- Deze berichten zijn dringend en vereisen dat u onmiddellijk actie onderneemt om te voorkomen dat er iets ergs gebeurt, zoals inbeslagname van activa, blokkering van uw account of zelfs arrestatie.
- Deze berichten bevatten een bijgevoegd bestand dat u moet invullen of een link naar een website met velden waarin u uw persoonlijke gegevens kunt invullen.
Houd er rekening mee dat het doel van de aanvaller bij phishingaanvallen is om persoonlijke gegevens van u te verzamelen. Deze gegevens geeft u niet aan anderen. Om dit te bereiken, probeert de aanvaller u ervan te overtuigen dat u te maken hebt met een officiële instantie en dat hij een goede reden heeft om deze informatie te verzamelen. Wees daarom altijd voorzichtig met e-mails waarin om uw persoonlijke gegevens wordt gevraagd.
Voorbeelden van phishing:
- U ontvangt mogelijk een e-mail van PayPal waarin staat dat er verdachte activiteit op uw account is gedetecteerd. Als voorzorgsmaatregel hebben ze uw account opgeschort totdat u voldoende informatie verstrekt om aan te tonen dat u de eigenaar bent van het account. Dit kan door het bijgevoegde formulier in te vullen en op de knop “Verzenden” te klikken of door te reageren op hun e-mail met antwoorden op een lijst met vragen, zoals “Wat is de meisjesnaam van je moeder?” “Bij welke bank heeft u uw persoonlijke rekening?” En zelfs: "Wat zijn uw bankrekeningnummers voor al uw betaalrekeningen?"
- Wells Fargo kan verdachte activiteiten op uw creditcard opmerken en uw account opschorten. Om de blokkering van uw account op te heffen, moet u het bijgevoegde document invullen en dit via e-mail naar de beheerder sturen via de link in het document.
- De FBI kan beweren dat zij illegale activiteiten kan herleiden tot het IP-adres van uw computer. Als u het bijgevoegde formulier niet invult en de borgtocht (meestal één Bitcoin) niet betaalt, wordt er een arrestatiebevel uitgevaardigd bij uw lokale wetshandhavingsinstantie om u te arresteren en vast te houden tot de datum van uw proces.
- Het kan zijn dat u een melding ontvangt dat u een loterij hebt gewonnen, terwijl u daarvoor nog geen lot hebt gekocht.
Frauduleuze websites zijn ook een effectieve manier om onwetende gebruikers ertoe aan te zetten informatie te verstrekken die ze normaal gesproken niet zouden verstrekken. Dit kunnen nep-inlogpagina's zijn die er precies zo uitzien als die van een populair of bekend bedrijf. Volgens SymantecGebruikers van de populaire cloudopslagdienst Dropbox kregen een nep-inlogpagina te zien die door dezelfde cloudopslagdienst werd gehost.
Een zeer geavanceerde versie van deze truc wordt gebruikt om de inloggegevens van de gebruiker te verkrijgen. De nep-inlogpagina slaat deze vervolgens in platte tekst op, zodat de aanvaller ze later kan gebruiken. Vervolgens wordt de browser van de gebruiker doorgestuurd naar de echte inlogpagina van de site, waarbij gebruik wordt gemaakt van de verstrekte inloggegevens. Het uiteindelijke effect is dat de gebruiker is ingelogd zonder dat er enige indicatie is dat zijn gegevens zijn gestolen.
De aanvaller kan vervolgens op elk gewenst moment inloggen op het account van de gebruiker en de controle erover overnemen. Ze kunnen dezelfde inloggegevens ook testen bij andere onlinediensten om te zien of de gebruiker in kwestie dezelfde combinatie van gebruikersnaam en wachtwoord elders heeft gebruikt, bijvoorbeeld bij Gmail of Yahoo! Of eBay of alle grote online bankiersites.
Phishing vindt niet alleen via internet plaats. Naarmate smartphones populairder werden, nam ook het gebruik van sms-berichten en telefoongesprekken naar mobiele nummers met informatieverzoeken toe. Een aanvaller kan de beller-ID veranderen om valse informatie weer te geven of zelfs een VoIP-telefoonnummer met een lokaal netnummer van het potentiële slachtoffer gebruiken.
Vervolgens kunnen ze zich voordoen als een bank, een creditcardverwerker of zelfs als een lokale wetshandhaver. Omdat ze mensen willen oplichten, is geen enkele bewering overdreven, zolang het maar werkt.
Hoe u kunt voorkomen dat u slachtoffer wordt van onlinefraude
Ten eerste, raak niet in paniek. Ongeacht de e-mail, het telefoontje of de website die u probeert te misleiden, bedenk dat het niet zo erg is als het lijkt. Als dat het geval was, zou u tijdens het surfen op internet geen melding hebben ontvangen via een vooraf opgenomen bericht in een telefoongesprek, e-mail of pop-upadvertentie.
Wanneer een bank als Wells Fargo verdachte activiteiten op uw rekening detecteert, is het gebruikelijk dat ze de verdachte transactie weigeren en telefonisch contact met u opnemen met hun fraudeteam om te verifiëren of het om een legitieme aankoop gaat.
PayPal kan accounts soms blokkeren als er problemen zijn, maar u ontvangt nooit een bijlage die u moet invullen en terugsturen. Ze zullen je ook niet om gegevens als de meisjesnaam van je moeder vragen, behalve misschien als geheime vraag als je je wachtwoord bent vergeten.
De FBI staat erom bekend illegale websites te sluiten en hun startpagina's te vervangen door een eigen waarschuwingspagina. Het bezoeken van een van deze sites is echter geen illegale activiteit. U kunt dus geen boete krijgen voor het bezoeken van een website.
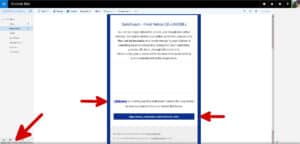
Als de e-mail een link bevat, verwijst deze naar de startpagina of eventueel naar de inlogpagina. Om een link te verifiëren, beweegt u de muis eenvoudigweg over de link. Klik er echter niet op. Wanneer u met de muis over een link beweegt, verschijnt er onderaan het venster een klein pop-upvenster waarin wordt aangegeven waar de link naartoe gaat.
Het feit dat u PayPal in blauwe letters met een onderstreping in de hoofdtekst van een e-mail ziet staan, betekent niet dat de website die wordt geopend PayPal is. Het kan een oplichtingssite zijn.
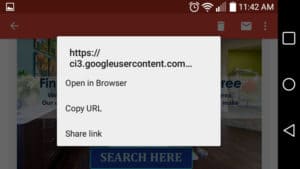
Op mobiele apparaten kunt u tijdens het lezen van e-mail een link in de e-mail aanraken en vasthouden om de bestemming ervan te zien. U kunt de URL vervolgens kopiëren, openen in de standaardbrowser van uw apparaat of de selectie ervan ongedaan maken.
Soms wordt de URL verborgen op sites zoals: bit.ly. Het doel van deze sites is om URL's in te korten, zodat ze passen in tweets of microblogberichten waarin u een beperkt aantal tekens tot uw beschikking hebt. Er is geen reden om de bestemmings-URL te verbergen voor legitieme correspondentie die via e-mail wordt verzonden.
Bij frauduleuze websites zijn de belangrijkste zaken om te controleren het daadwerkelijke adres van de site, de aanwezigheid van een beveiligingscertificaat en de geldigheid van een dergelijk certificaat.
- Als de e-mail een bijlage bevat, verwijder deze dan en ga verder met andere zaken. Banken, PayPal en de FBI weten heel goed dat bijlagen niet bij officiële correspondentie horen. Open de e-mail niet, beantwoord de e-mail niet en klik zeker niet op de links in de e-mail. Het is een oplichterij en kan veilig verwijderd worden. De enige uitzonderingen op deze regel zijn: Digitale handtekeningen, die soms als bijlagen kunnen verschijnen. Anders zouden gehechtheden als het gevaarlijkste beschouwd moeten worden.
- E-mailheaders bevatten een overzicht van de herkomst van de e-mail, de verzendlocatie en het adres dat voor reacties moet worden gebruikt. Er wordt veel informatie in het hoofd opgeslagen, maar deze drie stukjes informatie zijn belangrijk voor het identificeren van mogelijke fraude. Het is heel gemakkelijk om een e-mail te laten lijken alsof deze afkomstig is van PayPal of Bank of America, maar het is lastig om het daadwerkelijke e-mailadres te verbergen. Wanneer Microsoft een e-mail in Hotmail als spam markeert, wordt het volledige e-mailadres van de afzender automatisch bovenaan de e-mail weergegeven wanneer deze wordt geopend. Als de e-mail niet als spam wordt gemarkeerd, kunt u het e-mailadres controleren door de e-mail te openen en met de muis over de naam van de afzender te bewegen.
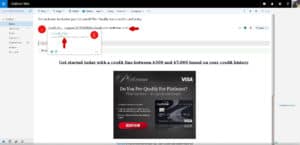
- Hetzelfde geldt voor alle links in de e-mail. Als u met de muis over de link beweegt, maar er niet op klikt, ziet u onderaan in uw browservenster een kleine lijn met de bestemmings-URL van de link. Als deze URL niet de naam van het bedrijf bevat waarvan de e-mail afkomstig zou zijn, klik er dan niet op. Sluit deze e-mail, open een webbrowser en typ zelf het webadres van het bedrijf in.
- Elke bewering dat u geld ontvangt van iemand buiten uw land, is vrijwel zeker oplichterij. Niemand krijgt betaald om oude bestanden door te spitten op zoek naar de ontvangers van het geld. Geen enkele bankier of overheidsfunctionaris zou proberen om geld uit zijn land te krijgen door een willekeurig persoon online te bellen en een deal te sluiten. Geen enkele bank waar u ooit zaken mee hebt gedaan, zal zomaar een rekening op uw naam hebben staan die u zomaar kunt openen.
- Een website die beweert virussen op uw computer te hebben gevonden. Er zijn geen websites die uw computer op virussen kunnen scannen. Computervirussen zijn kleine, schadelijke wezentjes die veel meer toegang tot uw computer nodig hebben dan een webpagina aankan. Een echt antivirusprogramma scant niet alleen de bestanden op uw harde schijf op tekenen van infectie, maar kijkt ook naar actieve programma's, actieve services, verborgen hulpprogramma's en alle andere gebieden waarvan u vermoedt dat deze fouten aanwezig zijn. Het onderzoeken van al deze gebieden kost tijd en middelen, zoals verwerkingskracht. Dit is niet iets wat je via een website kunt doen.
- Een pop-up van de FBI beboet u voor illegale onlineactiviteiten. De FBI gebruikt geen pop-ups om online criminelen te pakken. Ze zullen sites sluiten die illegale goederen verhandelen of zich bezighouden met piraterij, maar ze kunnen mensen die deze sites bezoeken geen boete opleggen. Alleen een rechter is bevoegd om een boete op te leggen aan een verdachte crimineel. De FBI kan bewijs verzamelen, een zaak opbouwen, een arrestatiebevel voor een verdachte aanvragen en de daadwerkelijke arrestatie uitvoeren wanneer een rechter het bevel ondertekent. Zij hebben niet de bevoegdheid om iemand een boete op te leggen.
- Als een site die u regelmatig bezoekt, u vraagt om in te loggen, maar er geen groen slotje wordt weergegeven, is dat zeer verdacht. Wanneer u inlogt bij een legitiem bedrijf, ontvangt u een beveiligingscertificaat dat overeenkomt met de URL van de site. U kunt dit controleren door in uw browser het eerder genoemde groene slotpictogram weer te geven. Voor deze pagina's kunt u het beste de pagina sluiten, een nieuw tabblad openen en de URL zelf intypen. U kunt er ook voor kiezen om uw favorieten- of bladwijzerlijst te bekijken en op de link te klikken die u daar hebt opgeslagen.
- Nep-subdomeinen. Dit is een slimme tactiek waarbij de oplichter een website maakt die er precies zo uitziet als de startpagina van het bedrijf of de instantie die hij of zij wil imiteren. Helaas is de URL voor deze entiteit al in gebruik. Ze kunnen bijvoorbeeld op dit moment de domeinnaam paypal.com niet registreren, omdat PayPal dat domein al heeft gereserveerd. Maar laten we aannemen dat de oplichter iamascammer.com als zijn persoonlijke domein heeft geregistreerd. Vervolgens kan hij proberen het subdomein paypal.iamascammer.com te registreren. Vervolgens maken ze een webpagina voor dat subdomein die er precies hetzelfde uitziet als een PayPal-pagina, maar dan met een extraatje. Elke keer dat een gebruiker zijn inloggegevens invoert, wordt er een pagina geopend met de vraag om deze te bevestigen.
Hoe u frauduleuze e-mails kunt melden
De meeste mensen verwijderen phishingmails direct nadat ze deze hebben ontvangen, en dat is een goed idee. Maar als een van deze berichten door uw spamfilter glipt en bijzonder effectief of gevaarlijk lijkt, of als u er genoeg van hebt en proactiever wilt optreden bij het stoppen van phishing, kunt u de frauduleuze e-mails melden bij de juiste instanties.
In de Verenigde Staten zijn er verschillende plekken waar u phishing kunt melden. Stuur e-mail door naar:
- Federale Handelscommissie FTC over [e-mail beveiligd]
- Werkgroep Anti-Phishing op [e-mail beveiligd]
- Amerikaans Computer Emergency Readiness Team US-CERT op [e-mail beveiligd]
- De entiteit waarvan de identiteit werd nagebootst, ongeacht of dit een bank of een ander bedrijf is.
Volgens de Federal Trade Commission is het handig om de volledige e-mailheader op te nemen, met daarin de weergegeven namen en e-mailadressen van zowel de afzender als de ontvanger, de datum en het onderwerp. Sommige van deze informatie is standaard verborgen in sommige e-mailprogramma's. Mogelijk moet u dus uitzoeken hoe u deze informatie kunt bekijken. Wij raden u aan om bij uw melding een screenshot van het originele bericht toe te voegen.
Inwoners van het Verenigd Koninkrijk kunnen phishing-fraude melden via Actie Fraude Website. Gebruikers hoeven alleen maar een paar vragen te beantwoorden over de phishingpoging en wie zich voordoet als de e-mail om het juiste e-mailadres te krijgen waar ze het bericht naar kunnen doorsturen.
Schade herstellen na oplichting
Als u slachtoffer wordt van phishing, moet u een aantal stappen ondernemen om de schade te beperken. Begin het als een zaak te beschouwen. Identiteitsdiefstal, want dat is waar het toe kan leiden als je niet snel handelt.
Schakel uw computer onmiddellijk uit als de phishingaanval een ransomware-pakket bevat. Als u vermoedt dat u een ransomware-infectie heeft, zoek dan hulp bij een professional. Als de computer werkgerelateerd is, waarschuw dan onmiddellijk uw IT-team. Aarzel niet. Dit type infectie kan zich snel verspreiden naar bedrijfsservers en netwerkgegevensopslag, wat voor echte chaos zorgt.
Als het een pc is, hebt u nog steeds hulp nodig. Vraag het IT-team van uw bedrijf of zij u kunnen helpen. Waarschijnlijk kunnen ze dat niet, maar vraag het ze toch. Als zij u niet kunnen helpen, kennen ze misschien wel iemand in uw omgeving die dat wel kan, bijvoorbeeld een lokale freelancer of aannemer. Het doel hierbij is om hulp te krijgen van iemand die uw belangrijke gegevens kan herstellen of kan beschermen wat nog niet vergrendeld is.
Je tweede actie moet net zo snel zijn. U moet verbinding maken met internet via een andere computer en vervolgens uw wachtwoorden wijzigen. Begin met online bankieren en bekijk alle sites die met uw geld te maken hebben. Zodra uw geld veilig is, gaat u naar uw e-mailaccounts, bestandsopslagservices, sociale media-accounts en alle andere sites waarvoor u zich moet aanmelden. Als u zich niet alle sites kunt herinneren waarvoor u moet inloggen, start uw computer dan niet op om dit te controleren, maar laat dit wel doen door een gekwalificeerde technicus.
U dient ook contact op te nemen met de grote kredietbureaus en een fraudewaarschuwing op uw kredietrekening te plaatsen, omdat u mogelijk slachtoffer bent van identiteitsfraude. Dit voorkomt niet dat een identiteitsdief uw identiteit misbruikt, maar het maakt het wel makkelijker om de schade aan uw kredietwaardigheid te herstellen nadat het is gebeurd. U zult de komende jaren ook uw krediet nauwlettend in de gaten moeten houden. Hoe sneller u reageert op een situatie van identiteitsfraude, hoe gemakkelijker het is om de controle over uw identiteit terug te krijgen als er iets misgaat.
Als u uw bankpas- of creditcardgegevens hebt verstrekt, neem dan contact op met uw bank en meld dat de kaart is gestolen. U dient ook de rekening die aan de kaart is gekoppeld, nauwlettend in de gaten te houden. Als hetzelfde rekeningnummer aan de aanvaller wordt doorgegeven, vraag dan uw bank om die rekening te sluiten en een nieuwe te openen. Laat daarbij uw geld overmaken naar de nieuwe rekening. Controleer uw rekeningafschriften nauwlettend op verdachte of ongeautoriseerde aankopen.
Als uw PayPal- of eBay-inloggegevens zijn gehackt, probeer dan in te loggen op uw account. Als het mogelijk is, verander dan uw wachtwoord en alle beveiligingsvragen. Het wordt sterk aanbevolen om tweefactorauthenticatie in te stellen voor alle accounts die dit ondersteunen. Hiermee verkleint u het risico dat een aanvaller uw account kan hacken, zelfs als deze over uw inloggegevens beschikt.
Als u niet meer kunt inloggen op uw account, moet u contact opnemen met het bedrijf en de accounthack melden. Direct. Hoe langer u wacht met actie ondernemen, hoe meer schade het aan uw accounts kan toebrengen.
statistieken
Het probleem van phishing en online oplichting is zo ernstig geworden dat veel bedrijven nu gegevens verzamelen en de feiten over dit soort aanvallen rapporteren. Volgens Voor een recent rapportOngeveer 30% van de phishingmails wordt geopend. Dit is een conservatieve schatting, gebaseerd op een steekproef van gegevens van één bedrijf. Er zijn andere groepen die beweren dat dit percentage wel eens 50% zou kunnen zijn, maar zij beschikken niet over de exacte cijfers om hun bewering te staven. in Nog een rapportIn 2016 is het aantal verzonden phishingmails aanzienlijk toegenomen.
JPMorgan Chase Bank voerde Getest in 2015 Om erachter te komen hoeveel van zijn werknemers het slachtoffer worden van phishing. Maar liefst 20% van de werknemers opende de frauduleuze e-mail. Dit is een indrukwekkend slagingspercentage. Het is meer dan voldoende om één e-mail te schrijven en deze via een uitgebreid e-mailprogramma naar een lijst met honderdduizenden e-mailadressen te sturen.
Ik heb vastgesteld Werkgroep Anti-Phishing 123,555 unieke phishingwebsites begin 2016. In het laatste kwartaal van 2016, genoemd Volgens de groep ontvingen hun klanten 95,555 unieke phishing-e-mailcampagnes. Uit het rapport blijkt ook dat bedrijven in de financiële dienstverlening in 19.6% van de gevallen de voorkeursdoelen waren bij deze campagnes.
Je hoeft niet veel rekenwerk te doen om te beseffen dat een grote bank als JPMorgan het slachtoffer kan worden van bijna 4,000 van dit soort campagnes. Dat betekent dat er bij één bank bijna 4,000 succesvolle phishingcampagnes kunnen zijn.
Samenvatting
De basisregel als het om e-mails gaat, is dat u ze met de nodige voorzichtigheid moet behandelen. Als uw bank uw rekening echt moet sluiten, dan bellen ze u. Wanneer PayPal een probleem heeft met de activiteit op uw account, wordt u hiervan op de hoogte gesteld. Er wordt echter niet om meer informatie gevraagd dan de informatie die al beschikbaar is. En ze zullen u zeker nooit vragen om uw accountgegevens te bevestigen in een bijlage die u moet invullen en naar hen moet versturen.
De meeste organisaties hanteren strikte beleidsregels tegen het versturen van bijlagen via e-mail. Bovendien zal elke e-mail die afkomstig is van de fysieke entiteit aan u geadresseerd zijn, uw naam of gebruikersnaam bevatten en een antwoordadres dat deel uitmaakt van de fysieke aanwezigheid van die entiteit op het web.
Wees voorzichtig met websites die in een nieuw browservenster of -tabblad verschijnen. Vooral als je sites bezoekt met afbeeldingen van konijnen met taarten op hun kop.
Iedereen kan een website zo maken dat deze er precies hetzelfde uitziet als een andere website. Ze kunnen zelfs een certificaat krijgen waaruit blijkt dat de URL is wat deze beweert te zijn. Maar als de site https://www.barikofamerica.com/ is, dan kunt u er zeker van zijn dat deze niet daadwerkelijk is aangesloten bij Bank of America, ook al lijkt de site misschien precies op hun homepage.
Houd er rekening mee dat https://www.barikofamerica.com/ op het moment van schrijven nog geen echte website is. Het wordt hier gebruikt als een manier om een typefout te gebruiken om een potentiële phishingsite te verhullen.
Terwijl ik dit artikel schreef, ontving ik een e-mail van de heer Robert Pridemore van de National Security Agency in New York. De afzender beweert dat hij door de federale overheid naar Nigeria is gestuurd en dat hem een dossier is overhandigd met een rood kruis, waaruit blijkt dat mijn geld niet is overgemaakt.
Het e-mailadres van de afzender wordt weergegeven als "[e-mail beveiligd]Het daadwerkelijke postadres in de e-mail bleek dat van Chase Bank in Oakland Gardens, New York, en het telefoonnummer had een netnummer voor San Fernando Valley, Californië. Uiteindelijk gaf deze zogenaamde NSA-functionaris mij een gmail-adres, zodat ik rechtstreeks contact met hem kon opnemen. Hij heeft niet eens geprobeerd het e-mailadres te verbergen via een neppe 'mailto:'-link.
Helaas is dit het minimale niveau van complexiteit dat nodig is om een phishingcampagne te laten slagen. Hoewel ik meneer Pridemore nooit zou bellen, doen veel mensen dat wel en verliezen ze honderden, zo niet duizenden dollars per persoon. Ook wordt hun identiteit gestolen en verkocht aan agressievere types.
Welke dingen heb je gezien die te mooi leken om waar te zijn of gewoonweg te verdacht? Laat hieronder een reactie achter en deel een voorbeeld van een phishingaanval.