Op elk willekeurig moment wordt er een hele reeks informatie verzonden tussen uw Windows 10-pc en de eindeloze leegte van internet. Dit wordt gedaan met behulp van een proces waarbij netwerkgebaseerde processen zoeken naar TCP en gratis UDP-"poorten" om met internet te communiceren. Eerst worden uw gegevens verzonden naar de externe poorten op de bestemming of locatie waarmee uw processen verbinding proberen te maken, en vervolgens worden ze ontvangen op de lokale poorten terug op uw computer.

Meestal weet Windows 10 poorten te beheren en ervoor te zorgen dat het verkeer via de juiste poorten wordt geleid, zodat die processen verbinding kunnen maken met wat ze nodig hebben. Maar soms zijn er twee processen toegewezen aan één poort, of misschien wil je gewoon een beter beeld krijgen van het netwerkverkeer en wat er aan en uit gaat.
Daarom hebben we besloten om deze handleiding te schrijven die je laat zien hoe je een overzicht krijgt van je poorten en welke applicaties deze poorten gebruiken.
Snelle links
Opdrachtpromptmethode
Misschien is de eenvoudigste manier om erachter te komen welke poort door welk proces wordt gebruikt, door de vertrouwde opdrachtpromptmethode te gebruiken.
Klik op de Start-knop en typ cmd en klik vervolgens met de rechtermuisknop op de opdrachtprompt wanneer deze in de zoekresultaten wordt weergegeven. Klik op "Als administrator uitvoeren".
Zodra u zich in de opdrachtprompt met beheerdersrechten bevindt, voert u de volgende opdracht in:
netstat-ab
Hiermee wordt een lijst weergegeven met poorten die mogelijk te lang zijn, samen met de Windows-processen die u gebruikt. (Je kunt op drukken Ctrl + A , Dan CTRL + C om alle informatie naar het klembord te kopiëren). Op een normale computer zijn er twee hoofd-IP-adressen met poorten op uw computer.
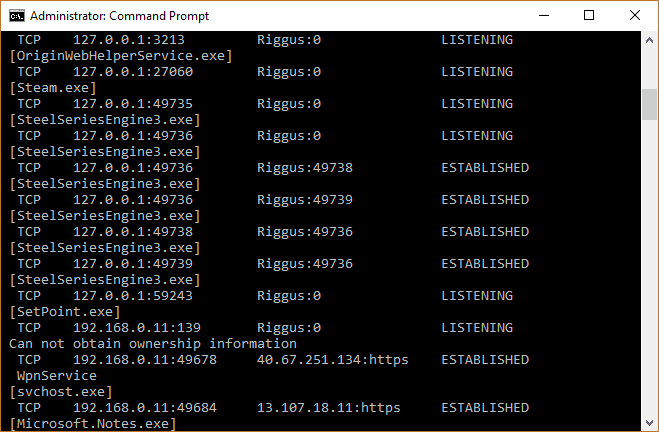
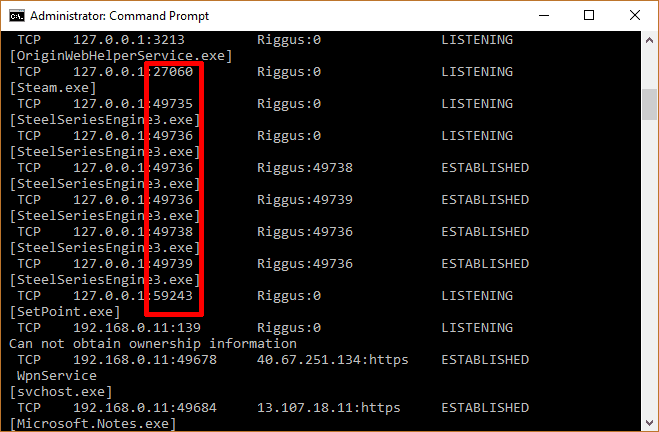
De eerste is in ons geval "127.0.0.1". Dit IP-adres staat bekend als de "localhost" of "loopback-adres", en elk proces dat op de poorten luistert, communiceert intern op het lokale netwerk zonder een netwerkinterface te gebruiken. De eigenlijke poort is het nummer dat u na de dubbele punt ziet (zie afbeelding hieronder).



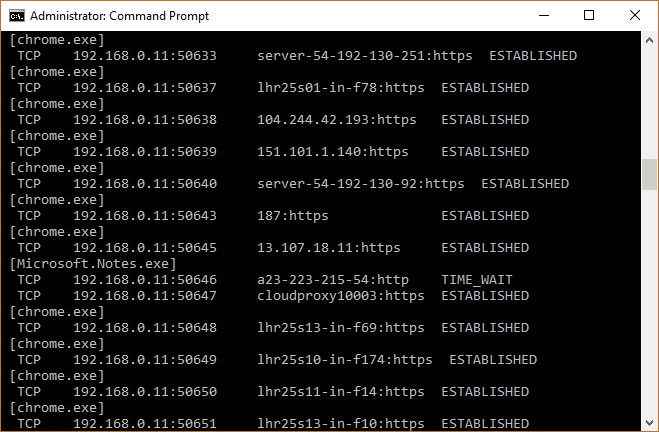
De meeste van uw processen luisteren waarschijnlijk op poorten met het voorvoegsel "192.168.xxx.xxx", uw IP-adres. Dit betekent dat de processen die u hier ziet, bedoeld zijn om te luisteren naar verbindingen van externe internetsites (bijv. websites). Nogmaals, het poortnummer is het nummer na de dubbele punt.
TCPView
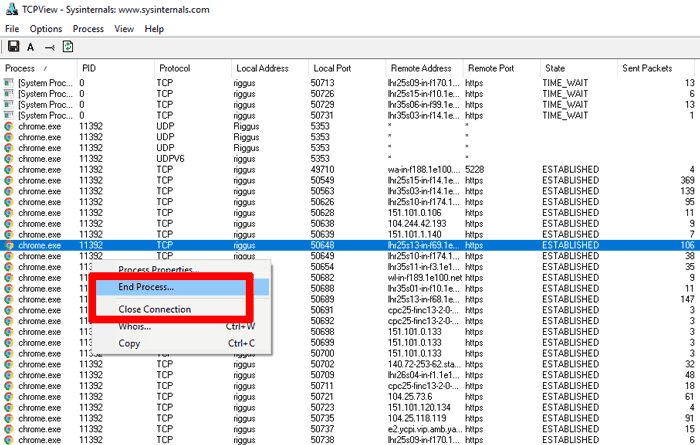
Als je het niet erg vindt om een app van derden te installeren en meer controle wilt hebben over wat er met alle poorten gebeurt, kun je een lichtgewicht app gebruiken met de naam TCPView. Deze applicatie zal onmiddellijk een lijst met processen en de bijbehorende poorten weergeven.
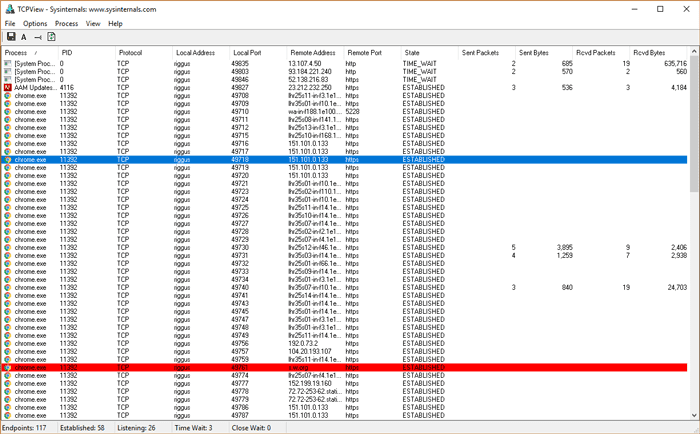
Wat dit nog beter maakt dan de opdrachtprompt, is dat je actief poorten kunt bekijken en sluiten en hun pakketten kunt verzenden. Je hoeft alleen maar naar de groene, rode en gele lichten te kijken. U kunt de lijst ook herschikken door op de kolomkoppen te klikken, waardoor u gemakkelijker het gewenste proces kunt vinden of twee afzonderlijke processen kunt vinden die strijden om dezelfde poort.
Als u een proces of verbinding vindt die u wilt sluiten, klikt u met de rechtermuisknop op dat proces. U kunt vervolgens Proces beëindigen selecteren, wat precies dezelfde functie is als Windows Taakbeheer. Of u kunt op Verbinding sluiten klikken om het proces open te laten, maar het zal stoppen met luisteren op een specifieke poort.
Conclusie
Dit zijn twee van de beste manieren om te controleren welke poorten in gebruik zijn en welke niet, en of er processen zijn die wel of niet op de poorten moeten luisteren. Dit geeft u meer controle over de netwerkverbindingen die voortdurend worden gemaakt met uw computer, en het is belangrijker dan ooit om inzicht te behouden.