Bereiden Accounts maken Handmatig is lastig: we willen alleen toegang tot de diensten van de app, niet vijf minuten besteden aan het instellen van e-mailadres, wachtwoorden en basisinformatie. Dit is de reden waarom de knoppen "Aanmelden met Facebook" en "Aanmelden met Google" online zo populair zijn geworden.

Gebruikers zijn dol op deze federatieve aanmeldingsmethode omdat het het maken van accounts eenvoudiger maakt en websites/apps dit ook leuk vinden, omdat het hen in staat stelt om meer gebruikers ertoe te brengen zich aan te melden voor accounts. Omdat je accounts kunt maken met Google, Facebook, Twitter, Microsoft, LinkedIn, Github, WeChat, VKontakte, Weibo en meer, is de kans groot dat je een van deze services hebt gebruikt, maar heb je je ook even afgevraagd of het een goed idee is. Je hebt gelijk om te vragen: ja, het is handig, maar er zijn compromissen als het gaat om beveiliging, en het is in wezen eenrichtingsverkeer wat betreft privacy.
Hoe werken sociale logins?
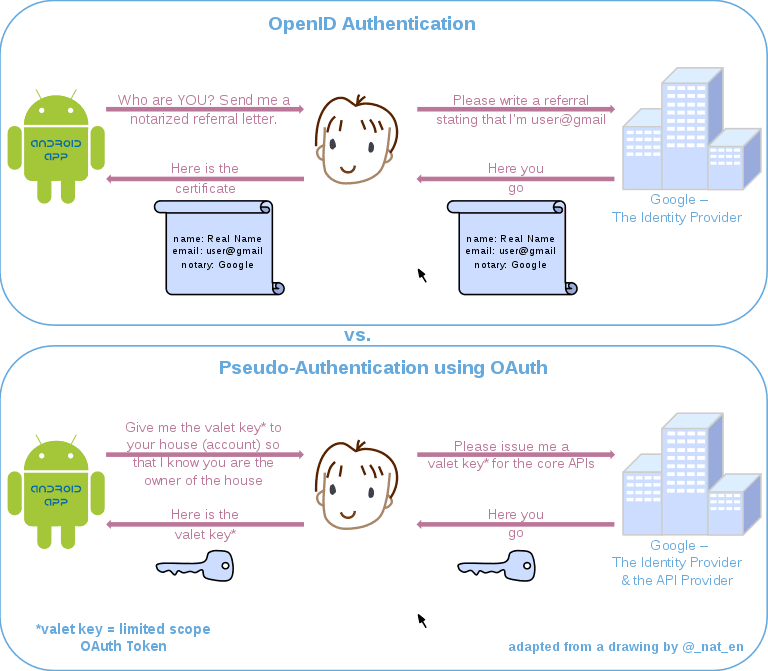
Niet elk systeem werkt hetzelfde, maar het basisproces is enigszins universeel. De meeste inlogservices van derden gebruiken een combinatie van de OpenID- en OAuth-protocollen. OpenID regelt de gebruikersautorisatie (inloggen op Facebook bevestigt uw identiteit op de site die u probeert te gebruiken), terwijl OAuth regelt hoe andere sites toegang kunnen krijgen tot uw gegevens (naam, leeftijd, interesses, vrienden, enz.).
Er zijn drie belangrijke spelers betrokken bij het social login-proces:
- De gebruiker (dat is alles!) vraagt om toegang tot de app of website
- De applicatie of website waartoe de gebruiker toegang wil
- De authenticator die uw identiteit bevestigt en de toegang tot uw gegevens controleert (Facebook, Google, enz.)
Een typische sociale login gebeurt als volgt:
- De gebruiker drukt op de knop "Inloggen met ____".
- De app opent een link die de gebruiker vraagt om in te loggen op de website van de autorisatietool. De link bevat informatie die u vertelt over de eigenaar van de site die het verzoek doet.
- De gebruiker voert zijn gebruikersnaam en wachtwoord in op de site van de Authorizer-tool, dit betekent dat de app uw informatie nooit ziet.
- Authorizer genereert de eenmalige gebruikscode en stuurt deze naar de app.
- Vervolgens stuurt de applicatie deze code naar de Authorizer-tool met een verzoek om toegang te krijgen tot de Authorizer-API.
- De authenticator valideert de code en de applicatie geeft een token uit (meestal met een tijdslimiet) waarmee de applicatie een begeleidend verzoek om bepaalde gebruikersinformatie kan aanvragen.
Beveiligingsvoordelen: Social logins kunnen veiliger zijn dan wachtwoord logins met e-mail
Social logins zijn net zo veilig als de bedrijven die ze runnen, waardoor ze, aangezien ze tot de grootste technologiebedrijven ter wereld behoren, in de categorie "zeer goed" vallen. Je ziet Facebook en Google niet links en rechts gehackt worden, vooral omdat ze zoveel geven om hun online veiligheid en meer investeren in de winkelketen.
Als je een eenmalige aanmelding gebruikt, heeft de site waarvoor je een account aanmaakt geen toegang tot je gebruikersnaam en wachtwoord, wat betekent dat niemand je account kan stelen (hoewel ze er wel wat informatie over kunnen krijgen) .
Je voert je wachtwoorden ook niet overal in, en aangezien we onze wachtwoorden nogal vaak hergebruiken, is dat ook prima. We volgen waarschijnlijk de beste werkwijzen voor wachtwoorden sowieso niet, dus hoe minder slechte beveiliging, hoe beter.
Beveiligingsnadelen: als uw sociale inloggegevens worden gehackt, zijn uw accounts dat ook
Wat gebeurt er als Facebook en Google worden gehackt of als iemand toegang krijgt tot je account? Beide bedrijven hebben in het verleden dataproblemen gehad (Cambridge Analytica, Google+), en het was LinkedIn dat ernstig werd gecompromitteerd, dus de grote technologie heeft hier geen 100% trackrecord.
Kan iemand met uw inloggegevens voor sociale media zich voordoen als u op elke sociale-media-app en -site waarop u zich hebt aangemeld? In principe wel. Of het nu gaat om een systeembrede beveiligingsinbreuk, een zwak wachtwoord of malware op uw computer die uw Facebook-inloggegevens heeft geschonden, iedereen die in het bezit is van uw inloggegevens kan zich voor u voordoen in een andere app. Dit maakt social logins een single point of failure, waardoor een potentieel domino-effect ontstaat als uw account met autorisatie wordt gehackt.
Facebook, Google en Twitter werken er allemaal hard aan om dit mogelijk te maken, maar zelfs als ze uiteindelijk blijven bestaan, kunnen ze niet veel doen als je wachtwoord 123456789 is (bekijk deze tips voor een sterk wachtwoord) en je account in gedeelde of fysiek toegankelijke apparaten. Als u een sociale login gebruikt, moet u deze behandelen als een sleutel tot de accounts waartoe u toegang hebt.
Privacyvoordelen
Dit wordt een korte clip, want er zijn echt geen privacyvoordelen voor gebruikers. Social logins geven niet alleen uw gegevens vrij aan degenen die erom vragen, wat het absolute minimum is dat u zou verwachten, maar u geeft ook veel meer persoonlijke informatie dan wanneer u een combinatie van e-mail en wachtwoord zou gebruiken.
Nadelen van privacy: iedereen leert meer over u
Afhankelijk van de service die je gebruikt, kun je min of meer bepalen welke data-apps uit sociale profielen mogen halen. Het is gemakkelijk om meer te geven dan u van plan bent, en apps kunnen vragen wat ze willen, wetende dat de meeste gebruikers waarschijnlijk zullen falen bij 'ja'. Vrienden, locatie, berichtgeschiedenis, interesses en andere persoonlijke informatie kunnen eenvoudig worden geschraapt zonder dat u volledig op de hoogte bent.
Aan de andere kant, onthoud dat de meeste bedrijven die u inlogservices bieden, veel belang hechten aan het verzamelen van meer gegevens over u. Ze willen graag weten welke apps je gebruikt, hoe vaak je ze gebruikt en zelfs meer precieze informatie over wat je ermee doet, en het gebruik van deze methode van inloggen is in feite die informatie rechtstreeks aan hen geven. Het is onduidelijk hoeveel gegevens Facebook en Google krijgen van apps die inlogservices gebruiken, maar als je niet vertrouwd bent met een bedrijf dat veel weet over wat je in de app doet, kun je het beste geen account aan dat bedrijf koppelen .
Moet ik sociale logins gebruiken?
Social logins kunnen in veel gevallen veiliger zijn, vooral als u uw hoofdaccounts grotendeels vergrendeld wilt houden en niet zeker weet of een app of site de beste internetbeveiliging heeft. Het is eigenlijk veiliger om in te loggen op een verduisterde app of site met een sociale login, omdat je geen wachtwoord weggeeft dat je waarschijnlijk op meerdere sites hergebruikt. Als u echter een account aanmaakt met mogelijk gevoelige informatie op een goed beveiligde service, komt een krachtige functie voor e-mail/wachtwoordcorrespondentie van pas.
Wat betreft privacy, het is een persoonlijke beslissing. Als je niet wilt dat de app meer over je weet dan nodig is, log dan niet in met Facebook. Dit gaat op dezelfde manier in de andere richting: gebruik geen autorisatietool van een derde partij, tenzij u zich er goed bij voelt dat die derde aanvullende gegevens over u verzamelt.